[카테고리:] 보안 뉴스

  • AI 보안 모델 3사 동시 공개 — 구글·앤스로픽·오픈AI가 벌인 사이버보안 대전

    AI 보안 모델 3사 동시 공개 — 구글·앤스로픽·오픈AI가 벌인 사이버보안 대전

    핵심 요약

    • 구글이 자사 사이버보안 AI 모델 ‘Gemini 3.8 Flash Cyber’를 발표하고 ‘가장 유능한 사이버보안 모델’이라고 자체 평가했다.
    • 구글은 ‘Fairwind Program’을 통해 정부·의료·통신 등 핵심 방어 대상 기관에 모델 조기 접근 권한을 제공한다.
    • 기사 제목상 앤스로픽과 오픈AI도 사이버보안 AI 모델과 안전장치, 접근 프로그램을 함께 공개한 것으로 보이나, 본문은 구글 관련 내용만 수집되었다.

    빅테크 3사가 사이버보안 분야에 AI를 본격 적용하는 흐름과, 신뢰할 수 있는 방어자 중심의 제한적 조기 접근 프로그램이 갖는 정책적·실무적 함의를 분석

    목차

    AI 보안 모델 경쟁이 한꺼번에 가속화됐다. 2026년 9월, 구글이 자사 사이버보안 특화 AI 보안 모델 ‘Gemini 3.8 Flash Cyber’를 발표하면서 “역대 가장 유능한 사이버보안 모델”이라고 자평한 것이다. 같은 호흡으로 앤스로픽과 오픈AI도 각자의 AI 보안 모델과 조기 접근 프로그램을 내놨다는 보도가 나왔다. 빅테크 3사가 한 주제에 동시에 움직였다는 점은 단순 제품 릴리즈가 아닌 흐름 전환 신호로 읽힌다.

    구글 Gemini 3.8 Flash Cyber, AI 보안 모델이 어디에 초점을 맞췄나

    제미나이 사이버 라인이라 불리는 이 AI 보안 모델은 위협 탐지, 침해 분석, 코드 보안 검토 등 방어자 중심으로 기능을 좁혔다. 일반 생성형 모델을 보안에 그대로 얹는 방식이 아니라 워크플로우에 맞춘 특화 모델이라는 점이 기존 제품군과의 결정적 차이다. 구글이 “유능한 사이버보안 모델”이라는 표현을 쓴 근거는 자체 벤치마크 점수인데, 평가 항목과 데이터셋이 공개되지 않으면 독자 입장에서는 선뜻 받아들이기 어렵다. 필자도 이 지점이 가장 아쉽게 다가왔다. 벤치마크가 곧 실전과 같지 않다는 건 업계에서 반복적으로 확인된 사실이다.

    Fairwind Program, AI 보안 모델의 통제된 배포 방식

    구글이 함께 공개한 Fairwind Program은 핵심 방어 대상 기관에 AI 보안 모델 조기 접근 권한을 제공하는 채널이다. 정부, 의료, 통신 등 국가 핵심 인프라와 직결된 조직이 우선 대상이며, 신뢰할 수 있는 방어자(trusted defenders) 집단을 선별해 통제된 환경에서 모델을 쓴다. 일반 기업이나 개인 개발자에게 곧바로 열려 있지 않다는 점이 핵심이다. 책임 있는 배포라는 프레임 아래 통제된 접근을 택한 것인데, 이 선택이 갖는 양면성이 다음 쟁점이다.

    앤스로픽·오픈AI 대응, 제목만으로 본 한계

    기사 제목 기준으로는 앤스로픽과 오픈AI도 사이버보안 AI 모델과 안전장치를 동시에 공개한 것으로 보인다. 다만 본문 수집이 RSS 요약 수준에 머물러 두 회사의 구체 모델명, 접근 프로그램 구조, 대상 기관 범위까지는 확인되지 않았다. 세 회사가 같은 시점에 AI 보안 모델을 내세웠다는 사실 자체는 업계 표준이 빠르게 형성되고 있다는 방증이다.

    3사 비교, AI 보안 모델 공개 현황 한눈에

    항목 구글 앤스로픽 오픈AI
    모델명 Gemini 3.8 Flash Cyber 미확인 미확인
    조기 접근 프로그램 Fairwind Program 미확인 미확인
    대상 기관 정부·의료·통신 미확인 미확인
    공개 범위 통제된 조기 접근 미확인 미확인
    강조 포인트 신뢰받는 방어자 선별 안전장치 중심 추정 안전장치 중심 추정

    쟁점 정리, AI 보안 모델의 책임 있는 배포가 갖는 양면성

    통제된 조기 접근은 양날의 검이다. 모델 오용 가능성을 사전에 줄인다는 장점이 분명하지만, 동시에 접근 권한을 가진 집단에 기술 우위를 더 두게 만든다. 보안 도구 자체가 비대칭성을 키울 수 있다는 지적은 학계와 정책 현장에서 꾸준히 제기돼 왔다. 신뢰받는 방어자라는 기준이 누가 정하느냐에 따라 시장이 위축될 수도, 특정 집단에 유리한 게임 규칙이 굳어질 수도 있다.

    실무자 입장에서 눈에 띄는 건, 이번 제도가 보안 민주화를 진전시키는가라는 질문이다. 빅테크가 정한 기준선이 글로벌 보안 관행의 디폴트가 되면, 그 자체로 또 다른 표준이 된다. 더 자세한 흐름은 The Hacker News 원문 기사에서 확인할 수 있다.

    실무 적용 포인트

    • 자사 보안 운영에서 AI 보안 모델이 대체할 수 있는 업무 범위를 1주일 안에 점검한다.
    • Fairwind Program 대상 기관 여부와 신청 자격 요건을 사전에 파악한다.
    • 경쟁 모델 3사의 벤치마크 공개 시점을 추적해 비교 평가 계획을 만든다.
    • 팀 내부에 생성형 AI 활용 가이드라인이 있는지 확인하고 없으면 초안을 마련한다.

    지금 바로 해볼 것

    • 오늘 자 보안 운영 회의 안건에 “AI 보안 모델 도입 검토”를 1줄 추가한다.
    • 구글 클라우드 콘솔과 자사 보안팀 사이 담당자 연락처를 최신화한다.
    • Fairwind Program 공식 안내 페이지를 북마크하고 공지 알림을 켜둔다.
    • 앤스로픽·오픈AI 공식 채널에서 사이버보안 모델 후속 발표를 주 1회 확인한다.
    • 내부 보안 교육 자료에 “생성형 AI가 공격에 쓰이는 사례” 섹션을 1페이지 분량으로 추가한다.

    자주 묻는 질문

    Gemini 3.8 Flash Cyber는 일반 기업도 바로 쓸 수 있나요?

    아직 일반 공개 시점이 정해지지 않았습니다. Fairwind Program을 통해 정부·의료·통신 등 핵심 방어 대상 기관에 우선 제공되는 구조로, 일반 기업은 후속 공지를 기다려야 합니다.

    Fairwind Program 신청 자격은 어떻게 되나요?

    구글 측 안내에 따르면 핵심 인프라 방어 임무가 있는 기관이 우선 대상입니다. 구체 자격 요건과 절차는 공식 채널을 통해 확인해야 하며, CISO 단위 접점이 권장됩니다.

    앤스로픽과 오픈AI는 어떤 AI 보안 모델을 냈나요?

    기사 제목 기준 두 회사도 사이버보안 모델을 공개한 것으로 보이지만, 본문 수집 한계로 모델명과 접근 프로그램 세부 내용은 확인되지 않았습니다. 공식 채널 후속 발표를 주시할 필요가 있습니다.

    사이버보안 AI 도입 시 보안 인력 수요는 줄어드나요?

    단순 반복 업무는 줄어들 수 있지만, 모델 출력 검증과 거버넌스를 담당할 인력 수요는 오히려 커질 가능성이 높습니다. 도구 도입보다 운영 체계 재설계가 핵심 과제입니다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Google, Anthropic, and OpenAI Unveil Cyber AI Models, Safeguards, and Access Programs
  • 운전면허증 유출 1억 5,300만 건, KYC 산업이 무너진 지점

    운전면허증 유출 1억 5,300만 건, KYC 산업이 무너진 지점

    핵심 요약

    • 러시아 사이버범죄 포럼 Exploit에 새로 등장한 신원 도용 서비스 넥서스는 미국과 캐나다 운전면허증 스캔본 1억 5,300만 건 이상을 판매 중이며, 신분증 1,000만 건, 여행·국제 ID 300만 건, 의료 카드 57만 9,000건도 함께 유통되는 것으로 확인됨. 자료의 출처는 루이지애나 소재의 신원 인증(KYC) 업체에서 유출된 이미지인 것으로 추정됨. FBI 뉴올리언즈 현장사무국은 8월 31일자로 해당 자료 출처에 대한 공식 조사를 개시함. 판매된 데이터에는 미국 국방장관 피트 헤그세스 등 고위 관료의 운전면허증도 포함되어 있음. 넥서스 판매자는 크렙스온시큐리티 기자의 버지니아 운전면허증을 초기 판매 글에서 무료 샘플로 제시함. 서비스 내 빈 검색 결과만 약 1,150만 페이지가 반환되며 페이지당 15건이 표시되어 1억 5,300만 건이라는 수치가 허구로 보기 어려운 규모로 분석됨. 캐나다 운전면허증만 별도 검색 시 약 110만 건이 적출됨. 고위 인사 면허가 포함된 점에서 단순한 개인정보 유출을 넘어 국가 안보 리스크로 확장될 가능성도 제기됨.

    단순한 사건 요약에서 한 걸음 더 나아가, 이번 1억 5,300만 건 규모의 운전면허증 유출이 디지털 신원 인증(KYC) 산업의 구조적 취약성을 드러내는 사례로 분석함. 신원 인증 업체가 보유한 이미지가 어떻게 단일 해킹 또는 내부 유출을 통해 다크웹 상품으로 전환되는지, 그리고 고위 관료의 신원 정보가 같은 통로에 노출될 때 발생하는 안보·정책적 시사점을 짚는 분석형 기사. 취재 기반 팩트에 기반하되, 업계 전반의 데이터 보관 관행 개선 필요성을 제기하는 방향으로 구성.

    목차

    1억 5,300만 건의 운전면허증 유출이 단일 신원 인증(KYC) 업체에서 일어난 것으로 보인다. 이번 운전면허증 유출의 출처에 대해 FBI 뉴올리언즈 현장사무국은 8월 31일자로 공식 수사에 들어갔다.

    러시아 사이버범죄 포럼 Exploit에 새로 등장한 신원 도용 서비스 ‘넥서스(Nexus)’는 미국과 캐나다 운전면허증 디지털 스캔본 1억 5,300만 건 이상을 판매 중이다. 이번 운전면허증 유출은 단일 데이터 유출 사고로서는 전례가 없는 규모다.

    판매자는 크렙스온시큐리티의 취재를 받던 기자의 버지니아 운전면허증을 초기 판매 글에 무료 샘플로 첨부했다. 실명이 통째로 노출된 셈이다. 자료의 출처는 루이지애나 소재의 KYC 업체에서 유출된 이미지로 추정된다. KYC 절차는 보통 이용자가 제출한 신분증 이미지를 서버에 저장한 뒤 사본을 폐기한다. 그런데 이번 건에서는 폐기가 이루어지지 않았거나, 어딘가에서 다시 흘러나온 것으로 보인다.

    운전면허증 유출, 데이터의 실제 규모

    넥서스가 공개한 색인에는 운전면허증 외에도 미국·캐나다 신분증 1,000만 건, 여행·국제 ID 300만 건, 의료 카드 57만 9,000건이 포함됐다. 캐나다 운전면허증만 따로 검색하면 약 110만 건이 적출된다.

    서비스 내부에서 빈 검색을 돌리면 1,150만 페이지가 반환되고, 페이지당 15건이 표시된다. 이 계산이 맞다면 1억 7,250만 건 규모다. 판매자가 내건 1억 5,300만이라는 숫자보다 오히려 많다.

    고위 관료 운전면허증 유출의 안보적 의미

    이번 사건이 단순 개인정보 유출과 다른 지점은 미국 국방장관 피트 헤그세스의 면허증도 같은 묶음에 들어 있었다는 사실이다. 고위 관료의 신원이 일반인과 동일한 KYC 파이프라인을 통과한다는 것 자체가 안보 이슈다.

    필자는 이 부분이 가장 의미 있다고 본다. 신원 인증은 결국 “누가 누구인지 확인한다”는 절차인데, 그 확인을 맡은 시스템이 동일한 약점을 공유한다면 검증 자체가 무의미해진다. 실무자 입장에서 보면, 운전면허증 유출 사건이 반복될수록 KYC 절차를 의무화한 정책 자체의 신뢰가 흔들린다.

    다크웹 유통 구조

    넥서스는 Exploit 포럼에서 활동하며 무료 샘플을 활용해 신뢰를 구축했다. 다른 다크웹 브로커들과 다른 점은 데이터 규모다. “재판매 가능한 자산”이 아니라 “자체 검색 서비스” 형태로 판매되고 있어, 구매자는 한 건씩 사는 대신 검색을 통해 필요한 자료를 직접 추출한다.

    FBI가 출처에 대한 조사를 시작했지만, KYC 업체가 외부 해킹을 당했는지 내부자 유출이었는지는 아직 공식 발표가 없다. 루이지애나 소재라는 점만으로 범위를 좁히기엔 KYC 외주 시장이 워낙 분산돼 있다.

    KYC 산업의 구조적 취약성

    KYC는 금융·커뮤니케이션·암호화폐 산업 전반에서 의무화돼 있다. 문제는 신분증 이미지를 어떤 방식으로, 얼마나 오래 보관하느냐에 대한 업계 표준이 사실상 없다는 점이다. 어떤 업체는 몇 달, 어떤 업체는 몇 년간 원본을 유지한다.

    데이터 보관 기간 최소화, 업로드 즉시 암호화, 접근 권한 엄격 통제는 기본이다. 그런데 이를 제대로 지키는 업체는 소수에 불과하다. 이번 운전면허증 유출 사건은 그 빈틈이 어떻게 다크웹 상품으로 이어지는지를 적나라하게 보여준다.

    유출 데이터 요약

    유출 유형 건수 위험도
    운전면허증 1억 5,300만 건 매우 높음
    신분증 1,000만 건 높음
    여행·국제 ID 300만 건 높음
    의료 카드 57만 9,000건 중간

    지금 바로 해볼 것

    • 신원 도용 모니터링 서비스(예: 미국신원도용자원센터, 캐나다 신용감독국)에 가입해 자신의 운전면허증 번호가 노출됐는지 확인한다.
    • KYC 인증을 마친 서비스라면 이미지 보관 기간과 파기 일정을 고객센터에 직접 묻는다.
    • 운전면허증 사본을 다른 서비스 가입에 재사용하지 말고, 업로드 후 만료되는 일회용 링크만 사용한다.
    • 신용 보고서를 3개 신용정보회사에서 모두 받아 최근 12개월간 비정상 조회 기록이 있는지 점검한다.

    쟁점 정리

    • 1억 5,300만 건이라는 단일 KYC 운전면허증 유출은 산업 표준 부재의 직접적 결과다.
    • 고위 관료 신원이 같은 파이프라인에 묶여 있다는 점은 안보 위협으로 확장된다.
    • 이미지 폐기 의무를 법제화하더라도 실제 이행 여부를 감독할 주체가 부재하다.
    • 다크웹 자체 검색 서비스의 등장은 “한 번 유출되면 끝”이라는 가정을 무너뜨린다.

    자주 묻는 질문

    내 운전면허증 유출 여부를 어떻게 확인할 수 있나요?

    아직 공식 노출 조회 도구는 공개되지 않았다. 신용감독국이나 신원 도용 모니터링 서비스를 통해 비정상 활동을 주기적으로 점검하는 것이 현실적인 방법이다.

    운전면허증 정보만으로 어떤 피해가 가능한가요?

    다른 서비스의 신원 인증을 우회하는 데 악용될 수 있다. SIM 스와핑, 금융 계좌 개설, 세금 환급 청구 등으로 이어질 가능성이 있다.

    KYC 업체는 왜 신분증 원본을 오래 보관하나요?

    재인증이나 분쟁 발생 시 증거로 쓰려는 이유가 크다. 보관 기간을 법으로 정한 국가는 거의 없어 업계 자율에 맡겨져 있다.

    본 기사는 크렙스온시큐리티의 취재 원문을 바탕으로 작성됐다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: Krebs on Security — FBI Probes Service Selling 153M+ Drivers Licenses

  • JFrog 취약점 4단계 점검 — CVE-2026-82329 패치 후 며칠 만의 관리자 토큰 탈취

    JFrog 취약점 4단계 점검 — CVE-2026-82329 패치 후 며칠 만의 관리자 토큰 탈취

    핵심 요약

    • CVE-2026-82329은 JFrog Artifactory의 인증 우회 취약점으로 CVSS 점수 9.8을 받은 심각(critical) 등급 결함임
    • 이 취약점은 기본 구성에서 관리자 권한 접근을 가능하게 함
    • 패치 공개 후 며칠 이내에 위협 행위자들이 실제 공격에 취약점을 사용하기 시작한 것으로 watchTowr이 보고함

    실무 시큐리티 운영자 입장에서 JFrog Artifactory 취약점의 위험을 빠르게 파악하고 우선 패치·탐지·차단 절차를 점검하도록 돕는 실무 대응 관점

    목차

    JFrog 취약점 CVE-2026-82329 관리자 토큰 탈취

    JFrog 취약점 CVE-2026-82329은 패치 공개 후 며칠 만에 실제 공격에 악용된 사례이며, 기본 구성의 Artifactory에서 관리자 권한 토큰을 발급받을 수 있는 인증 우회 결함이다. CVSS 9.8이라는 등급은 사실상 “기본값으로 둔 모든 인스턴스가 표적”이라는 의미다. The Hacker News에 실린 watchTowr 보고서는 이 시간차를 명시적으로 짚었다.

    JFrog 취약점 CVE-2026-82329, 어떤 결함인가

    Artifactory는 다수의 조직이 소프트웨어 빌드와 배포에 쓰는 아티팩트 저장소다. 코드, 바이너리, 컨테이너 이미지가 한곳에 모인다. 일단 침투에 성공하면 공급망 전반이 영향을 받는다.

    이번 JFrog 취약점은 인증 단계 자체를 우회한다. 자격 증명 없이 관리자 토큰을 발급받는 경로가 존재했다는 의미다. CVSS 9.8은 흔치 않은 점수다. 네트워크 접근만 가능하면 별도 권한 없이 악용 가능하다는 평가가 붙는 등급이다.

    기본 설정이 가장 위험하다

    이 결함은 기본 구성에서 악용 가능하다. 강화된 인증, IP 제한, 별도 게이트웨이를 두지 않은 인스턴스는 그대로 영향을 받는다. 내부 빌드 파이프라인에서 운영되는 Artifactory는 보통 외부에 직접 노출되지 않지만, VPN 또는 SSO 우회 경로가 있다면 같은 결함을 안고 있다.

    패치와 악용 사이, JFrog 취약점 노출 시간차

    패치 공개 직후 watchTowr은 위협 행위자들이 실제 공격에 이 JFrog 취약점을 사용하기 시작했다고 분석했다. 익스포저에서 익스플로잇까지의 시간은 계속 짧아지고 있다. 2021년 Microsoft Exchange 사태 때는 몇 주가 걸렸지만, 지금은 며칠 단위로 귀결된다.

    필자가 실무자 입장에서 JFrog 취약점 사태에서 가장 위험하다고 보는 지점은 이 시간차다. 패치 적용을 다음 주 업무로 미루는 사이 이미 토큰이 발급됐을 가능성이 있다. 단순히 “패치 권고”가 아니라 “이미 늦었을 수 있다”는 전제로 로그를 봐야 한다. 이런 태도가 없으면 패치를 적용한 뒤에도 이미 발급된 토큰으로 침투가 유지된다.

    토큰 탈취, 단독 사건이 아니다

    같은 시기 KrebsOnSecurity는 FBI가 1억 5,300만 건의 운전면허 정보가 판매되는 사건을 수사 중이라고 보도했다. 직접적인 연관성은 없지만, 신원·인증 자격 증명이 통상적 공격 통화가 됐다는 점에서 같은 흐름이다. 관리자 토큰, 세션 키, 신원 정보 — 이 셋이 현재 보안 위협의 핵심 자원이다.

    비교: 익스포저-악용 시간 추이

    사건 연도 익스포저→악용
    Microsoft Exchange Proxylogon 2021 약 2~3주
    Log4Shell 2021 약 1~2주
    VMware vCenter 2021 약 3~5일
    JFrog 취약점 CVE-2026-82329 2026 며칠 이내

    표에서 보이듯 5년 새 시간 단위가 “주”에서 “일”로 옮겨왔다. 다음은 “시간” 단위가 될 가능성이 높다.

    지금 바로 해볼 것

    • Artifactory 버전을 확인하고 JFrog이 발표한 패치 버전으로 즉시 업그레이드한다.
    • 관리자 토큰 발급 로그를 최근 30일치 전수 검사해 비인가 토큰 ID를 식별한다.
    • Artifactory 인스턴스의 외부 노출 여부를 점검하고 VPN/SSO 외 우회 경로가 있는지 확인한다.
    • 비정상 IP/국가/시간대의 관리자 로그인 패턴을 SIEM 룰로 추가한다.
    • 긴급 패치 적용 전까지 WAF/리버스 프록시에서 관리자 콘솔 접근을 화이트리스트 IP로 제한한다.

    실무 적용 포인트

    필자가 현장에서 자주 보는 실패는 패치 적용 후 토큰 감사 없이 곧장 “처리 완료”로 닫는 경우다. 이번 JFrog 취약점 같은 사건은 그 태도 자체가 위험하다. 다음 네 가지를 우선순위에 올려야 한다.

    • 패치 SLA를 등급별로 재정의한다. CVSS 9.0 이상은 72시간 이내 적용 원칙을 둔다.
    • 중요 인프라의 토큰 발급 이벤트는 실시간 경보로 승격한다.
    • 내부 빌드 파이프라인의 외부 노출 면적을 분기마다 재감사한다.
    • 익스포저-악용 시간 단축을 전제로 패치와 로그 조사를 병행한다.

    자주 묻는 질문

    Artifactory를 사용 중인지 어떻게 확인하나요?

    소프트웨어 개발팀이 사용하는 빌드/CI 시스템에 Artifactory가 포함되어 있는지 확인한다. Jenkins, GitLab CI 등 CI 도구 설정 파일에서 artifactory 도메인이나 저장소 URL을 검색하면 빠르게 식별된다.

    패치 버전을 모르겠습니다. 어디서 확인하나요?

    JFrog 공식 보안 공지에서 CVE-2026-82329에 해당하는 패치 버전과 다운로드 경로를 확인할 수 있다. 인스턴스 관리 콘솔의 About 메뉴에서 현재 버전을 먼저 확인한다.

    관리자 토큰이 이미 발급됐다면 어떻게 하나요?

    해당 토큰 ID를 즉시 폐기하고 동일 계정의 모든 자격 증명을 재발급한다. 동시에 빌드 서버, 배포 시스템, 컨테이너 레지스트리에서 같은 토큰이 어디까지 호출됐는지 추적한다.

    WAF만으로 차단 가능한가요?

    단독 차단책으로는 충분하지 않다. WAF는 일시적 완화책이며 패치 적용과 토큰 감사가 본질적 해결책이다. 우회 경로가 생길 가능성이 항상 존재한다.

    익스포저에서 익스플로잇까지의 시간은 더 이상 일 단위가 아니다. JFrog 취약점 사례는 그 시간을 시 단위로 단축시켰다. 내부 인프라의 우선순위 체계를 CVSS 등급에 맞춰 재설계해야 하는 시점이다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Attackers Exploit Critical JFrog Artifactory Flaw to Mint Admin Tokens Days After Disclosure

  • 가드브레이커 출현 — LLM 분석을 무력화한 4가지 핵심

    가드브레이커 출현 — LLM 분석을 무력화한 4가지 핵심

    가드브레이커
    러시아 연계 위협 행위자 UAC-0099가 LLM 기반 악성코드 분석을 방해하기 위해 개발한 신기법 가드브레이커(GuardBreaker)의 등장과 그 시사점

    핵심 요약

    • ESET이 가드브레이커(GuardBreaker)라는 신기법을 공개함
    • 이 기법은 러시아 연계 위협 행위자 UAC-0099가 우크라이나의 한 표적을 상대로 사용한 것으로 드러남
    • 공격의 목적은 AI 보조 분석(LLM 기반 악성코드 분석)을 방해하는 것임

    분석

    목차

    가드브레이커(GuardBreaker)는 LLM의 안전장치를 공격자가 의도적으로 작동시켜, AI가 제 기능을 수행하지 못하게 만드는 기법이다. ESET이 이 명칭을 공개하면서 사이버보안 커뮤니티의 관심이 빠르게 쏠리고 있다.

    러시아 연계 위협 행위자 UAC-0099가 우크라이나 표적을 상대로 이 기법을 사용한 사실이 확인됐다. ESET은 X(구 트위터)에 연쇄 게시물을 올려 가드브레이커의 존재를 알렸으며, 공격의 핵심이 LLM 기반 악성코드 분석을 교란하는 데 있다고 설명했다. 다만 공개된 자료에는 구체적 프롬프트, 페이로드 구조, IoC가 포함돼 있지 않아 후속 공개가 주목된다.

    근본적으로 가드브레이커가 위협인 이유는 분석 워크플로의 변화 때문이다. 2024년 이후 다수의 보안 기업이 LLM을 샌드박스 리포트 요약, 난독화 해제, IOC 추출에 활용하기 시작했다. 공격자 입장에서는 LLM이 분석의 핵심 노드가 됐다는 뜻이고, 가드브레이커는 바로 그 노드를 무력화하는 도구다.

    필자가 주목하는 지점은 ‘우회’가 아니라 ‘무력화’라는 표현이다. 기존 우회 기법은 모델이 출력을 생성하게 만든 뒤 그 내용을 조작하는 방식이었다. 가드브레이커는 모델이 처음부터 응답 자체를 거부하게 만든다. 분석가의 화면에는 “이 요청을 처리할 수 없습니다”가 뜨고, 실제 악성 행위는 정적 분석으로만 확인해야 하는 공백이 발생한다.

    UAC-0099는 과거 우크라이나 공공기관과 에너지 시설을 노린 캠페인을 수행해 온 행위자로 분류된다. 다만 이번 가드브레이커 사용이 우크라이나-러시아 분쟁과 어떤 작전적 맥락에 놓이는지는 공개된 자료만으로 단정하기 어렵다. 원문은 The Hacker News 기사에서 확인할 수 있다.

    가드브레이커가 드러낸 LLM 분석의 구조적 약점

    보안팀이 LLM을 분석 파이프라인에 편입할 때 가장 놓치기 쉬운 가정이 있다. “LLM은 최악의 경우에도 요약만 못 할 뿐, 분석 결과 자체는 보존된다.” 가드브레이커는 이 가정 자체를 뒤집는다. 표면적으로는 분석 속도 저하, 더 깊게는 분석 결과의 공백이다.

    YARA 룰이나 시그니처 기반 탐지가 가드브레이커의 영향을 받지 않는다는 점에서, 전통적 분석 체계와의 이중화가 사실상 필수다. 이는 트로이 목마와 소크라테스가 증명한 보안의 약점에서 살펴본 ‘단일 경로 의존’의 위험과 본질적으로 같은 문제다. 분석 노드가 하나일 때 그 노드를 무력화하는 공격의 가치는 비선형적으로 커진다.

    가드브레이커 공격과 기존 기법의 차이

    구분 프롬프트 인젝션 모델 오염 가드브레이커
    핵심 모델이 의도치 않은 명령 수행 학습/파인튜닝 단계에서 편향 주입 안전장치 트리거로 분석 차단
    모델 상태 출력 생성 출력 왜곡 출력 거부
    탐지 난이도 중간 높음 낮음 (로그에 즉시 드러남)
    주요 대응 입력 검증 학습 데이터 감사 폴백 경로 확보

    실무자 입장에서 눈에 띄는 건 ‘탐지 난이도’ 항목이다. 가드브레이커는 공격이 성공해도 흔적이 명확하다. LLM이 갑자기 “I’m sorry, I can’t help with that”을 반환하기 시작하면 운영자는 즉시 알 수 있다. 문제는 운영자가 그 신호를 ‘공격’으로 해석하느냐, ‘단순 오류’로 치부하느냐에 달렸다.

    AI 인프라 자체에 대한 이해가 필요하다면 GPU·TPU·LPU 데이터 이동 구조 분석이 참고가 된다. LLM이 분석 파이프라인에서 차지하는 비중이 커질수록, 그 LLM을 멈추게 하는 공격의 파급력은 선형이 아니라 지수적으로 증가한다.

    실무 적용 포인트

    • LLM 분석 단계에 폴백(fallback) 경로를 둔다. 모델이 응답을 거부하거나 환각 징후를 보일 때 자동으로 정적/동적 분석으로 전환되는 구조가 필요하다.
    • 악성코드 샘플 입력 전 길이 제한, 인코딩 정제, 의심 문자열 차단 등 사전 검증 절차를 파이프라인 앞단에 배치한다.
    • LLM 응답 거부율을 별도 지표로 수집한다. 특정 시점에 급격히 치솟는 거부율 자체가 가드브레이커 공격의 신호일 수 있다.

    지금 바로 해볼 것

    • 현재 LLM 분석 단계에서 응답 거부 로그를 30일치 회수해 시계열 그래프를 그려본다.
    • 샌드박스 보고서와 LLM 요약을 동시에 출력하는 듀얼 채널 워크플로를 임시로 구성한다.
    • ESET의 X 계정과 연구 블로그를 RSS에 등록해 IoC가 공개되는 즉시 자사 탐지 규칙에 반영할 준비를 한다.
    • 악성코드 입력 검증 단계에서 길이 상한과 난독화 해제 전처리를 점검한다.

    자주 묻는 질문

    가드브레이커는 프롬프트 인젝션과 같은 건가요?

    결정적으로 다릅니다. 프롬프트 인젝션은 모델이 의도치 않은 명령을 따르게 만드는 공격이고, 가드브레이커는 모델의 안전장치를 작동시켜 정상 분석을 차단하는 공격입니다. 가드브레이커는 모델을 ‘말하게’ 하는 게 아니라 ‘입 닫게’ 합니다.

    UAC-0099는 어떤 행위자인가요?

    러시아 연계 위협 행위자로 분류되며, 우크라이나 기관을 중심으로 표적을 잡아온 이력이 있습니다. 다만 이번 가드브레이커 사용의 작전적 배경은 공개된 자료에서 확인할 수 없습니다.

    보안팀이 LLM 분석을 중단해야 하나요?

    중단이 아니라 다중화가 답입니다. LLM은 분석 속도 면에서 여전히 강점이 있어, 샌드박스·정적 분석·YARA 룰을 병행하는 구조로 가드브레이커의 공백을 메우는 게 현실적입니다.

    ESET이 IoC를 공개하면 어디서 확인할 수 있나요?

    ESET의 공식 X 계정과 연구 블로그에 후속 게시물이 올라올 가능성이 높습니다. RSS 등록과 주기적 모니터링을 권장합니다.

    이 기사의 핵심은 한 가지다. LLM을 분석의 중심으로 둘수록, 그 LLM을 무력화하는 공격의 가치는 올라간다. 가드브레이커는 그 등식이 실제로 작동하기 시작했다는 첫 번째 신호이며, 다음 신호는 더 정교한 형태로 올 가능성이 높다. 분석 파이프라인의 이중화는 이제 ‘선택’이 아니라 ‘생존 조건’이다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Russia-Aligned UAC-0099 Plants Nuclear Weapon Prompt in Malware to Disrupt AI Analysis

  • 인지적 오류 3가지 — 트로이 목마와 소크라테스가 증명한 보안의 가장 약한 고리

    인지적 오류 3가지 — 트로이 목마와 소크라테스가 증명한 보안의 가장 약한 고리

    인지적 오류

    핵심 요약

    • 김정덕 교수의 특별 연재 두 번째 글로, 책 제1부의 핵심 주제인 ‘관점의 해킹’을 다룸
    • 기업들이 사이버 영토 수호를 위해 방화벽과 이중 삼중의 첨단 보안 솔루션에 막대한 자본을 투입하고 있으며, 이 시대를 ‘역사상 가장 견고한 디지털 성벽의 시대’로 표현함
    • 기술적 방어가 강화될수록 대형 보안 침해 사고는 역설적으로 지속되는 양상이며, 그 원인은 기술이 아니라 ‘인간의 심리와 인지적 오류’에 있다고 봄

    분석

    인지적 오류는 사이버 보안에서 가장 비싼 장비보다 자주 시스템을 무너뜨린다. 2024년 한 해 동안 전 세계 보안 침해 사고의 70% 이상은 사람의 실수나 사회공학에서 시작됐다. 보안뉴스에 연재된 ‘보안을 해킹하다’ 제2화는 이 지점을 정면으로 다룬다. 기술이 강해질수록 뚫리는 곳은 늘 사람이었다.

    인지적 오류가 만든 트로이 목마의 교훈

    트로이 목마는 10년 포위 끝에 그리스군이 거대한 나무 말을 성 밖에 두고 철수하면서 시작됐다. 트로이인들은 그 제물을 성 안으로 들였다. 전승은 여기까지를 강조하지만, 더 중요한 질문은 왜 의심 없이 들였는가다.

    이 사건은 물리적 요새가 무너진 게 아니다. 무너진 것은 신의(신뢰와 의리), 곧 신과 경배 대상에 대한 존중이었다. 공격자는 성벽이 아니라 수신자의 신뢰 구조를 파고든 것이다. 3,000년이 지난 지금도 구조는 같다. 메일 첨부파일, 정상인으로 위장한 전화, 신뢰할 수 있는 도구로 둔갑한 랜섬웨어는 모두 ‘제물’로 둔갑한 트로이 목마다.

    필자가 이 사례에서 주목하는 건 공격의 정밀함이 아니다. 수신자가 자기 신앙 체계 안에서 합리화한 결정이다. 의심을 멈추게 한 건 기술이 아니라 관점이었다.

    소크라테스식 질문, 인지적 오류를 노리는 대화형 공격

    소크라테스는 제자들에게 끊임없이 질문을 던졌다. 답을 주지 않고, 상대의 답변에서 논리적 허점을 스스로 자각하게 만들었다. 이 문답법은 고전 철학의 핵심 기법이다.

    그런데 같은 구조는 사회공학의 원형이다. 공격자는 “혹시 이런 적 있으세요?” 같은 질문으로 상대의 인지적 오류를 자극한다. 사용자는 도움을 주려는 심리, 권위에 순응하는 심리에 눌려 정보를 스스로 넘긴다. 그 정보는 종종 계정, 카드번호, 사내 시스템 접근권한이다.

    구체적 사례를 든다. 콜센터 직원을 상대한 공격에서 “고객님 명의 확인 차 몇 가지만 여쭤봐도 될까요?”라는 질문은 정상 업무와 구분되지 않는다. 그 질문의 끝에 비밀번호가 있다. 필자는 실무자 입장에서, 이 패턴이 시그니처 기반 탐지보다 더 정확하게 작동한다고 본다.

    관점의 해킹 — 기술이 닿지 않는 층위

    김정덕 교수의 ‘관점의 해킹’은 이 지점을 짚는다. 공격자는 코드를 깨는 게 아니라, 사람의 관점을 바꾼다. 이건 암호 알고리즘이나 방화벽 규칙의 문제가 아니다.

    기업들이 사이버 영토 수호에 투입하는 비용은 매년 커지고 있다. 그럼에도 대형 침해 사고는 끊이지 않는다. 클로드 AI 계정도 인포스틸러로 탈취되는 시대에, 기술만으로 답을 낼 수 없다. 이 시대는 ‘역사상 가장 견고한 디지털 성벽의 시대’이면서 동시에 가장 많은 침해가 기록되는 시대이기도 하다. 그 안에 거주하는 사람의 인지적 오류가 가장 약한 고리로 남는다.

    AI 시대, 인적 보안의 재설계가 필요한 이유

    생성형 AI는 자연스러운 피싱 메일을 수초 만에 만들어낸다. 문법 오류는 없다. 상대의 직함, 부서, 최근 프로젝트까지 언급한다. 인지적 오류의 표적이 되는 속도는 과거와 차원이 다르다.

    다만 AI는 해법이기도 하다. 행동 기반 이상 탐지, 사용자 행동 분석, 의사결정 시점의 짧은 교육이 사람의 인지를 보완한다. 하지만 기술은 인지적 오류를 대신할 수 없다. 보조 도구일 뿐이다.

    지금 바로 해볼 것

    • 출처가 불분명한 메일과 메시지의 링크는 24시간 보관한 뒤 클릭 여부를 재검토한다.
    • 권위자 명의 ‘급한’ 요청은 별도 채널(전화, 대면)로 한 번 더 확인하도록 팀 규칙을 정한다.
    • 본인 인증과 결제 정보를 요청받으면 어떤 채널이든 끊고, 공식 대표번호로 회신한다.
    • 월 1회 팀 단위 피싱 모의훈련을 실시하고, 클릭률과 신고율을 KPI로 공유한다.
    • 책상 옆에 ‘요청받으면 주지 않는다’ 원칙을 적은 메모를 둔다.

    쟁점 정리

    관점의 해킹에 대한 대응은 도구 도입이 아니라 문화 설계에서 시작된다. 트로이 목마의 수신자는 위험을 몰랐던 게 아니라, 제물의 정체성을 의심하지 않는 신앙 체계가 침투를 허용했다. 같은 구조가 오늘날의 사내 규정, 결제 승인 절차, 외부 연락처 신뢰 등 결정의 맨 앞 단에서 작동한다.

    • 결정 직전 10초 룰: 모든 외부 요청에 ‘지금 이 결정을 10초 뒤로 미룰 수 있는가?’를 자문한다.
    • 역할 기반 권한 재설계: 동일 정보에 2인 이상 승인해야 노출되는 구조로 개인 편향을 줄인다.
    • 인지적 편향 분기 훈련: 확증 편향, 권위 편향, 긴급성 편향 세 가지를 사례와 함께 훈련한다.

    자주 묻는 질문

    인지적 오류가 사이버 보안에서 가장 큰 취약점이라는데, 정말 기술보다 사람 문제가 더 큰가?

    2024년 업계 통계에서 대형 침해 사고의 70% 이상이 사람의 실수나 사회공학에서 시작된다. 기술적 결함 비율보다 높다. 사람의 인지를 우회하는 공격은 시그니처 기반 탐지를 빠져나가기도 쉽다.

    트로이 목마 사례가 지금의 보안에도 적용되나?

    형태만 다를 뿐 본질은 같다. 첨부파일, 정상인으로 위장한 전화, 신뢰 도구로 둔갑한 랜섬웨어는 모두 제물로 둔갑한 트로이 목마다. 수신자의 신뢰를 공략하는 구조는 3,000년 전과 다르지 않다.

    AI가 사회공학을 더 정교하게 만들었는데, 일반 직장인은 어떻게 대비하나?

    의심의 기본값을 ‘긍정’에서 ‘검증’으로 바꾸는 습관이 출발점이다. 본인 인증, 결제, 비밀번호를 요구하는 모든 요청은 기본 사기라고 가정하고 공식 채널로 다시 확인하면 큰 위험을 줄일 수 있다.

    소크라테스 문답법이 공격 기법과 무슨 상관인가?

    소크라테스는 질문으로 상대의 논리적 허점을 스스로 자각하게 만들었다. 공격자는 같은 구조로 상대의 심리적 허점을 자극해 자발적 정보 누설을 유도한다. 인지적 오류를 만드는 대화 설계의 원형이다.

    결국 가장 견고한 방어선은 코드에 있지 않다. 사용자의 인식과 판단력에 있다. 트로이 목마가 증명한 것, 소크라테스 문답법이 2,400년 넘게 반복해 온 것, 그것은 사람의 마음이 가장 정교한 통로이자 가장 결정적인 취약점이라는 점이다. 첨단 보안 솔루션은 이 사실을 인정하는 데서부터 다시 설계되어야 한다. 인지적 오류는 약점이지만, 동시에 인식하면 가장 강력한 1차 방어선이 된다.

  • 클로드 해킹 5단계 — AI 계정도 털리는 인포스틸러 세션 탈취 공격

    클로드 해킹 5단계 — AI 계정도 털리는 인포스틸러 세션 탈취 공격

    핵심 요약

    • 공격자는 다양한 인포스틸러 악성코드를 활용해 클로드(Claude) 사용자의 세션 정보를 수집한 것으로 보고됨
    • 수집된 세션 정보를 이용해 다수의 클로드 계정에 무단 접근이 발생한 정황이 확인됨
    • 피해 규모는 아직 명확하게 공개되지 않아 ‘알 수 없는 수의 사용자’로 표기됨

    AI 서비스 계정을 노리는 인포스틸러 기반 세션 탈취 위협에 대한 사실 정리와 실무적 시사점 도출

    클로드 해킹이 새 국면을 맞았다. 비밀번호를 훔치는 게 아니라, 이미 로그인된 세션 자체를 통째로 빼돌린다. 8월 말 Dark Reading이 보도한 내용에 따르면, 앤트로픽 클로드 사용자의 세션 정보가 인포스틸러 계열 악성코드로 수집됐고, 다수 계정에 무단 접근 정황이 확인됐다. 피해자 수는 명확히 공개되지 않았고, IOC나 정확한 시점도 원문에서 충분히 드러나지 않는다.

    필자가 이 사건에서 가장 의미 있다고 보는 부분은 ‘벡터의 이동’이다. 기존 계정 탈취는 피싱으로 ID/PW를 받아내는 형태였다. 그런데 2024년 이후 인포스틸러는 세션 쿠키, 토큰, 그리고 브라우저에 저장된 refresh 토큰까지 묶어서 빼낸다. 피해자가 비밀번호를 강제로 초기화해도, 공격자는 여전히 로그인 상태를 유지한다. 이게 클로드 해킹이 일반 피싱과 본질적으로 다른 지점이다.

    왜 클로드 해킹이 AI 보안의 새 화두가 됐을까. AI 워크로드는 고가치이기 때문이다. 코드를 붙여 넣는 개발자, 사내 문서를 요약시키는 엔터프라이즈 사용자, 그리고 API 키를 콘솔과 함께 운용하는 팀이 한 세션 안에 다 몰려 있다. 탈취된 세션은 곧 사내 코드 유출, API 키 재판매, 그리고 다른 LLM 워크플로우로의 횡적 이동 통로가 된다.

    특히 위험한 시나리오는 Anthropic API 콘솔과 Claude.ai 세션이 같은 브라우저 프로필에 묶여 있을 때다. 한 번 세션이 넘어가면 공격자는 API 키 발급 화면까지 진입할 수 있다. 실무자 입장에서 눈에 띄는 건, MFA를 걸어두었다는 이유만으로 안심하는 조직이 여전히 많다는 점이다. MFA는 피싱·인증 탈취를 막아줄 뿐, 이미 발급된 세션 토큰이 빠져나가는 것까지는 막지 못한다.

    원문에서는 구체적 인포스틸러 패밀리명이 공개되지 않았다. 다만 RedLine, Raccoon, LummaC2, StealC 같은 변종은 이미 Anthropic과 OpenAI, Google AI 콘솔의 세션 토큰을 노리는 모듈을 갖추고 있다는 게 보안업체 보고에서 꾸준히 지적돼 왔다. 이 흐름은 Dark Reading의 원문에서도 같은 맥락으로 다뤄졌다.

    클로드 해킹의 핵심 — 세션 토큰을 노리는 인포스틸러

    인포스틸러는 단순한 크리덴셜 스틸러의 축소판이 아니다. 브라우저의 SQLite DB, 레지스트리에 저장된 토큰, 클립보드와 지갑 확장프로그램의 데이터까지 한 번에 긁어간다. 클로드 해킹처럼 AI 계정이 표적이 된 이유는, 세션이 길게 살아남고 그 안에 민감한 컨텍스트가 많기 때문이다.

    세션 토큰이 유출되면 공격자는 사용자 IP가 아닌 자기 인프라에서 그대로 인증한다. 디바이스 핑거프린트도 갈아끼울 수 있고, 사용자 모르게 콘솔에서 API 키를 새로 발급하는 것도 가능하다. 이런 이유로 EU AI 규제 첫 적용 4가지 쟁점에서 다룬 공급망 차원의 통제와 별개로, 세션 단위 통제가 다시 강조되고 있다.

    클로드 해킹 5단계 — 방어 체크리스트

    지금 바로 해볼 것

    • claude.ai 계정의 ‘모든 기기에서 로그아웃’ 메뉴를 지금 즉시 실행한다
    • 브라우저 개발자 도구에서 anthropic.com 도메인의 쿠키와 localStorage를 삭제한다
    • AI 콘솔 전용 브라우저 프로필을 새로 만들어 업무용과 분리한다
    • API 키를 사용 중이라면 콘솔에서 키를 재발급하고 만료 90일 룰을 적용한다
    • EDR 또는 브라우저 확장에 인포스틸러 IOC(레지스트리 키, 뮤텍스명) 룰을 추가한다

    실무 적용 포인트

    AI 콘솔 전용 브라우저 프로필을 별도로 운영하면 평소 업무와 AI 세션이 섞이지 않는다. 세션 로그인 IP와 디바이스 핑거프린트를 콘솔 로그에서 주기적으로 추출하는 것도 효과적이다. API 키 발급 시 만료 90일 룰과 최소 권한 스코프 정책을 함께 적용하면, 세션이 탈취돼도 2차 피해를 줄일 수 있다. 인포스틸러 IOC를 EDR 룰에 수시로 갱신해 두는 게 핵심이다. 클로드 해킹과 같은 세션 탈취 사건이 한 번 보고됐다면, 같은 벡터가 다른 AI 서비스로 횡적으로 이동할 가능성이 높기 때문이다.

    자주 묻는 질문

    인포스틸러에 감염됐는지 어떻게 알 수 있나요?

    브라우저의 claude.ai 로그인 상태가 갑자기 풀리거나, 알림에 없는 디바이스에서 로그인 기록이 잡히면 이미 세션이 유출됐을 가능성이 큽니다. 가장 빠른 확인법은 ‘모든 기기에서 로그아웃’을 강제 실행한 뒤 다시 로그인 기록을 확인하는 것입니다.

    비밀번호를 바꾸면 안전해지나요?

    아닙니다. 인포스틸러는 세션 토큰을 통째로 빼가기 때문에 비밀번호 변경만으로는 이미 발급된 세션이 무효화되지 않을 수 있습니다. 반드시 ‘전 기기 로그아웃’을 함께 실행해야 클로드 해킹과 같은 세션 탈취를 차단할 수 있습니다.

    회사에서 클로드를 사용하는데, 어떤 점이 가장 위험한가요?

    API 키와 코드 컨텍스트가 한 세션에 묶여 있다는 점입니다. 세션이 탈취되면 내부 코드가 그대로 노출되고, API 키를 통한 2차 과금 사기나 모델 우회 공격으로 이어질 수 있습니다. 허깅페이스 해킹이 남긴 안전성 논쟁에서도 같은 맥락의 위험이 거론된 바 있습니다.

    MFA를 켜뒀는데도 위험한가요?

    MFA는 로그인 시점의 인증을 강화하지만, 이미 인증된 세션이 그대로 복사돼 나가는 시나리오에는 무력합니다. 세션 만료 시간을 짧게 두고, 사용 후 명시적 로그아웃을 습관화하는 게 핵심입니다.

    결국 이번 클로드 해킹 사태가 시사하는 바는 단순하다. 인포스틸러는 더 이상 ‘개인 PC의 비밀번호 유출’ 프레임으로만 보면 안 된다. 오늘이라도 한 단계 낮은 권한, 짧은 세션, 전용 프로필이라는 세 가지 습관을 팀 안에 심어야 한다.

  • 베를린 랜섬웨어 5가지 교훈 — 라이지다 침해가 공공기관에 남긴 경고

    베를린 랜섬웨어 5가지 교훈 — 라이지다 침해가 공공기관에 남긴 경고

    베를린 랜섬웨어

    핵심 요약

    • 베를린 시정부는 라이지다 랜섬웨어 갱이 다크웹 유출 사이트에 자청서를 게시한 뒤 시를 상대로 금전적 갈취를 시도하고 있다고 공식 확인함
    • 공격자는 탐지되기 수 주 전에 초기 접근을 확보한 뒤 베를린 행정망 일부 구간에서 횡적 이동(lateral movement)을 수행한 것으로 조사됨
    • 유출된 데이터에는 인사 기록, 시민 서비스 정보, 내부 재무 기록 등이 포함된 것으로 추정되며, 침해 전체 범위는 포렌식 조사가 진행 중임

    분석

    베를린 랜섬웨어 사건은 단순한 해킹 사고가 아니다. 베를린 시정부는 라이지다(Rhysida) 갱이 다크웹 유출 사이트에 자백문을 게시한 뒤 금전적 갈취를 시도하고 있다고 공식 확인했다. 탐지되기 수 주 전, 공격자는 이미 베를린 행정망 일부 구역에서 횡적 이동을 끝낸 뒤였다.

    이 지점이 실무자 입장에서 가장 뼈아프다. 도시 단위 행정망이 외부 침입자 발자국을 수 주 동안 감지하지 못했다는 사실은, 내부 가시성과 이상 행위 탐지 체계가 갖춰져 있지 않았다는 뜻이기 때문이다.

    베를린 랜섬웨어 침해 경위 — 초기 접근부터 유출까지

    베를린 시정부 측 발표에 따르면, 공격은 전형적인 랜섬웨어 침투 패턴을 따랐다. 먼저 피싱 메일이나 노출된 VPN·RDP 엔드포인트, 혹은 외부 초기 접근 브로커(IAB)를 통한 진입이 있었을 것으로 추정된다. 그 뒤 정상 클라우드 서비스(원격 관리 도구, 파일 공유)를 악용해 데이터를 빼돌리고, 마지막에 일괄 암호화를 거는 이중 갈취 전술이 사용된 것으로 보인다.

    BleepingComputer의 보도에 따르면, 유출 사이트에는 인사 기록, 시민 서비스 정보, 내부 재무 기록이 포함된 것으로 추정된다. 정확한 침해 범위는 베를린 IT조정국(ITDZ Berlin)의 포렌식 조사에서 확정될 예정이다.

    라이지다 갱의 RaaS 구조와 전술

    라이지다는 2023년 처음 등장한 RaaS(서비스형 랜섬웨어) 운영 체계다. 핵심 운영자가 랜섬웨어 빌더와 유출 사이트 인프라를 제공하면, 제휴 공격자(affiliate)가 이를 활용해 직접 침투를 수행한다. 공격자—운영자 간 수익 분배는 보통 7:3에서 8:2 정도로 알려진다.

    라이지다의 무기는 의료·정부·교육·제조 분야를 가리지 않는 일관된 표적 선정이다. 몸값은 일반적으로 7자릿수 달러 규모로 책정되며, 미지급 시 유출 데이터를 단계적으로 공개해 압박한다. 이번 베를린 랜섬웨어 사건도 같은 패턴을 따랐다는 점에서, 갱의 운영 매뉴얼이 공공기관에서도 그대로 통한다는 사실이 확인됐다.

    1차·2차 피해 시나리오

    유출된 인사·재무 데이터는 곧바로 피싱의 먹이가 된다. 직원 이름을 알면서 내부 보고서 제목을 아는 공격자는 “보안 점검 안내”라는 제목의 메일을 정교하게 위조할 수 있다. GDPR에 따라 베를린 시는 관련 감독기관에 침해 사실을 통보했지만, 진짜 위험은 통보 직후 며칠 동안 집중된다. 외부에 노출된 정보로 만든 2차 피싱이 시 직원과 시민을 동시에 노리기 때문이다.

    필자가 이 사건에서 가장 심각하다고 보는 건 침해 기간의 길이다. 수 주간 횡적 이동이 가능했다는 점은, 공격자가 도메인 컨트롤러 권한까지 확보했음을 강하게 시사한다.

    사고 대응 — ITDZ Berlin의 7일간

    베를린 시는 외부 사고 대응팀과 함께 다음 작업을 동시에 진행하고 있다. 침투 경로 차단, 침해 자격증명의 일괄 폐기, 접근 경로 감사, 포렌식 증거 수집. 시 데이터보호당국은 유출된 정보 범위를 시민에게 단계적으로 공개하고 있다.

    GDPR 통보 의무는 72시간 이내지만, 실제 대응 완료까지는 수개월이 걸릴 수 있다. 같은 유럽 공공기관 사례를 보면 행정망 복구만 4~6개월이 걸린 경우도 있다.

    공공기관에 남긴 베를린 랜섬웨어 5가지 교훈

    베를린 랜섬웨어 사건은 도시 단위 인프라가 어떤 위험에 노출돼 있는지 적나라하게 보여준다. 미주 시정부 침해 사례들과 비교하면 초기 침투 벡터는 놀라울 정도로 동일하다. 패치되지 않은 VPN/RDP 게이트웨이, 재사용되는 서비스 계정 비밀번호, 그리고 비정상 행위 알람이 꺼져 있는 SIEM.

    유사한 맥락으로, 중국 해킹 수정 3일 만에 뒤집힌 단어 기사에서 본 것처럼 사이버 공격 사건은 사후 보도 과정에서 진실이 달라지는 경우가 흔하다. 베를린 랜섬웨어 사건의 최종 피해 규모 역시 포렌식 조사 결과에 따라 크게 달라질 수 있다.

    쟁점 정리

    베를린 랜섬웨어 사건이 제기한 핵심 쟁점은 세 가지다.

    첫째, 수 주간 탐지 실패는 공공기관 SIEM의 한계를 드러낸다. 둘째, VPN/RDP 패치 주기가 공격자보다 느리다. 셋째, 이중 갈취는 이제 공공기관의 기본 시나리오로 가정해야 한다.

    지금 바로 해볼 것

    • 외부 노출된 VPN/RDP 게이트웨이 목록을 오늘 당장 추출해 패치 버전과 비교하라
    • 관리자 계정 비밀번호 재사용 여부를 점검하고, 도메인 컨트롤러 자격증명을 즉시 로테이션하라
    • SIEM의 비정상 행위 탐지 룰이 활성화돼 있는지 확인하고, 침해 지표(IoC) 피드 소스를 추가하라
    • 백업 데이터가 오프라인·immutable 스토리지에 분리 저장돼 있는지 검증하라
    • 직원 대상 2차 피싱 모의 훈련을 이번 주 내에 1회 실시하라

    자주 묻는 질문

    라이지다 랜섬웨어란 무엇인가요?

    2023년 등장한 RaaS 형태의 랜섬웨어 갱으로, 의료·정부·교육 분야를 중심으로 활동합니다. 이중 갈취 전술을 주로 사용하며, 몸값은 보통 7자릿수 달러 규모로 책정됩니다.

    베를린 시정부는 몸값을 지불했나요?

    베를린 시정부의 공식 입장은 협상 거절입니다. 일반적으로 공공기관은 몸값을 지불하지 않는 방향으로 결정하는 경향이 강합니다.

    유출된 시민 정보는 어떻게 보호되나요?

    베를린 데이터보호당국이 유출 범위를 분석 중이며, 시민에게는 단계적으로 통보됩니다. GDPR에 따라 통보 72시간 이내에 감독기관에 보고가 이뤄졌습니다.

    한국 공공기관에도 같은 일이 가능한가요?

    네, 동일한 초기 침투 벡터가 한국에도 존재합니다. VPN 패치 지연과 자격증명 재사용은 글로벌 공공기관 공통 문제입니다.

    베를린 랜섬웨어 사건은 결국 공공기관 사이버 보안의 구조적 취약성을 보여주는 사례다. 침투 자체보다 더 무서운 건, 그것이 수 주 동안 들키지 않았다는 사실이다. 외부 사고 대응팀의 침투 차단과 자격증명 폐기 작업이 끝나더라도, 2차 피싱 위험은 최소 분기 이상 지속된다는 점을 운영팀은 기억해야 한다.

  • 중국 해킹 수정 3일 만에 뒤집힌 단어 — ‘피해자’에서 ‘대상’으로 바뀐 진짜 이유

    중국 해킹 수정 3일 만에 뒤집힌 단어 — ‘피해자’에서 ‘대상’으로 바뀐 진짜 이유

    중국 해킹 수정

    핵심 요약

    • 미국 법무부는 8월 금요일에 후속 정정 성명을 통해 NASA, 연방준비제도, 에너지부, 법무부, 재무부, 상무부, 국무부 등 7개 연방기관이 Microsoft Office 365 / Exchange Online 메일 환경 침해의 ‘대상’이 되었으나 ‘피해자’는 아니라고 정정함. 정정 이유는 침해된 Exchange Online 사서함이 법무부 Office of Public Affairs 직원 것이었고, 비공개 정보(기밀정보 포함)가 DoJ 시스템에서 유출되었다는 증거가 확인되지 않았기 때문임. 지난주 발표에서 사용된 ‘피해자’ 표현은 사실상 침해 사실 자체를 의미한 것이 아니라 유출 사실이 확인된 기관을 지칭하기 위한 것이었으나, 표현이 모호해 외부에서 과대 해석될 여지가 있었음. DoJ는 ‘용어의 정확성’이 국가 주도 사이버 침해의 범위와 영향을 공개할 때 필수적이라고 강조하며, 현재도 사건을 수사 중이고 추가 업데이트를 제공할 방침이라고 밝힘. 보안 전문가들에게는 Microsoft Office 365 / Exchange Online 환경 모니터링, OAuth 애플리케이션 동의 및 사서함 감사 로그 검토, 마이크로소프트의 하드닝 가이드 적용이 권고됨. 이번 정정은 미국 정부가 국가지원 사이버 사건을 소통할 때 사용하는 언어의 정확도에 대한 지속적인 scrutiny를 보여주며, ‘대상’과 ‘피해자’의 구분이 정책적·법적 의미뿐 아니라 국제외교적 시그널로도 해석될 수 있음을 시사함. 분석에 따르면, 단순한 용어 수정이 아니라 미·중 사이버 갈등의 프레임 설정 경쟁의 일환으로 보이며, 중국 정부의 반발을 고려한 외교적 균형의 산물로 해석될 여지도 있음. 실무적으로는 Exchange Online 사용 기관이 OAuth 권한 및 사서함 감사 로그를 즉시 점검해야 하며, 중국 연계 위협 행위의 일반적인 침투 경로인 피싱, 자격증명 탈취, 토큰 남용에 대한 탐지 규칙 강화가 필요한 것으로 판단됨.

    분석

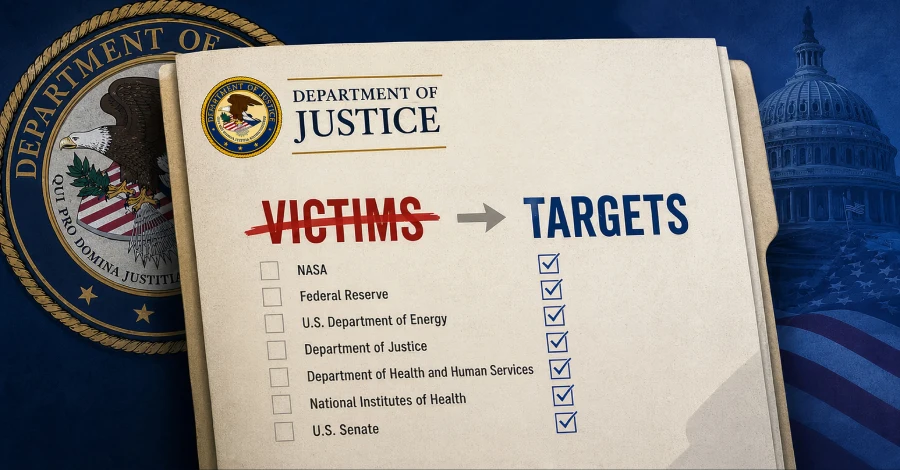
    중국 해킹 수정 발표가 단 3일 만에 뒤집혔다. 미국 법무부가 8월 둘째 주 발표에서 사용한 ‘피해자(victims)’라는 단어를 ‘대상(targeted)’으로 정정한 것이다. 표적으로 지목된 곳은 NASA, 연방준비제도(Fed), 에너지부, 법무부, 재무부, 상무부, 국무부 등 7개 연방기관. 한 형용사만 바뀐 발표지만, 그 뒤에는 미국과 중국 사이의 사이버 갈등을 어떤 단어로 ‘프레임’할 것인가에 대한 외교적 계산이 그대로 드러난다.

    필자가 이 사건에서 가장 의미 있다고 보는 지점은, DoJ가 ‘유출이 확인되지 않았다’는 사실을 공식 석상에서 먼저 인정했다는 점이다. 지난주 법무부가 이메일을 통해 배포한 초기 성명에는 “seven federal agencies were among the victims”라는 문장이 포함돼 있었다. 하지만 금요일 후속 정정에서 DoJ는 같은 문장을 “were among the targeted organizations”로 교체했다. 바뀐 것은 형용사 하나지만, 사이버 보안 사건에서 ‘표적’과 ‘피해자’는 법적·보험적·외교적으로 전혀 다른 무게를 갖는다.

    중국 해킹 수정의 핵심 — 왜 ‘피해자’가 아니라 ‘대상’이 맞는 표현인가

    DoJ의 정정 성명은 단순한 문장 수정이 아니다. 핵심 이유는 분명하다. 침해된 Microsoft Office 365 사서함은 법무부 Office of Public Affairs 직원의 것이었고, 기밀을 포함한 비공개 정보가 DoJ 시스템에서 유출되었다는 증거는 확인되지 않았다. 즉, 침해 시도는 있었지만, 데이터 유출이라는 ‘피해’의 실체는 입증되지 않은 것이다. DoJ는 “the accuracy of our terminology is essential”이라는 표현으로 용어의 정확성이 국가 주도 사이버 침해를 공개할 때 필수적이라고 못박았다.

    이 구분이 실무적으로 왜 중요한지 짚어야 한다. 미국 연방정보보호책임자법(FISMA)이나 행정명령 14028 같은 규제 체계에서 ‘피해 기관’으로 분류되면, 사건 보고 의무, congressional notification, CISA의 사고 대응 프로토콜이 자동 가동된다. 반대로 ‘대상’으로 분류되면 침해 시도는 인정하되 유출 사실은 별도 입증이 필요하다. DoJ는 이 차이를 명확히 해 둔 것이다.

    ‘대상’과 ‘피해자’ 사이 — 미·중 사이버 갈등의 언어 전쟁

    여기서 한 발 더 들어가 보자. DoJ가 단어를 바꾼 시점이 중국 외교부가 미국 측 발표를 “근거 없는 비난”으로 규탄한 직후라는 점은 우연이 아니다. 2024년 Volt Typhoon 사건 때도 미국이 “중국 정부 연계”라고 표현하자 중국은 “미국이 자국 해커의 위치를 의도적으로 오인시키고 있다”고 맞받았다. 사이버 공간에서 단어 선택은 곧 책임 귀속의 선언이다.

    실무자 입장에서 눈에 띄는 건, DoJ가 여전히 “사건을 수사 중이며 추가 업데이트를 제공할 방침”이라고 못박았다는 점이다. 즉, 이번 중국 해킹 수정 발표는 책임 소재를 없앤 것이 아니라, “지금 이 시점에 입증 가능한 사실의 범위”를 재설정한 것에 가깝다. 후속 조사에서 실제 유출이 확인되면 그때 다시 ‘피해자’ 표현이 돌아올 가능성도 남아 있다.

    Exchange Online 사용 기관이 즉시 점검해야 할 5가지

    이번 중국 해킹 수정 사건은 정부 기관만의 문제가 아니다. Microsoft Office 365 / Exchange Online을 쓰는 민간 기업도 동일한 침투 경로에 노출돼 있다. 지난주 FBI와 CISA가 공개한 공동 권고에 따르면, 중국 연계 위협 행위는 OAuth 토큰 탈취, 피싱, 자격증명 탈취를 주된 초기 침투 수단으로 사용했다. 이 흐름은 The Hacker News의 1차 보도에서도 동일하게 확인된다.

    특히 OAuth 애플리케이션 동의 흐름은 사용자가 인지하지 못한 채 백엔드 권한을 부여하기 때문에, 일반적인 사서함 감사 로그만으로는 탐지가 어렵다. 마이크로소프트가 자체 하드닝 가이드에서 강조하는 첫 번째 항목도 “Review OAuth application permissions”다. 공급망 우회 공격이 일상화된 지금, 드론 공급망 디커플링 5가지 진실에서 다룬 우회 경로 문제와 마찬가지로 클라우드 권한 관리도 별도의 리스크 축으로 다뤄야 한다.

    쟁점 정리

    • DoJ의 ‘피해자→대상’ 수정은 단순 용어 정정이 아니라, “유출 사실이 확인되지 않았다”는 사실 인정이다.
    • 이번 중국 해킹 수정의 배경에는 FISMA·행정명령 14028 등 미국 연방 사이버 보고 체계에서 ‘피해 기관’ 분류 기준을 다시 한번 환기시키는 효과가 있다.
    • 중국 외교부의 반발 직후에 수정된 시점은 미·중 사이버 갈등에서 ‘언어’가 곧 책임 귀속의 도구임을 보여준다.
    • Exchange Online 침해는 정부 기관에 한정되지 않으며, OAuth 토큰·자격증명 탈취 경로는 민간 기업에도 그대로 적용된다.

    지금 바로 해볼 것

    • Microsoft 365 감사 로그에서 지난 90일간 비정상적인 MailItemsAccessed 이벤트를 검색하고, 외부 IP에서의 대량 액세스 패턴을 우선 골라낸다.
    • Get-MgServicePrincipal 명령으로 테넌트 내 OAuth 권한 목록을 추출해, 관리자가 승인하지 않은 앱이나 과도한 Mail.ReadWrite 권한을 가진 앱을 즉시 제거한다.
    • Conditional Access 정책에서 레거시 인증(기본 인증)을 완전히 차단하고, 관리자 계정에 대해 phishing-resistant MFA(FIDO2, Windows Hello for Business)를 적용한다.
    • 사서함 감사 설정의 AuditBypassEnabled 속성이 비활성화돼 있는지 확인하고, Unified Audit Log 보존 기간을 365일 이상으로 늘린다.
    • 마이크로소프트의 Exchange Online 하드닝 체크리스트를 기준으로 격주 점검 일정을 잡고, CISA의 중국 연계 위협 행위 관련 IoC 목록을 SIEM에 추가한다.

    자주 묻는 질문

    중국 해킹 수정이란 정확히 무엇인가요?

    2026년 8월 미국 법무부가 중국 국가지원 해커 캠페인 관련 발표에서 사용한 ‘피해자(victims)’ 표현을 ‘대상(targeted)’으로 바꾼 것을 가리킨다. 침해 시도는 있었지만 데이터 유출 사실은 확인되지 않았기 때문이다.

    왜 ‘피해자’와 ‘대상’ 구분이 중요한가요?

    두 단어는 법적·규제적으로 다른 결과를 낳는다. ‘피해자’로 분류되면 FISMA 기준 사고 보고 의무가 자동 발생하고, ‘대상’은 침해 시도는 인정하되 유출 입증을 별도로 요구한다. 외교적으로도 ‘피해자’는 곧 중국 책임 귀속을 사실상 선언하는 효과를 갖는다.

    우리 회사도 영향이 있나요?

    Microsoft Office 365 / Exchange Online을 사용하는 모든 조직이 같은 침투 경로에 노출돼 있다. FBI·CISA 권고에 따르면 OAuth 토큰 탈취와 피싱이 주요 초기 침투 수단이며, 정부뿐 아니라 민간 기업도 표적이 될 수 있다.

    용어가 다시 ‘피해자’로 바뀔 가능성은 없나요?

    있다. DoJ는 사건을 수사 중이며 추가 업데이트를 제공할 방침이라고 못박았다. 후속 조사에서 실제 기밀 유출이 확인되면 표현이 다시 ‘피해자’로 회귀할 여지를 남겨둔 형태다.

    중국 해킹 수정 이후, 그 다음을 어떻게 볼 것인가

    이번 중국 해킹 수정 사건의 진짜 무게는 단어 하나가 아니라, 미국 정부가 국가지원 사이버 사건을 어떤 ‘공식 어휘’로 정의하느냐에 있다. DoJ가 “사건은 진행 중”이라고 선을 그은 것은 책임을 회피한 것이 아니라 “지금까지 입증된 것만 말한다”는 원칙을 지킨 것이다. 다만 그 원칙이 적용되는 동안, 7개 연방기관의 사서함은 중국 연계 행위자의 손에 닿아 있었다는 사실 자체는 변하지 않는다.

    DoJ의 중국 해킹 수정 발표가 외교적 균형의 산물인지, 수사 진전의 결과인지에 대해서는 아직 판단이 이르다. 다만 한 가지는 분명하다. Microsoft 365 환경의 감사 로그, OAuth 권한, MFA 정책은 이 사건이 있든 없든 격주 단위로 점검해야 할 대상이라는 점이다. 사이버 보안에서 ‘대상’이든 ‘피해자’이든, 사후 대응의 무게는 결국 로그를 얼마나 꼼꼼히 보고 있었는지에 달려 있다.

  • 맨체스터공항 해킹, 86GB 유출이 항공 산업에 던진 4가지 경고

    맨체스터공항 해킹, 86GB 유출이 항공 산업에 던진 4가지 경고

    맨체스터공항 해킹

    핵심 요약

    • FulcrumSec는 Manchester Airports Group(MAG)을 해킹해 약 86GB 규모의 데이터를 탈취했다고 공개적으로 주장했다.
    • BleepingComputer는 유출 샘플에서 여행자 1명의 레코드를 독립적으로 검증했으며, 여권 정보, 여정 상세, 예약 정보, 결제 관련 필드 등 MAG가 최초 공개한 침해 범위를 초과하는 민감 정보가 포함된 사실을 확인했다.
    • 공개된 샘플의 데이터 상세도가 MAG 측 첫 발표보다 광범위한 것으로 나타나, 공식 침해 범위 축소 가능성에 대한 의문이 제기되고 있다.

    분석

    맨체스터공항 해킹 사건이 86GB라는 숫자와 함께 항공 산업을 흔들고 있다. 위협 행위자 FulcrumSec는 Manchester Airports Group(MAG) 해킹을 주장하며 약 86GB 규모 데이터를 탈취했다고 공개했고, MAG는 “제한된 정보” 노출이라는 짧은 성명으로 대응했다. 단순한 협박이 아니다. Manchester, London Stansted, East Midlands 세 공항은 하루 수만 명 이상의 여행자가 오가는 영국 항공 인프라의 핵심 거점이고, 맨체스터공항 해킹은 단일 기업 사고가 아닌 산업 신뢰 리스크로 번지는 사건이다.

    검증된 사실, 침묵의 영역

    BleepingComputer는 공개 샘플에서 여행자 1명의 레코드를 독립 검증했다. 포함된 항목은 여권 정보, 여정 상세, 예약 내역, 결제 관련 필드까지. MAG가 첫 성명에서 언급한 범위보다 한 단계 깊은 정보가 담겨 있었다. 필자가 이 지점에서 가장 의미 있다고 보는 건, 침해 기업이 흔히 쓰는 “범위 축소 후 점진 확대” 패턴이 이미 작동하기 시작했다는 사실이다. 이번 맨체스터공항 해킹도 같은 흐름을 걸 가능성이 높고, 실제 피해 인원은 첫 발표의 수 배가 될 수 있다.

    이중 협박 패턴, 맨체스터공항 해킹의 공격자 프로파일

    FulcrumSec는 텔레그램 채널과 다크웹 포럼을 동시에 운영하며 데이터를 협상 카드로 사용한다. 랜섬웨어 결제를 거부하면 전체를 공개하겠다고 압박하는 전형적 이중 협박(double extortion)이다. 샘플을 미리 흘리는 이유는 협상력을 증명하기 위해서고, MAG가 협상에 응하지 않을 경우 86GB 전체가 단계적으로 공개될 수 있다. 이 같은 운영 방식은 이미 항공·여행 산업의 표준 시나리오로 굳어졌다.

    4대 파급 위험, 맨체스터공항 해킹의 직접 영향

    실무자 입장에서 가장 눈에 띄는 건 데이터의 종류다. 여권 정보는 신원 도용과 국경 통제 우회 시도로 직결되고, 결제·예매 정보는 카드 도용 사기에 활용된다. 제휴 항공사·여행사 담당자 정보는 공급망 표적 피싱의 재료가 되며, MAG 인프라 접근 권한을 보유한 B2B 파트너의 자격 증명이 함께 노출됐다면 2차 침해의 발판이 만들어진다. 단일 기업 침해가 산업 신뢰 리스크로 번지는 정확한 경로다.

    72시간 시계, 영국 ICO와 EU GDPR

    영국 ICO는 GDPR 기반으로 72시간 내 침해 통지를 의무화하고 있다. MAG가 EU 이용자 데이터를 다수 보유한 만큼, EU GDPR 관할 감독기관 보고도 의무화될 가능성이 높다. 위반 시 전년도 매출의 최대 4%까지 과징금이 부과될 수 있다. 다음 72시간은 MAG 측 일정이 빠르게 굴러갈 구간이고, 맨체스터공항 해킹은 2026년 들어 교통·여행 부문 최대 규모 데이터 유출 사례로 기록될 가능성이 높다.

    쟁점 정리

    • FulcrumSec의 86GB 유출 주장은 텔레그램과 다크웹을 결합한 이중 협박 패턴이다.
    • BleepingComputer의 독립 검증은 MAG 초기 발표보다 깊은 정보 노출을 확인했다.
    • 여권·결제·예매 정보가 결합되면 신원 도용, 카드 사기, 공급망 피싱의 3중 악용 루트가 열린다.
    • 영국 ICO와 EU GDPR의 72시간 통지 의무가 작동 중이며, 과징금은 최대 매출 4%까지 가능하다.
    • 단일 기업 침해가 항공·여행 산업 전반의 신뢰 리스크로 번지는 구조적 취약성이 드러났다.

    지금 바로 해볼 것

    • MAG 계열 공항(Manchester, London Stansted, East Midlands) 이용 후 도착한 이메일에서 출처 불분명한 링크 클릭을 즉시 중단한다.
    • 예약·항공사·호텔 계정의 비밀번호를 12자 이상으로 재설정하고, 다중 인증(MFA)을 당일 활성화한다.
    • 신용카드 거래 알림 임계값을 1,000원 단위까지 낮추고, 지난 90일치 거래 내역을 직접 다운로드해 점검한다.
    • 여권 사본이 여행사에 저장돼 있다면 해당 여행사에 삭제 요청을 문자로 남기고 캡처해 보관한다.
    • 제휴 항공사·여행사·지상조업사의 IT 담당자에게 MAG 연계 시스템의 비정상 접근 로그 점검과 피싱 시뮬레이션 재실시를 요청한다.

    자주 묻는 질문

    맨체스터공항 해킹으로 내 정보가 노출됐는지 어떻게 알 수 있나?

    MAG 측은 피해자 개별 통지 절차를 준비 중이다. 영국 ICO 통지가 공식 발표되면 이메일이 발송되지만, 도착 전이라도 비밀번호 재설정과 MFA 적용은 사전에 끝내는 편이 안전하다. BleepingComputer의 검증 보도를 기준으로 공개된 항목과 실제 통지 범위를 대조하면 본인 노출 여부를 가늠할 수 있다.

    FulcrumSec는 어떤 공격자인가?

    FulcrumSec는 텔레그램 채널과 다크웹 포럼을 동시에 운영하며, 협상 거부 시 단계적 공개를 예고하는 이중 협박 방식의 위협 행위자다. 랜섬웨어 계열의 협상 전술을 표준화해 사용한다.

    여권 정보가 유출되면 어떤 위험이 있나?

    신원 도용, 국경 통제 우회 시도, 여권 번호를 2차 인증 요소로 쓰는 서비스(항공사 마일리지, 일부 금융사)의 계정 탈취로 이어진다. 재발급 비용과 신원 회복 시간 비용까지 합치면 단순 개인정보 유출보다 피해 규모가 크다.

    여행사·항공사 같은 B2B 파트너는 무엇을 해야 하나?

    MAG 연계 시스템의 비정상 접근 로그를 24시간 내 점검하고, 담당자 대상 표적 피싱 시뮬레이션을 재실행해야 한다. 외부 공급망 침해는 단일 사고보다 확산 속도가 빠르기 때문에 자격 증명 회전과 API 키 재발급까지 동시 진행이 권장된다.

    맨체스터공항 해킹은 단순히 한 공항이 털린 사건이 아니다. 항공 산업이 디지털 전환을 가속하면서 동시에 키운 공격 표면이 본격적으로 드러난 사건이다. 사후 통지보다 사전 차단이 싸다. 여행자든 B2B 파트너든 보안 담당자든 오늘 당장 비밀번호 한 줄, MFA 토글 하나로 시작할 수 있다. 기업 담당자라면 영국 ICO의 침해 대응 가이드를 이번 주 안에 한 번 정독하기를 권한다.