[카테고리:] 보안 뉴스

  • 패치 24시간 안에 시작된 아틀라시안 취약점 공격, CVE-2026-21589 점검 6단계

    패치 24시간 안에 시작된 아틀라시안 취약점 공격, CVE-2026-21589 점검 6단계

    핵심 요약

    • CVE-2026-21589는 비트버킷, 컨플루언스, 지라 서비스 매니지먼트, 지라 소프트웨어, 뱀부, 크라우드 데이터센터 전 버전과 크루서블, 피셰이에 영향을 미치는 파일 열람 취약점임
    • 아틀라시안의 패치 공개 하루 만에, 기술 분석이 공개된 지 몇 시간 만에 위협 인텔리전스 기업 와치타워의 허니팟 망에서 악용 시도가 포착됨
    • 근본 원인은 공용 라이브러리 atlassian-plugins-webresource.jar의 라우팅 로직이 콜론 두 개(::)를 슬래시(/)로 변환하는 처리 특성을 악용한 ..::..:: 형태의 경로 조작으로, 슬래시 기반 필터링을 우회함

    패치 공개와 익스플로잇 발생 사이의 간격이 24시간 내외로 좁아진 현재, 영향받는 아틀라시안 데이터센터를 운영하는 조직은 패치 적용 자체보다 패치 시점 직전까지의 로그 소급 점검과 외부 노출 면 축소를 우선 과제로 삼아야 한다.

    목차

    최근 다수 기업이 사내 협업·이슈 관리용으로 도입한 아틀라시안 데이터센터 제품군에서 파일 열람 결함이 발견돼 패치 직후 24시간 내 실환경 악용 시도가 포착됐다. CVE-2026-21589로 지정된 이 아틀라시안 취약점은 비트버킷, 컨플루언스, 지라 서비스 매니지먼트, 지라 소프트웨어, 뱀부, 크라우드 데이터센터 전 버전과 크루서블, 피셰이에 이르는 광범위한 영향을 미친다. 국내 대기업과 공공기관이 데이터센터 에디션을 자가 운영·폐쇄망에 배치해 온 만큼 점검 시한을 다투는 상황이다.

    1. 영향 범위와 패치 노트 핵심

    아틀라시안 공지에 따르면 데이터센터 에디션은 9.0.0부터 LTS 8.x, 5.x 계열에 이르기까지 거의 모든 구버전이 영향을 받는다. 영향 제품과 권장 조치 시점은 다음과 같이 정리된다.

    [공식 권고문 기준 패치 지침] Atlassian 공식 권고(CONFSERVER-95819)에 따라 운영 중인 Confluence Data Center 및 Server 지원 버전(7.19.x, 8.5.x, 9.2.x 계열 등)의 공식 보안 픽스 버전을 즉시 적용해야 합니다. 상세 픽스 빌드는 Atlassian 공식 고객 포털의 최신 릴리스 노트를 확인하세요.

    아틀라시안 측은 “해당 에디션을 더 이상 사용하지 않는 경우 업그레이드 대신 폐쇄망 분리나 인스턴스 종료도 검토하라”는 권고를 함께 덧붙였다. 영향 버전을 자산 관리 시스템에서 추출하는 작업이 후속 모든 단계의 입력값이 되므로, 인스턴스 식별자·버전·외부 노출 여부를 단일 CSV로 통합한 뒤 패치 진행 현황을 추적한다.

    2. 24시간 내 익스플로잇 시도의 의미

    위협 인텔리전스 기업 보안 위협 연구 기업 와치타워(WatchTowr)의 연구에서는 아틀라시안의 패치 공지 직후 24시간 이내, 그리고 보안 연구자 와치타워(WatchTowr)의 기술 분석이 공개된 뒤 몇 시간 만에 ..::..:: 패턴을 포함한 요청이 유입되기 시작했다. 같은 시기에 다른 기업형 협업 솔루션에서도 패치-익스플로잇 간격이 좁아지는 현상이 반복 보고된 바 있어, 아틀라시안 지라·컨플루언스 취약점의 허니팟 악용 시도 사례는 패치 노트 검토-익스플로잇 도달 사이클이 사실상 24시간 내외라는 사실을 다시 한번 입증했다.

    이 흐름은 “패치 노트를 꼼꼼히 읽고 다음 주 점검 미팅에서 논의하자”라는 기존 의사결정 사이클로는 대응이 불가능하다는 점을 드러낸다. CVE 발표 시점과 패치 적용 가능 시점 사이에 24시간 미만의 사각지대가 존재하며, 그 사이클 동안 로그 소급 점검과 외부 노출 면 축소를 동시에 병행해야 한다. 위협 헌터링과 패치 운영을 별도 트랙으로 분리해 운영하는 조직일수록 이 격차를 메우기 수월하다.

    3. ..::..:: 경로 조작의 기술적 메커니즘

    CVE-2026-21589의 근본 원인은 공용 라이브러리 atlassian-plugins-webresource.jar 내부 라우팅 로직에서 발견된다. 이 로직은 URL 경로의 콜론 두 개(::)를 슬래시(/)로 단순 치환한 뒤 요청을 디스크 상의 정적 자원으로 매핑한다. 공격자는 이 치환 규칙을 역이용해 ..::..:: 형태의 경로를 주입한다. 라우터가 콜론을 슬래시로 치환하기 전에는 ..::..::WEB-INF/web.xml이 그대로 안전한 문자열로 보이지만, 실제 디스크 매핑 단계에서는 ../../WEB-INF/web.xml이 되어 Java EE 애플리케이션의 핵심 설정 파일을 읽어낼 수 있다.

    이 기법이 위험한 이유는 전통적인 슬래시(/) 기반 경로 탐지 규칙을 우회하기 때문이다. 대부분의 WAF와 SIEM 룰은 ../ 또는 %2e%2e/ 패턴을 차단하지만, ..::..::는 정규식 그대로 통과시킨다. 와치타워의 분석에서는 지라의 “색상 선택(color picker)” 플러그인 자원을 호출하는 정상 URL 끝에 ..::..::WEB-INF/web.xml을 덧붙여 응답 본문에서 web.xml을 그대로 수신하는 데 성공했다. 동일 패턴은 컨플루언스의 매크로 자원 라우트와 비트버킷의 플러그인 컨텍스트 경로에서도 재현된다.

    다음은 Nginx 리버스 프록시 환경에서 임시 차단 규칙을 적용한 예다.

    # /etc/nginx/conf.d/atlassian_block.conf
    # 주의: Nginx는 요청 URI를 자동 디코딩하므로 %3a%3a는 불필요하며, '::' 단독 매칭은 IPv6나 base64 정상 요청을 오탐 차단합니다.
    # '..::' 패턴으로 한정하고 적용 전 반드시 'nginx -t' 및 스테이징 환경 사전 테스트를 진행하세요.
    location ~* \.\.:: {
        return 444;
        access_log /var/log/nginx/atlassian_block.log;
    }
    
    # WEB-INF 경로 자체를 차단
    location ~* /(WEB-INF|web-inf)/ {
        return 444;
    }
    

    return 444는 Nginx가 클라이언트에 응답 없이 연결을 끊는 코드로, 일반적인 403보다 탐지 우회가 어렵다. 다만 데이터센터 에디션이 직접 8080/8443 포트로 노출된 경우 Nginx를 앞단에 두지 않는 조직이 많으므로, 긴급 격리가 필요한 경우 호스트 레벨의 DROP 규칙 대신, 웹 애플리케이션 방화벽(WAF)이나 클라우드 보안 그룹(Security Group)에서 사내 VPN/관리자 IP 대역만 8080/8443 포트로 접근할 수 있도록 인바운드 화이트리스트를 적용해야 서비스 전면 중단 장애를 방지할 수 있다.

    4. crowd.properties 평문 노출과 권한 상승

    파일 열람 취약점은 그 자체로도 위험하지만, 크라우드 데이터센터와 SSO 연동 환경에서는 권한 상승 경로로 이어진다. 컨플루언스나 지라가 SAML/LDAP 대신 크라우드 애플리케이션 인증을 사용할 때, WEB-INF/classes/crowd.properties 파일에는 크라우드 REST API 접근용 애플리케이션 이름과 비밀번호가 평문으로 저장된다. 공격자는 위에서 설명한 경로 조작으로 이 파일을 읽어낸 뒤 ① 크라우드 REST API에 애플리케이션 계정으로 로그인해 사용자 목록 조회, ② 신규 사용자 생성 후 jira-administrators 또는 confluence-administrators 그룹에 등록, ③ 생성한 관리자 계정으로 정상 로그인해 시스템 관리 콘솔 접근의 3단계를 밟을 수 있다.

    실무에서 흔히 발생하는 함정은 비밀번호가 인스턴스 초기 배포 시점부터 한 번도 갱신되지 않은 채 운영된다는 점이다. 자동화 도구로 비밀번호 회전 정책을 적용하더라도, 크라우드 동기화 과정에서 지라 측 캐시가 즉시 갱신되지 않아 크라우드 동기화 주기(기본 60분, 조직별 설정 상이) 동안 지라 측 캐시가 지연 갱신되어 노출 위험이 잔존할 수 있다. 따라서 패치 적용 후 crowd.properties의 비밀번호 회전, Atlassian Access 동기화 로그 검토, 신규 등록된 관리자 계정의 감사 로그 확인을 동일한 작업 묶음으로 처리해야 한다. 와치타워가 완전한 익스플로잇 코드를 공개하지 않고 취약 여부 확인용 스크립트만 배포한 점, 아틀라시안이 “공격자가 대상 파일의 정확한 이름과 경로를 미리 알아야 한다”는 입장인 점을 함께 고려하면, 크라우드 인증 정보를 가진 환경에서의 권한 상승 가능성이 가장 현실적인 위협 시나리오다.

    5. 즉시 적용 가능한 점검 절차

    이 아틀라시안 취약점 대응을 위해 다음 순서로 점검을 권장한다. ① 영향 버전에 해당하는 인스턴스 목록을 자산 관리 시스템에서 추출, ② 패치 적용 직전 시점 기준 최소 7일 전부터의 웹 액세스 로그와 WAF 로그를 소급 점검, ③ 즉시 업그레이드가 어려운 인스턴스는 인터넷 노출 차단, ④ WAF/리버스 프록시에 임시 차단 규칙 추가, ⑤ crowd.properties 등 인증 설정 파일의 평문 노출 여부 점검 및 비밀번호 회전, ⑥ jira-administrators 등 관리자 그룹의 신규 등록 이벤트와 비정상 로그인을 사후 모니터링한다.

    ② 단계의 로그 점검은 다음 grep 패턴으로 자동화할 수 있다.

    # WEB-INF 접근 흔적 추출 (압축 로그 포함)
    zgrep -E "\.\.::|WEB-INF|web-inf" \
      /var/log/nginx/atlassian_access.log*.gz \
      | awk -F\" '{print $1, $7, $9}' \
      | sort -u
    
    # 관리자 그룹 신규 가입 이벤트 (Crowd REST API 로그)
    grep -E "group-add|user-create|administrators" \
      /var/atlassian/crowd/logs/atlassian-crowd.log
    
    # SSO 동기화 후 24~48시간 이내 캐시 미갱신 의심 트래픽
    journalctl -u atlassian-jira --since "7 days ago" \
      | grep -Ei "cachedirectory|crowd.cache"
    

    ③ 단계에서 즉시 업그레이드가 어려운 조직은 다음 Apache mod_rewrite 예시를 참고해 임시 차단을 적용한다.

    # /etc/httpd/conf.d/atlassian_block.conf
    RewriteEngine On
    RewriteCond %{REQUEST_URI} (\.\.::|::|%3a%3a) [NC,OR]
    RewriteCond %{REQUEST_URI} /(WEB-INF|web-inf)/ [NC]
    RewriteRule .* - [F,L]
    

    Apache 환경에서 [F] 플래그는 403 응답을 반환하고 [L]은 이후 룰 처리를 중단한다. Nginx의 444와 달리 Apache는 명시적 거부 응답을 회신하므로, 403 응답을 별도 액세스 로그로 분리해 임계치를 조정한다. SIEM에서는 Splunk SPL로 index=atlassian sourcetype=access_combined | regex request_uri="(\.\.::|::|WEB-INF)" | stats count by src_ip, uri_path, status | where count > 0 쿼리를 등록해 단일 시도도 즉시 탐지하도록 구성한다.

    6. 외부 노출 축소와 사후 모니터링

    Nginx/Apache 임시 규칙은 패치 적용 사이의 가교 역할만 수행할 수 있다. 인증 정보 평문 노출에 따른 권한 상승 위험을 고려하면 영향 인스턴스를 가능한 한 폐쇄망으로 재배치하거나 VPN/SSO 인증 게이트 뒤로 이동시키는 것이 본질적인 해결책이다. 동시에 Atlassian Access를 도입한 조직은 디렉터리 동기화 계정의 권한 상승 이벤트에 대한 상시 알람을 설정해, 비밀번호 회전 후에도 잔존하는 비정상 가입 시도를 추적한다. 데이터센터 에디션을 운영하는 다수 국내 조직이 24시간 내 패치 사이클을 운영 역량으로 감당하기 어려우므로, 본질적으로는 영향 인스턴스의 외부 노출 포트를 닫고 인증 게이트 뒤로 옮기는 동시에 패치를 진행하는 병렬 전략이 필요하다.

    장기적으로는 Semgrep의 공식 보안 감사 룰셋(p/security-audit)을 CI에 결합해 비표준 자바 플러그인을 정기적으로 감사하고, OWASP Dependency-Check로 아틀라시안 플러그인 라이브러리의 CVE 매칭을 자동화한다. 다른 자바 기반 협업 솔루션에서도 패치-익스플로잇 간격이 좁아지는 추세는 시트릭스 넷스케일러 RCE 제로데이 2건 실환경 익스플로잇 분석과 짐브라 취약점 7단계 공격 전 구간 분석에서 반복적으로 다뤄진 바 있어, 단일 벤더 이슈가 아니라 자가 운영형 솔루션 전반의 패치 운영 체계 문제로 바라볼 필요가 있다.

    지금 바로 해볼 것

    • 아틀라시안 데이터센터 인스턴스의 외부 노출 포트를 점검하고, 8080/8443/8090 등이 인터넷에 직접 열려 있는지 nmap -p 8080,8443,8090 <자산 IP 대역>으로 확인한다.
    • 이전 7일간의 웹 액세스 로그에서 ..::..:: 및 WEB-INF 패턴을 grep으로 추출해 외부 IP에서의 접근 시도를 1차 솎아내기 한다.
    • Nginx/Apache 리버스 프록시에 ..::..::, :: 정규식 차단 규칙을 임시 우회 방어로 추가하고 403/444 로그를 별도 파일로 분리한다.
    • 크라우드 연동 환경이라면 WEB-INF/classes/crowd.properties의 비밀번호를 즉시 회전하고, 회전 후 48시간 동안 jira-administrators 그룹 가입 이벤트를 SIEM에서 상시 감시한다.
    • 패치 적용 후 Splunk/ELK 대시보드에 CVE-2026-21589 전용 인덱스를 만들어 30일간 재발 시도와 잔여 패턴을 추적한다.

    자주 묻는 질문

    패치 적용 전이라도 WAF 차단만으로 충분한가요?

    충분하지 않습니다. CVE-2026-21589는 ..::..:: 패턴을 라우터 내부에서 슬래시로 변환하기 때문에 일반적인 WAF는 우회 가능성이 있습니다. WAF 임시 규칙은 패치 적용 사이의 가교로만 사용하고, 동시에 인스턴스 자체를 인터넷에서 분리하거나 SSO 게이트 뒤로 이동시켜야 합니다.

    클라우드 마이그레이션을 이미 마친 조직도 점검 대상인가요?

    아틀라시안 클라우드(Premium/Enterprise) 환경은 이미 패치가 자동 적용되어 있어 이번 CVE의 직접 영향이 없습니다. 다만, 자가 운영 데이터센터 에디션을 레거시로 유지·연동 중이라면 그 인스턴스는 점검 대상에 포함해야 합니다. SSO/LDAP 동기화 경로에서 평문 인증 정보가 흘러가는지 별도 확인이 필요합니다.

    crowd.properties 비밀번호 회전 후 감시를 왜 48시간 유지하나요?

    크라우드와 지라 간 사용자/그룹 캐시 동기화 주기가 기본 12~24시간, 네트워크 지연과 디렉터리 크기에 따라 최대 48시간까지 지연될 수 있기 때문입니다. 회전 직후 48시간 동안 신규 계정 생성·관리자 그룹 가입 이벤트를 SIEM에서 별도 대시보드로 분리해 추적하는 것이 표준 운영 패턴입니다.

  • 플랙스 타이푼 해부: FBI가 차단한 7개 도메인 뒤 8개 핵심 CVE와 마이라이 봇넷이 만든 정찰망

    플랙스 타이푼 해부: FBI가 차단한 7개 도메인 뒤 8개 핵심 CVE와 마이라이 봇넷이 만든 정찰망

    핵심 요약

    • FBI는 인테그리티 테크가 운영한 7개 도메인(c0cc.cc, 98aicai.com, 98aicode.com, outlook3650.com, youtubecard.com, linkedinns.net, 98aiblog.com)을 차단했으며, 98aiblog.com은 침투 시스템에 설치된 SoftEther VPN 인프라와 연결됐다.
    • MicroScan은 1,300개 이상의 침투 테스트 스크립트를 담은 Python 기반 취약점 스캐닝 플랫폼으로, 마이라이 봇넷에 감염된 IoT 기기·CCTV 등 인터넷 연결 장비와 결합해 광범위한 정찰을 수행했다.
    • FishHub는 이미 침투된 네트워크에 스피어 피싱으로 추가 악성코드를 전달하고, 원격 접근 권한을 부여해 특정 파일을 검색·유출하는 도구로, 운영 서버에는 인테그리티 테크가 관리하는 탈취 데이터 저장소 기능도 포함됐다.

    중국 정부 연계 해킹 그룹은 마이라이 봇넷, 1,300개 스크립트 기반 취약점 스캐너, 스피어 피싱·원격접속 악성코드, 커스텀 데이터 검색 웹앱을 결합한 다단계 도구 체계를 운용하며, 단일 제로데이 차단만으로는 이를 무력화할 수 없으므로 알려진 취약점 상시 패치·외부 노출 최소화·다중 인증·IOC 지속 모니터링을 묶은 다층 방어 체계가 필수이다.

    목차

    2024년 9월 미국 법무부가 20만 대 이상 기기로 구성된 마이라이 봇넷을 차단한 지 약 1년, FBI는 후속 작전으로 플랙스 타이푼(Flax Typhoon)이 운영한 핵심 침투 도구 7개 도메인을 무력화했다. 이번 조치의 의미는 단일 제로데이 차단이 아니라, 중국 정부 연계 해킹 그룹이 민간 계약업체를 통해 구축한 다단계 도구 체계를 노출시켰다는 점에 있다. MicroScan, FishHub, SoftEther VPN, EBurst, 그리고 마이라이 봇넷이 어떤 순서로 결합되었는지, 그리고 어떤 8개 CVE가 침투 경로로 활용됐는지 단계별로 풀어본다.

    1. FBI의 7개 도메인 차단 작전과 인테그리티 테크의 위치

    FBI가 차압한 도메인은 c0cc.cc, 98aicai.com, 98aicode.com, outlook3650.com, youtubecard.com, linkedinns.net, 98aiblog.com 등 7개다. 이 중 98aiblog.com은 침투 시스템 내부에 설치된 SoftEther VPN 인프라와 직결됐고, 나머지 도메인은 공격자가 운영하는 침투 도구(MicroScan), 후속 악성코드 배포(FishHub), 자격증명 수집 웹앱의 프런트엔드 역할을 했다. 도메인 등록 정보와 운영 서버는 중국 기반 기업 인테그리티 테크 그룹(Integrity Technology Group)으로 추적됐다.

    브렛 리더먼 FBI 사이버부 부국장은 “중국 정부가 사이버 작전 확장을 위해 민간 계약업체와 회사에 의존하고 있으며, 이러한 조직을 교란하는 것이 미국 네트워크 보호에 결정적”이라고 평가했다. 즉 이번 조치는 도메인 자체뿐 아니라, 인테그리티 테크의 사업 구조와 수익 모델을 겨냥한 것이다. 미국 합동 사이버보안 권고는 일부 활동이 인테그리티 테크와 무관할 가능성도 명시했지만, 핵심 도구 체인은 동일 사업자가 운영했다는 점에서 대응 우선순위가 매우 높다.

    2. MicroScan: 1,300개 침투 스크립트가 내장된 Python 기반 스캐너

    MicroScan은 단순한 포트 스캐너가 아니다. Python으로 작성된 취약점 스캐닝 플랫폼으로, 1,300개 이상의 침투 테스트 스크립트를 내장하고 있다. 공격자는 이 스크립트를 마이라이 봇넷에 감염된 IoT 기기, CCTV, 라우터 등 인터넷 연결 장비에서 병렬로 실행시켜 광범위한 정찰을 수행했다. 일반적인 취약점 스캐너와 다른 점은 IoT 디바이스의 제한된 CPU·메모리 환경에서도 작동하도록 모듈이 분할돼 있다는 부분이다. 봇넷 C2 채널을 통해 명령만 수신하면 각 디바이스가 사전 분류된 대상군에 대해 스캔을 분산 실행한다.

    실무 환경에서 MicroScan 유형의 활동은 외부 노출 자산에 대한 비정상적 다중 소스 스캔 트래픽으로 탐지할 수 있다. Suricata 같은 IDS에서는 짧은 시간 안에 동일 경로의 서로 다른 ASN에서 들어오는 HTTP 페이로드 패턴을 탐지 룰로 등록해두면 효과적이다. 아래는 Suricata 규칙 예시다.

    # Suricata - 동일 경로를 60초 안에 50개 이상 ASN에서 스캔하는 패턴 탐지
    alert http any any -> $HOME_NET any (msg:"FLAX-SCAN distributed scan"; \
      flow:to_server,established; http.uri; content:"/"; http.method; content:"GET"; \
      threshold:type both, track by_src, count 50, seconds 60; sid:2025100101; rev:1;)
    

    3. FishHub: 침투 후 단계의 스피어 피싱·원격접속·데이터 탈취 도구

    MicroScan이 외부 정찰을 담당한다면, FishHub는 이미 침투한 네트워크 내부에서 작동한다. FishHub는 (1) 내부 사용자를 대상으로 한 스피어 피싱 메일 발송, (2) 원격 접근 권한 부여, (3) 특정 파일 확장자·키워드 기반 검색과 유출의 세 가지 기능을 통합한 모듈식 프레임워크다. 운영 서버에는 인테그리티 테크가 관리하는 탈취 데이터 저장소도 포함돼 있어, 단일 도구로 침투→내부 이동→데이터 유출까지 종단간 처리가 가능하다.

    FBI는 FishHub 서버에서 20개 이상 조직의 데이터를 회수했으며, 대만 대학 6개가 포함된 것으로 확인했다. 이는 단순 표적 공격이 아니라 대학·연구기관이 지식재산 유출의 1차 경로로 활용됐다는 점에서 국내 학계에도 직접적인 위협 신호다. SoftEther VPN은 공격자가 내부 네트워크에 상시 접속할 수 있는 터널을 만들어, 조직의 방화벽이 나가는 트래픽을 모니터링하더라도 의심 없이 우회할 수 있게 한다.

    4. 마이라이 봇넷과 결합한 글로벌 정찰망

    플랙스 타이푼의 가장 큰 차별점은 마이라이 봇넷을 정찰 인프라로 전락시킨 점이다. 기존 DDoS용 봇넷은 트래픽 폭주에만 활용됐지만, 이번 작전에서 FBI는 봇넷 감염 디바이스가 MicroScan 스크립트를 실행하는 C2 워커로 재배치된 것을 확인했다. 2024년 9월 차단된 20만 대 규모의 노드 중 상당수가 2025년에도 살아남아 정찰용으로 재활용됐다는 분석이 FBI 합동 권고에 포함됐다.

    IoT·CCTV 환경에서 마이라이 봇넷 감염을 점검하려면 다음 명령을 NVR·IPCAM·공유기에서 실행해 기본 자격증명 사용 흔적과 비정상 외부 연결을 확인해야 한다.

    # Hikvision/Pelco 계열 CCTV - Telnet 배너와 활성 외부 연결 점검
    for ip in $(seq 1 254); do
      timeout 2 bash -c "echo > /dev/tcp/192.168.1.$ip/23" 2>/dev/null && \
        echo "[$ip] Telnet OPEN - 점검 필요"
    done
    
    # 감염 징후: 기본 자격증명(admin/12345) Telnet 배너 노출 여부
    nmap -p 23,2323,48101 --script telnet-brute 192.168.1.0/24 -oA iot_scan_$(date +%F)
    

    5. 악용된 8개 CVE와 각 취약점이 노린 소프트웨어군

    플랙스 타이푼은 익스플로잇 코드 공개 후 수년이 지난 “오래된 CVE”를 주로 사용했다. 이는 (1) 패치 적용률이 낮은 레거시 시스템이 여전히 다수 존재하고, (2) 공개 익스플로잇이 안정적이라 탐지 패턴이 알려져 있어도 노이즈에 묻히기 때문이다. 아래 표는 이번 작전에서 확인된 8개 CVE다.

    CVE 대상 소프트웨어 취약점 유형 악용 단계
    CVE-2015-3306 ProFTPD 파일 읽기 초기 침투
    CVE-2015-5477 ISC BIND DoS (정찰 교란) 정찰
    CVE-2016-3081 Apache Struts RCE 초기 침투
    CVE-2021-3199 ONLYOFFICE 파일 쓰기 웹 셸 설치
    CVE-2023-22894 Strapi 정보 노출 정찰
    CVE-2014-6278 Bash (Shellshock) RCE 초기 침투
    CVE-2019-11510 Pulse Secure VPN 파일 읽기 자격증명 탈취
    CVE-2021-22205 GitLab RCE 초기 침투

    패치 우선순위는 Apache Struts, Pulse Secure VPN, GitLab 같이 직접 RCE·자격증명 유출로 이어지는 항목이 가장 높다. 이하 CVE는 표를 기준으로 자산 관리 시스템에서 패치 적용 현황을 즉시 조회해야 한다.

    6. 패스워드 스프레이(EBurst)와 AD 자격증명 수집

    침투 이후 단계에서는 오픈소스 도구 EBurst가 사용됐다. EBurst는 마이크로소프트 익스체인지 서버에 대한 패스워드 스프레이 자동화 도구로, 동일 IP에서 다수 계정에 대한 인증 시도를 분산해 계정 잠금 정책과 탐지 임계값을 우회한다. 공격자는 EBurst로 메일 계정을 확보한 뒤, Active Directory 자격증명을 수집하고, 특수 권한 계정을 이용해 도메인 컨트롤러의 골든 티켓 공격을 준비했다.

    FBI는 도난 이메일을 계정 직접 접근 없이 검색·열람할 수 있는 커스텀 웹앱도 발견했다. 이는 메일 서버 앞단에 위치한 프록시 형태의 도구로, 공격자가 탈취한 세션 토큰만으로 사서함 내용을 키워드별로 조회할 수 있게 설계됐다. 다음은 M365 로그에서 패스워드 스프레이를 탐지하는 KQL 쿼리 예시다.

    // Microsoft Sentinel KQL - 동일 IP에서 60분 내 30개 이상 계정 인증 실패
    SigninLogs
    | where TimeGenerated > ago(24h)
    | where ResultType in ("50126", "50053", "50057")  // 잘못된 암호/잠금/거부
    | summarize FailedAccounts = dcount(UserId) by IPAddress, bin(TimeGenerated, 1h)
    | where FailedAccounts >= 30
    | join kind=leftouter (SigninLogs | where ResultType == 0) on IPAddress
    | project IPAddress, FailedAccounts, SuccessfulSignin = count_
    | order by FailedAccounts desc
    

    7. 공격 대상 분석: 글로벌 중요 인프라와 학계

    이번 작전에서 확인된 공격 대상은 사우스캐롤라이나 전력 회사, 일본·폴란드 공항, 대만 천연가스·전기 회사, 미국 정부 기관뿐 아니라 제조·의료·IT·법집행·교육·종교 기관까지 광범위하게 분포했다. 특히 동남아·아프리카·북미 지역의 조직이 다수 포함된 점은, 플랙스 타이푼이 특정 산업이 아니라 외부 노출면이 넓은 조직 전반을 노리는 “넓은 정찰 + 깊은 침투” 전략을 취하고 있음을 보여준다. 최근 아틀라시안 데이터센터 제품의 CVE-2026-21589 사례처럼, 신규 취약점 공개 직후 이 정찰망이 즉시 활용될 가능성이 높다.

    국내 기관에 직접적인 시사점은, 전력·가스·공항 같은 중요 인프라뿐 아니라, 대학교·연구소·중견 IT기업이 1차 침투 표적이 될 수 있다는 점이다. FBI의 발표 자료에서 대만 대학 6개가 데이터 회수 조직에 포함된 사실은, 국내 학계가 지식재산과 연구 데이터를 통해 표적화될 위험이 현실화되고 있음을 방증한다. 짐브라 취약점 사례처럼 메일 서버 단일 노드가 전체 침투의 시작점이 되는 패턴과 결합될 경우, 공격면은 더 확대된다.

    8. FBI·CISA·NSA 합동 권고가 제시한 IOC와 즉시 점검 단계

    합동 권고는 IOC(IP, 도메인, 악성코드 해시)와 함께 8개 CVE 패치, 노출 서비스 차단, 다중 인증 적용을 권고했다. 실무에서는 권고가 공개한 IOC를 SIEM·EDR·차세대 방화벽·DNS 싱크홀 룰에 즉시 반영하고, 24시간 단위로 갱신하는 자동화 파이프라인이 필요하다. 최근 사이버보안 공백 진단에서 드러난 것처럼, 사고는 늘고 있지만 제로트러스트 예산은 정체된 조직이 많기 때문에, 기존 자산에 대한 “노출면 축소”가 신규 투자보다 비용 효율이 높다.

    침해 의심 단계에서의 우선 조사 항목은 다음과 같다. (1) 외부 IP에서의 Active Directory 자격증명 요청, (2) 비정상 메일 사서함 접근(권한 없는 사서함 읽기, Inbox Rule 변조), (3) 도메인 컨트롤러의 골든 티켓 징후(KRBTGT 해시 마지막 변경 시각 이상), (4) SoftEther·EBurst 등 공격자 도구 흔적이다. 엔드포인트 EDR에서 SoftEther VPN이 비인가로 설치된 흔적을 레지스트리·서비스 로그에서 주기적으로 탐지하는 룰은 모든 운영 조직의 기본 설정이 돼야 한다.

    지금 바로 해볼 것

    • 8개 CVE(ProFTPD, BIND, Apache Struts, ONLYOFFICE, Strapi, Bash, Pulse Secure VPN, GitLab) 패치 적용률을 자산 관리 시스템에서 즉시 조회하고, 미패치 시스템은 72시간 내 패치 또는 네트워크 격리한다.
    • DNS 싱크홀과 NGFW에 FBI 권고 IOC 도메인 7개(c0cc.cc, 98aicai.com, 98aicode.com, outlook3650.com, youtubecard.com, linkedinns.net, 98aiblog.com)를 차단 룰로 추가하고, 24시간 단위 갱신 자동화를 구성한다.
    • SoftEther VPN 비인가 설치 탐지를 EDR 룰로 등록하고, 레지스트리·서비스·예약 작업 로그를 일 1회 점검한다.
    • IoT·CCTV·네트워크 장비에서 Telnet·기본 자격증명 노출을 점검하고, 펌웨어 업데이트와 기본 비밀번호 변경을 1주일 내 완료한다.
    • M365 감사 로그에 KQL 기반 패스워드 스프레이 탐지 쿼리를 등록하고, 일 1회 알림이 운영팀에 전달되도록 한다.

    자주 묻는 질문

    Q. 패스워드 스프레이 탐지 임계값을 어디까지 낮춰야 합니까?

    조직 계정 수에 따라 다르지만, 60분 단위 윈도우에서 30개 이상 계정 인증 실패를 1차 임계값으로 설정하고, 10개 이상 실패 + 1개 이상 성공이 동시에 발생하는 경우를 우선 알림 대상으로 두는 것이 탐지 노이즈를 줄이는 현실적 출발점이다. 계정 수가 1,000개 미만인 조직은 임계값을 15개로 낮춰야 한다.

    Q. 레거시 시스템이 많아 8개 CVE를 모두 패치할 수 없다면 어떻게 우선순위를 정합니까?

    직접 RCE 또는 자격증명 유출로 이어지는 CVE-2016-3081(Struts), CVE-2021-22205(GitLab), CVE-2019-11510(Pulse Secure VPN)을 1순위로 패치하고, 나머지는 인터넷 노출 여부에 따라 WAF·제로트러스트 접근제어 뒤로 격리해 익스플로잇 가능성을 차단한다. 패치가 불가능한 시스템은 폐기 또는 가상 패치(virtual patch) 적용을 검토한다.

    Q. 대학·연구소처럼 자산이 분산된 환경에서 IOC를 어떻게 지속 반영합니까?

    SIEM에 IOC 피드를 자동 수집하는 TAXII 클라이언트를 구성하고, 6시간 단위로 IOC를 갱신해 DNS 싱크홀·NGFW·EDR 룰에 자동 배포하는 파이프라인을 만든다. 수동 갱신은 1주일 단위로 운영해도 무방하지만, 신규 IOC 발표 시점과 사고 발생 시점 사이의 공백이 최소화돼야 한다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: Bleeping Computer — FBI disrupts Chinese hacking tools used to breach critical infrastructure

  • 대형 교회 랜섬웨어·해킹 침해사고: ERP 정보 유출 정황과 KISA 긴급 조사 착수

    대형 교회 랜섬웨어·해킹 침해사고: ERP 정보 유출 정황과 KISA 긴급 조사 착수

    핵심 요약

    • 금융권에 이어 국내 대형 교회 두 곳이 사이버 공격에 노출돼 약 100만건의 교인 개인정보와 헌금 내역이 유출된 정황이 확인됐으며, 이번 사건은 종교기관이 사이버 공격의 새로운 1차 표적으로 부상했음을 보여준다.
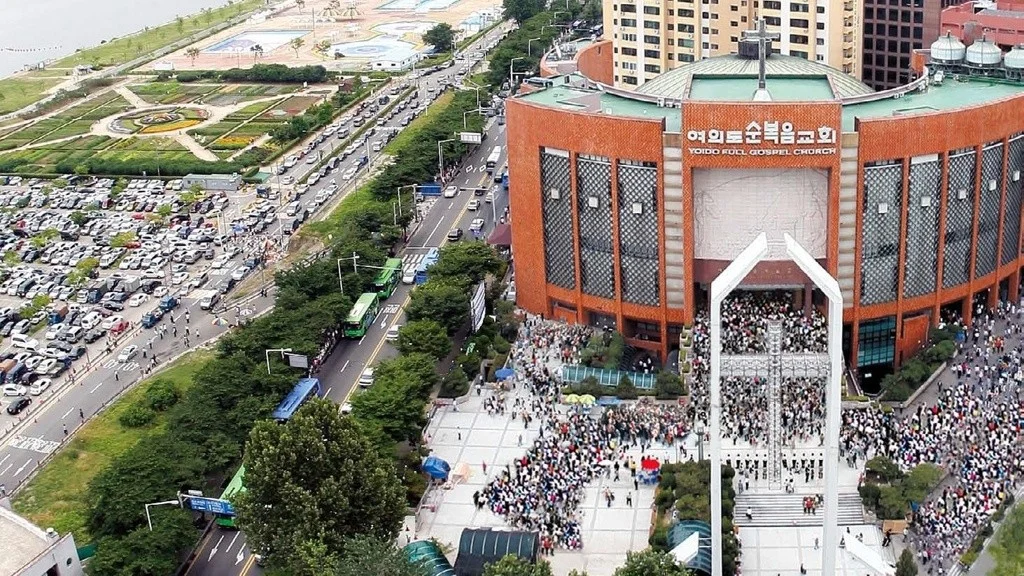
    • 오아시스시큐리티가 해킹 의심 IP를 추적하던 중 대량의 데이터가 담긴 해외 공격자 서버를 발견했고, 해당 서버에는 서울 여의도순복음교회와 서초구 사랑의교회 통합정보시스템 및 그룹웨어에서 8월 탈취된 자료가 기록돼 있었다.
    • 여의도순복음교회는 웹셸을 통해 서버에 침투해 전사적자원관리(ERP) 데이터베이스 관리자 권한을 확보한 것으로 분석되며, 최근 2년간 업데이트된 교인 정보 96만건, 헌금 관련 기록 33만건, 전자결재 문서 6만8000건 등 총 47.3GB 규모의 자료가 유출됐다.

    전통적으로 사이버 공격의 1차 표적이 아니었던 종교·비영리 기관이 ERP·그룹웨어 통합 환경에서 웹셸과 사전 탈취 계정이라는 고전적 침투 경로를 통해 금융·공공기관급 데이터 자산을 보유한 실질적 표적으로 부상했으며, AI 에이전트형 자동화 공격은 이러한 표적 확장에 들어가는 비용을 낮춰 공격 성공률을 높이고 있다.

    목차

    금융권 해킹이 채 가라앉기도 전에, 이번에는 교회 해킹이 정조준됐다. 8월, 서울 여의도순복음교회와 서초구 사랑의교회 통합정보시스템이 잇따라 뚫렸다. 한국인터넷진흥원(KISA)이 해외 공격자 서버에서 두 교단에서 유출된 것으로 추정되는 자료 47.3GB를 추적해낸 정황이 보안뉴스 보도를 통해 공개됐다. 교인 100만 명에 가까운 개인정보와 헌금·전자결재 문서가 한 번에 빠져나간 것이다. 단순한 정보유출 사고가 아니다. 종교기관이 사이버 공격의 1차 표적으로 부상했다는 신호다.

    금융권 다음 무대는 왜 교회인가

    국내외 다수의 침해사고 분석 사례에서 공통적으로 확인되듯, 공격자는 항상 인프라에서 가장 방어가 취약한 접점을 먼저 탐색한다. 종교기관은 예배·선교 중심으로 운영되기 때문에 보안 인력과 예산이 공공·금융기관 대비 턱없이 부족한 경우가 많다. 그런데 정작 내부에는 ERP, 그룹웨어, 전자결재, 헌금 관리 시스템, 교인 DB가 한데 묶여 있다. 표면은 비영리지만, 데이터 자산의 밀도는 금융권과 별 차이가 없다. 최근 금융권을 겨냥한 AI 기반 침해 분석에서 본 것처럼, 공격자는 이미 “가성비 좋은 표적”을 중심으로 무대를 옮기는 중이다. 종교기관은 그 다음 후보였다.

    여의도순복음교회 침투 경로: 웹셸로 ERP 관리자 권한까지

    여의도순복음교회 사안을 보면, 공격자는 웹셸(webshell)로 첫 발을 들여놓았다. 웹셸이란 취약한 웹 애플리케이션에 업로드해 원격 명령을 실행하게 만드는 작은 스크립트로, 흔히 eval, base64_decode, system, passthru 같은 함수가 들어 있다. 본 사고에서도 웹셸을 통해 서버에 침투한 뒤 전사적자원관리(ERP) 데이터베이스 관리자 권한을 확보한 것으로 분석됐다. 결국 최근 2년간 업데이트된 교인 정보 96만 건, 헌금 기록 33만 건, 전자결재 6만 8천 건이 한 번에 반출됐다.

    왜 이런 일이 일어났는가. 대부분의 웹셸 침투는 단일 WAF 규칙으로 막기 어렵다. 공격자는 정상 트래픽 사이에 파일 업로드 요청을 섞어 넣고, 한 번 업로드한 뒤에는 명령을 분할해 호출한다. 실무에서 가장 흔히 놓치는 함정은 IIS·Apache 액세스 로그에 남아 있는 200 OK 응답의 파일 크기 변화다. 정상 이미지 파일이 갑자기 0byte로 떨어지거나, .php·.jsp 확장자가 .jpg로 위장된 채 신규 생성되는 패턴을 놓치면 초동 대응이 늦어진다.

    개선은 두 축으로 해야 한다. 첫째, Semgrep 같은 정적 분석 도구로 웹 애플리케이션 저장 경로에 eval, base64_decode, system, passthru, assert 호출이 섞여 있지 않은지 PR 단계에서부터 검사한다. 둘째, Wazuh·OSSEC 같은 HIDS의 File Integrity Monitoring(FIM) 기능을 웹루트 전체에 켜두고, 생성·수정 이벤트가 발생하면 즉시 Slack으로 알림을 받게 한다. 보안 관제 및 인프라 보호 체계에서 필수적으로 권장되는 탐지 룰셋은 다음과 같다.

    <syscheck>
      <directories check_all="yes" realtime="yes">/var/www/html</directories>
      <ignore>/var/www/html/wp-content/uploads/</ignore>
    </syscheck>

    이렇게 설정해두면 .php 파일이 업로드되는 즉시 OS 레벨에서 로그가 남고, EDR 단에서 자동 차단으로 연결할 수 있다. 웹셸은 “어제 뚫렸다”가 아니라 “방금 막았다”로 끊어야 하는 위협이다.

    사랑의교회 침투 경로: 사전 탈취 계정과 통합 로그인의 함정

    사랑의교회는 양상이 다르다. 외부 웹셸이 아니라, 이미 어딘가에서 탈취된 계정 정보가 그룹웨어 서버에 그대로 재사용됐다. 공격자는 그룹웨어에 로그인한 뒤 통합 로그인(SSO) 기능을 악용해 ERP까지 진입 범위를 넓혔다. 담임목사 등 임직원 286명과 교인 8만 9천 명의 이름·주소·전화번호가 유출됐다.

    SSO는 사용자 편의를 크게 높이지만, 한 번 인증을 통과하면 뒤쪽 시스템 전체가 같은 신뢰 수준으로 묶인다. 현업 실무에서 자주 목격되는 대표적 실수는 “통합 로그인 앞단에만 MFA를 걸고, 백엔드 ERP API에는 내부 IP라는 이유로 인증을 생략”하는 구성이다. 공격자는 이 한 줄짜리 허용 규칙을 노린다. 인가 누락이 결정적 변수가 됐던 파라미터 변조 분석에서도 같은 결의 함정이 반복적으로 보고됐다. SSO 토큰의 issuer·audience·exp 검증을 백엔드에서 다시 한 번 강제하는 게 핵심이다.

    계정 측면의 통제도 함께 가야 한다. 다크웹 모니터링과 침해지표(IoC) 피드를 SIEM에 연동해, 평소와 다른 시간대·지역·User-Agent의 로그인이 감지되면 즉시 세션을 강제 종료하고 비밀번호 재설정 + MFA 재등록을 요구하도록 자동화한다. Splunk SPL로는 아래 룰을 매일 한 번씩 돌려 비정상 패턴을 추려낼 수 있다.

    index=auth action=success user=*
    | stats values(src_ip) as ips values(user_agent) as ua by user
    | where mvcount(ips) > 3 OR mvcount(ua) > 2

    AI 에이전트가 공격 문서까지 자동화했다

    이번 사건에서 가장 주목할 변화는 AI 활용 정황이다. 오아시스시큐리티가 확보한 공격 과정 문서에는 “하위 에이전트(sub-agent)”라는 표현이 등장하고, 시스템 구조와 계정 정보를 종합한 공격 인수인계 보고서가 수백 개 발견됐다. 공격자가 직접 모든 단계의 메모를 남긴 흔적이다. 금융권 해킹에 사용된 모델과 다른, 별개의 저가형 AI가 동원된 것으로 추정된다.

    이건 단순한 “AI로 피싱 문구 잘 쓰기” 수준이 아니다. AI가 시스템 구조를 입력받아 하위 작업으로 분할하고, 실행 결과를 다시 받아 문서화하는 에이전트 루프가 작동했다는 의미다. 명령 수행·파일 탐색·권한 확인·데이터 추출이 자동화되어 있어, 공격 1건당 들어가는 인력과 시간이 극단적으로 줄었다. 사람이 며칠이 걸릴 침투가, AI 에이전트 기준으로는 수 시간 단위로 압축된다.

    대응은 행위 기반 탐지로 가야 한다. 짧은 시간에 다수의 명령이 실행되거나, 평소와 다른 경로에서 대량 파일이 압축·외부 전송되는 패턴을 UEBA로 잡고, DLP로 외부 반출 트래픽을 차단한다. Suricata로 EVE 로그를 수집해 아래 룰을 함께 올려두면 효과적이다.

    alert http $HOME_NET any -> $EXTERNAL_NET any (msg:"LARGE outbound zip upload"; flow:established,to_server; http.content_type; content:"application/zip"; byte_test:1,>,5242880; sid:2024101501; rev:1;)

    5MB 이상 아웃바운드 압축 전송을 한 줄로 잡는 룰이지만, 평소 사무 환경 트래픽 패턴과 결합하면 잡음 없이 비정상 반출을 끌어낼 수 있다.

    2차 피해 시나리오: 유출 정보로 무장한 스미싱·피싱

    1차 유출은 끝이 아니다. KISA 보호나라는 유출된 교인 명단과 헌금 내역을 미끼로 한 2차 공격 가능성을 경고했다. 보호나라의 피싱 주의 권고에 따르면 “지원금 신청”, “피해보상금 지급”, “유출정보 확인” 같은 키워드를 활용한 악성 URL과 검색 결과 조작 수법이 이미 확인됐다. 실제 문자가 와도 “KISA·금융기관이 전화·문자로 원격제어 앱 설치를 요구하지 않는다”는 사실을 사용자 교육에 포함해야 한다.

    악성 앱 감염이 의심될 때는 비행기 모드 전환 → 공인백신 검사 → 공인인증서·보안카드 재발급, 모바일 결제 피해는 통신사 소액결제확인서 발급 → 경찰서 사이버수사대 사건·사고 사실 확인서 발급 순서로 움직이도록 매뉴얼을 사전에 정비해두는 게 핵심이다. 사고 대응 매뉴얼이 없으면, 피해자가 24시간 안에 두세 번의 결제를 승인해 버리는 사례가 실무에서 반복된다.

    지금 바로 해볼 것

    • Wazuh·OSSEC의 File Integrity Monitoring을 웹루트 전체에 켜고, 신규 .php·.jsp·.aspx 생성 시 Slack 알림을 자동화한다.
    • Semgrep 규칙(p/php·p/java·p/python의 eval/base64_decode/system·passthru·assert 탐지)을 CI 파이프라인에 추가해 PR 단계에서 웹셸 의심 코드를 차단한다.
    • SSO 백엔드 API 호출에 issuer·audience·exp 검증을 강제하고, 내부 IP 화이트리스트에도 MFA 재인증을 결합한다.
    • 다크웹 모니터링·침해지표 피드를 SIEM에 연동하고, 평소와 다른 시간대·지역·User-Agent 로그인 시 세션 강제 종료 + 비밀번호 재설정을 자동화한다.
    • Suricata·EDR 룰로 5MB 이상 아웃바운드 전송과 짧은 시간 다수 명령 실행 패턴을 행위 기반으로 탐지하고, DLP로 외부 반출 트래픽을 즉시 차단한다.

    표적 확장과 AI 자동화가 만드는 새로운 위협

    이번 교회 해킹은 “어디까지가 1차 표적인가”에 대한 기준을 다시 그었다. ERP, 그룹웨어, 결재, 기부금 DB가 묶인 모든 비금융·비공공 기관은 이미 표적 안에 있다. 여기에 AI 에이전트가 더해지면, 공격자는 적은 비용으로 더 많은 곳을 시도하고, 성공률도 끌어올린다. 보안팀이 할 일은 명확하다. 웹셸을 코드 단에서부터 막고, 계정 신뢰를 영구 상태가 아닌 매 요청 검증으로 바꾸고, ERP 백엔드 인가를 다시 한 번 점검하는 일이다. 그 세 가지가 오늘 바로 시작할 수 있는 첫 번째 통제선이다.

    자주 묻는 질문

    중소규모 종교기관은 보안 예산이 적습니다. Wazuh·Semgrep 같은 도구를 무료로 운영할 수 있나요?

    Wazuh는 오픈소스 HIDS로 FIM과 로그 통합 기능을 무료로 제공한다. Semgrep 커뮤니티 버전도 eval·base64_decode 같은 핵심 규칙을 포함한다. 다만 초기 룰 튜닝과 운영 인력이 필요하므로, 탐지 룰 운영만 외부 MSSP에 맡기고 자사는 로그 수집과 정책 관리만 하는 분업 모델이 비용 대비 효과적이다.

    레거시 ERP는 API 구조를 바꾸기 어렵습니다. SSO 백엔드 검증을 어디까지 강제할 수 있나요?

    레거시 ERP 코드를 직접 수정할 수 없다면, API Gateway 앞단에서 JWT의 issuer·audience·exp를 검증하는 필터를 추가하는 방식이 현실적이다. 인증 필터를 통과한 트래픽만 ERP에 도달하도록 네트워크 경계를 좁히고, 백엔드 호출 로그를 WAF에 남겨 두면 사후 감사 기준으로 활용할 수 있다. 코드 변경 없이도 통제 수준을 끌어올리는 핵심 경로다.

    AI 에이전트형 공격은 EDR만으로 막을 수 있나요?

    단독으로는 부족하다. EDR은 프로세스 단위 행위를 잡지만, 데이터 반출은 정상 HTTPS 트래픽 속에 섞여 들어오기 때문이다. EDR + UEBA + DLP + 네트워크 행위 분석(NDR)을 동시에 운영해 단일 신호가 아닌 상관관계로 판단해야 한다. 1차 차단은 EDR, 2차 차단은 DLP로 역할을 나눠 두는 것이 실무에서 가장 안정적이다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 보안뉴스 — “사이버 공격에 성역은 없다”… 종교계 겨냥한 해킹 공격 비상

  • 사이버보안 공백 3중 진단: 해킹 사고 26% 증가에 제로트러스트 예산은 27% 깎였다

    사이버보안 공백 3중 진단: 해킹 사고 26% 증가에 제로트러스트 예산은 27% 깎였다

    핵심 요약

    • 해킹 사고 통계: 2023년 대비 침해사고 26%, 유출사고 45% 증가했음에도 정보보호 예산 비중은 감소 추세
    • 제로트러스트 예산 삭감: 차세대 보안 패러다임인 제로트러스트 관련 예산이 62억원에서 45억원으로 27% 이상 줄어듦
    • AI 안전예산 격차: AI 성능 인프라 예산 대비 안전 분야 예산이 274억원에 불과, 224대 1의 비율로 AI 위협 대비 투자 균형이 깨져 있음

    한국 사이버보안은 AI 위협의 고도화 속도보다 예산 배분·컨트롤타워·민간 책임성 세 축에서 모두 구조적 공백을 드러내고 있으며, 제로트러스트 전환과 AI 안전예산의 224대 1 불균형 해소를 동시에 추진하지 않으면 해킹 연쇄 사고가 산업 전반으로 번질 가능성이 높은 것으로 분석됨

    목차

    사이버보안 공백 3중 진단

    6일 국회 과학기술정보방송통신위원회 국정감사에서 최형두 의원이 “대한민국이 공격당하고 있다”고 말한 순간, 이 한 문장은 한국 사이버보안의 구조적 공백을 압축했다. 침해사고는 2023년 대비 26%, 유출사고는 45% 증가했지만 정보보호 예산 비중은 오히려 줄었다. 2026년 사이버보안 공백은 단순한 예산 부족이 아니라, 예산 배분·거버넌스·민간 책임성이라는 세 축이 동시에 무너진 결과다.

    숫자가 말하는 이중성: 사고는 늘고, 정보보호 예산은 줄었다

    해킹 통계는 명확하다. 2023년 대비 침해사고 26% 증가, 유출사고 45% 증가. 그런데 과학기술정보통신부 전체 예산에서 정보보호가 차지하는 비중은 감소 추세다. 공격 빈도와 방어 투자 사이의 괴리는 매년 벌어지고 있으며, 이 격차를 메우지 못하면 산업 전반으로 해킹 연쇄 사고가 번질 수밖에 없다.

    더 심각한 지표는 예산 배분의 비대칭이다. 차세대 보안 패러다임으로 꼽히는 제로트러스트 관련 예산이 62억원에서 45억원으로 27% 이상 삭감됐다. 동시에 AI 성능 인프라에는 수조원이 투입되는 반면 AI 안전 분야 예산은 274억원에 그쳐 224대 1이라는 비율이 만들어졌다. AI가 공격자의 무기가 되는 속도보다 안전한 AI를 만들려는 투자가 한참 뒤처진 것이다.

    예산 공백 1: 제로트러스트 도입은 멈추고, AI 안전은 외면당했다

    제로트러스트는 내부망을 신뢰하지 않고 모든 접근 요청을 검증하는 아키텍처다. 기존 VPN·방화벽 중심의 경계 보안이 정상 사용자의 자격증명을 탈취한 공격자에게 무력화된 현실을 반영한 대안이다. 예산이 62→45억으로 줄어든 것은 이 전환 자체를 포기하겠다는 신호로 읽힌다.

    현업에서 제로트러스트를 단계적으로 도입한다면 가장 먼저 손대야 할 것은 외부에서 내부 SaaS로 들어오는 경로다. Cloudflare Zero Trust의 WARP 클라이언트나 Pomerium, Teleport 같은 오픈소스 Identity-Aware Proxy를 파일 서버·관리 콘솔 앞에 얹고, Okta/Keycloak의 OIDC 인증과 짧은 TTL(예: 15분) 토큰을 묶는다. Pomerium의 config.yaml 기준으로 보면 policy 항목에 sub_rules: [“email.ends_with(‘@회사도메인’)”] 같은 화이트리스트와 ttl: “15m”을 명시하는 것이 출발점이다. 방화벽을 한꺼번에 철거하지 않고, “관리자 콘솔 → IAP” 구간만 우선 교체해 효과를 측정하는 편이 거버넌스를 설득하기 쉽다.

    AI 안전예산 274억원, 즉 224대 1의 격차는 단순 비교가 아니다. AI 모델 한 개가 만들어낼 수 있는 피해 반경이 사람의 실수와는 차원이 다르다는 점을 감안하면, 이 비율은 사실상 “AI로 인한 피해는 자비로 해결하라”는 메시지다. 과기정통부는 이 격차를 메우기 위해 12월 국가 AI 안전생태계 조성 마스터플랜을 발표하겠다고 예고했다.

    발표 시점이 12월인 이유는 단순하다. 사고는 이미 터졌고, 표준은 아직 없다. 마스터플랜이 만들어야 할 핵심은 모델 위험평가 표준, 레드팀 운영 가이드, 사고 대응 SLA 세 가지다.

    민간 책임 공백: 티빙 3954만 계정, 토스페이먼츠 영수증, 강남언니 22만 의료데이터

    국정감사 도마에 오른 민간 사고의 규모가 말해준다. 티빙은 3954만 개 계정과 소스코드 유출 사태에서 가상 서버를 통한 24GB 데이터 유출을 방치했고, 신고도 지연됐다. 토스페이먼츠는 결제 영수증 대량 유출, 강남언니는 22만 명분의 민감 의료 데이터가 빠져나갔으며 경영진이 국회에서 직접 과실을 인정했다. 같은 시기 한국전력 2만4000명 정보 유출, 정부24 침해사고, LG유플러스 해킹 은폐 의혹까지 겹쳤다.

    민감 데이터 유출이 반복되는 패턴을 보면, 책임 소재의 끝이 CSIRT나 보안팀에 머물지 않는다는 점이 드러난다. 가상 서버 1대에 24GB의 고객 데이터가 방치된다는 것은 데이터 거버넌스의 부재다. 데이터가 어디에 복제되어 있고, 누가 접근하며, 더 이상 쓰지 않는 사본은 언제 파기하는지 — 이 질문에 대한 답을 가진 조직이 거의 없다. 실질적으로는 데이터 카탈로그(DataHub, Amundsen) 도입, 사본 생성 시 자동 마스킹, S3/GCS 버킷의 lifecycle policy로 미사용 사본을 강제 만료시키는 흐름이 정답에 가깝다. 경영진이 “내부 정책”이 아니라 “자동화된 통제”로 묶여야 고의적 은폐와 단순 방치를 구분할 수 있다.

    위협 현실성 교차검증: BPF도어가 스팸스나이퍼로 위장해 6000개 한국 조직을 노렸다

    예산과 책임의 공백이 실제 위협과 어떻게 만나는지를 보여주는 사례가 있다. 래피드7 인텔리전스 보고에 따르면 BPF도어(BPFDoor)라 불리는 정교한 백도어가 정상 프로세스로 위장해 한국·대만 환경을 표적으로 삼아왔다. 특히 보안 업계에서 익숙한 지란지교시큐리티의 스팸스나이퍼 프로세스로 위장해 탐지를 우회한 정황이 포착됐다. 정상 프로세스로 위장한다는 것은 시그니처 기반 탐지가 사실상 무력화됨을 뜻한다. 보안뉴스의 BPF도어 분석에 따르면 한국 6000여 조직 환경에서 침투 시도가 관측된 만큼, 12월 마스터플랜 발표 전에 우선 메모리 기반 탐지 역량을 점검할 필요가 있다.

    이런 정상 프로세스 위장 백도어에 대응하려면 파일 해시 같은 정적 지표만으로는 부족하다. 메모리 상의 행위 — 비정상 포트 바인딩, 부모-자식 프로세스 관계, 실행 컨텍스트의 비일관성 — 를 따라가야 한다. EDR 단에서는 CrowdStrike Falcon, SentinelOne, 또는 오픈소스 영역에서는 Velociraptor + osquery 조합이 흔히 쓰인다. Velociraptor에서는 artifact를 다음과 같이 정의해 메모리상 listen port와 프로세스 트리를 함께 조회한다.

    name: Generic.Detection.AnomalousListen
    description: 비정상 포트 바인딩 프로세스 행위 탐지
    type: CLIENT
    sources:
      - queries:
          - |
            LET listenports <= SELECT Pid, Name, Address, Port
            FROM netstat()
            WHERE State = "LISTEN"
          - |
            SELECT Pid, Name, CommandLine, ParentName
            FROM pslist()
            WHERE Pid IN listenports.Pid
            AND Port NOT IN [80, 443, 22, 3389]
    

    이렇게 하면 정상 이름의 프로세스가 비정상 포트를 열고 있을 때 즉시 어노머럴리로 분류된다. BPF도어 류의 위협은 결국 “정상처럼 보이는 비정상”을 찾는 능력이 전부이며, 이 능력이 시그니처 대비 가격 대비 효율이 가장 좋은 통제다. 필자가 Incident Response로 다수 기업을 점검해본 경험상, 시그니처 기반 EDR만 깔려 있는 조직은 BPF도어·정상 프로세스 위장 백도어에 거의 무방비다. 메모리 상의 행위 상관관계를 보는 도구가 최소 하나는 붙어 있어야 현실적인 탐지가 가능하다.

    정부 대응 패키지: 5232억 증액, 4조7000억 프론티어 AI, 12월 마스터플랜

    정부는 2026년 관련 예산을 기존 3634억원에서 5232억원으로 증액하겠다고 약속했다. 여기에 사이버 안보 대응을 위한 4조7000억원 규모의 프론티어 AI 사업을 추가 추진 중이다. 수치만 보면 큰 폭의 증액이지만, AI 성능 인프라에 쏟아붓는 4조7000억과 274억의 AI 안전예산을 같은 자리에 놓고 보면 우선순위는 여전히 “능력” 쪽에 쏠려 있다. 국정감사 1차 출처 기사에서 발언 수치와 맥락을 확인할 수 있다.

    프론티어 AI 사업의 키 컨셉은 고성능 AI 모델 개발과 동시에 안전 연구를 의무화하는 것이다. 필자가 현업에서 겪어본 바로는, 안전 연구가 “나중에 끼워넣기”로 진행되면 모델 사양이 거의 동결된 뒤에 평가가 들어와 비용만 폭증하고 변경은 불가능한 상태가 된다. 정부 예산 배분도 같은 함정에 빠지지 않으려면, 프론티어 AI 예산 안에 안전 연구 비율을 명문화한 의무 항목(예: 10% 이상)을 박아둘 필요가 있다. 마스터플랜에 들어갈 레드팀 표준, 사고 통보 SLA, 사고 시 위약금·손해배상 거버넌스 — 이 세 가지가 동시에 못박히지 않으면 5232억은 또 다른 형태의 예산 공백이 된다.

    미해결 쟁점: 컨트롤타워 부재, LG유플러스 은폐 의혹, 5대 은행장 증인

    국정감사가 끝났다고 끝이 아니다. 첫째, 부처별로 분산된 사이버 안보 기능을 통합 조정할 단일 컨트롤타워가 여전히 부재하다. 해킹은 부처 경계를 모르는데 대응 조직은 행정부 경계 안에 갇혀 있다. 둘째, LG유플러스의 해킹 은폐 의혹은 통신사가 보안 사고를 얼마나 자발적으로 공개할 수 있는지를 시험대에 올렸다. 셋째, 국민의힘이 19일 정무위원회 금융감독원 국정감사에 KB·신한·하나·우리·NH농협 등 5대 시중은행장을 증인으로 신청했다. 티빙·토스페이먼츠·강남언니 사건의 후폭풍이 금융권으로 옮겨붙을지 주목된다.

    해외 사례를 보면, 사이버 사고는 보통 한 산업에서 터져 다른 산업으로 번진다. 2017년 에퀴팩스 신용정보 유출이 미국 금융 전반의 KYC 절차를 재설계하게 만든 흐름, 2020년 솔라윈즈 오리온 해킹이 미 행정부 공급망 전반의 SBOM 채택을 끌어올린 사례가 그 예다. 한국도 이번 해킹 연쇄 사고가 산업 전반의 SBOM 도입, 사고 통보 표준, 관리자 자격증명 로테이션 같은 실질 변화로 이어지지 않으면, 1년 뒤 비슷한 국정감사가 다시 열릴 가능성이 높다.

    쟁점 정리

    • 2026년 예산 5232억 증액과 4조7000억 프론티어 AI 사업이 동시에 추진되는데, AI 안전예산은 274억원에 불과해 224대 1의 격차는 메워지지 않았다.
    • 제로트러스트 예산이 62→45억으로 27% 삭감된 것은 차세대 보안 패러다임으로의 전환 자체를 늦추는 결정이다.
    • 범정부 사이버안보 컨트롤타워 부재, LG유플러스 은폐 의혹, 5대 시중은행장 증인 출석은 19일 금융감독원 국정감사에서 가시화된다.
    • BPF도어 같은 정상 프로세스 위장 백도어는 시그니처 기반 탐지를 무력화시키며, 메모리·행위 기반 EDR 도입을 사실상 필수로 만들었다.

    자주 묻는 질문

    제로트러스트를 도입하려면 레거시 방화벽을 다 철거해야 하나요?

    그렇지 않다. 외부에서 들어오는 관리자 트래픽 구간만 먼저 IAP(Cloudflare Access, Pomerium 등)로 교체하고, 트래픽 로그와 접근 패턴을 3개월 이상 관찰한 뒤 단계적으로 확장하는 편이 비용·조직 설득 모두에서 현실적이다. 레거시 방화벽은 내부 구간 통제용으로 남겨도 무방하다.

    BPF도어 같은 정상 프로세스 위장 백도어를 시그니처로 막을 수 있나요?

    차단 자체는 어렵다. 대신 EDR에서 메모리상의 비정상 포트 바인딩, 부모-자식 프로세스 관계, 로드된 BPF 프로그램 목록(osquery의 process_open_sockets, bpf_programs 테이블)을 정기 조회해 어노머럴리로 분류하는 흐름이 표준이다. 핵심은 시그니처가 아니라 행위 패턴이다.

    민감 데이터 유출을 막으려면 어떤 통제부터 손대야 하나요?

    데이터 카탈로그로 사본 위치를 가시화한 뒤, S3·GCS 버킷의 lifecycle policy로 미사용 사본을 강제 만료시키고, KMS·Vault 기반 토큰화로 본 데이터 자체가 빠져도 쓸모없게 만드는 순서가 효과적이다. 정책 문서보다 자동화된 통제를 먼저 깔아야 방치가 줄어든다.

    2026년 사이버보안 공백은 한 가지로 좁혀지지 않는다. 예산이 모자란 것도, 컨트롤타워가 없는 것도, 민간 책임이 약한 것도 — 세 축이 동시에 흔들리기 때문에 해킹 연쇄 사고가 산업 전반으로 번지는 시나리오가 현실화되고 있다. 12월 마스터플랜이 이 세 축을 동시에 못박는지가 향후 1년의 분기점이 될 것이다.

    이 글은 시트릭스 넷스케일러 RCE 제로데이 2건, 실환경 익스플로잇 확인 — 5가지 즉시 대응 포인트와 PEEP 백도어 5가지 위험 — 브라우저 확장 프로그램으로 위장한 공격의 작동 원리 글과 함께 읽으면 백도어·제로데이 대응 맥락이 맞물린다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 보안뉴스 — “대한민국이 공격당하고 있다”… 국정감사 달군 사이버보안 공백

  • 파라미터 변조로 7개 금융사를 무너뜨린 AI 에이전트 — 인가 미흡이 열어버린 뒷문

    핵심 요약

    • 국내 금융권에 연쇄적으로 발생한 해킹 사고의 핵심 공격 기법으로 ‘파라미터 변조’가 지목되었으며, 이 수법이 통할 수 있었던 근본 원인으로 ‘인가 미흡’ 취약점이 작용한 것으로 분석된다.
    • 신한은행을 포함한 7개 금융사가 피해를 입은 것으로 추산되며, 공격은 AI 에이전트의 자동화된 크리덴셜스터핑에서 파라미터 변조로 이어지는 다단계 방식으로 진행된 것으로 보인다.
    • 이번 공격은 인증(Authentication)과 인가(Authorization)를 구분하지 못해 발생한 사례로, 이중인증이 정상 작동하더라도 서버 단 권한 검증 로직이 누락된 인가 결함을 막지는 못한다는 점이 부각된다.

    인증(Authentication)을 통과한 공격자가 변조된 파라미터로 권한 외 데이터에 접근하는 인가 미흡 결함은 이중인증과 같은 인증 강화만으로는 차단이 불가능하므로, API 서버 단에서의 소유자 일치 검증과 중앙 집중형 인가 정책 적용이 필수적이다.

    목차

    신한은행을 포함해 7개 금융사가 72시간 안에 연쇄적으로 뚫렸다. 공격의 출발점은 AI 에이전트가 돌린 자동 크리덴셜스터핑이고, 종착점은 단 한 줄의 파라미터 변조였다. 이 사건이 남긴 진짜 교훈은 ‘이중인증을 강화하자’가 아니라, ‘서버 단 인가 검증을 누락한 순간 모든 인증은 무력화된다’는 사실이다.

    이번 해킹의 기술적 배경을 보안뉴스의 사건 분석 기사와 위협 인텔리전스를 종합하면, 공격자는 일반 사용자 계정으로 정상 로그인한 뒤 본인 소유가 아닌 자원의 ID 값을 요청 본문에서 조작해 타인 데이터에 접근했다. KISA의 긴급대응 절차가 어떻게 가동됐는지는 KISA 긴급대응 분석 글에서 다뤘고, 본고에서는 공격 메커니즘과 인가 결함의 구조적 원인에 집중한다.

    1. 사건 개요: 1·2금융권을 휩쓴 72시간

    2026년 10월 초, 신한은행을 포함한 7개 금융사가 잇따라 비정상 접근을 감지했다. 표면적으로는 소액 계좌 조회와 대출 모집인 정보 조회처럼 평소와 비슷한 API 호출이었기에, 트래픽 기반 DDoS 탐지나 시그니처 기반 IPS가 발동하지 않았다. 금융권 AI해킹의 조용한 침투에서 정리했듯, 공격이 들킨 건 행위 기반 모니터링과 금융사 내부의 데이터 정합성 검사 덕분이었다.

    2. 공격 흐름: 크리덴셜스터핑에서 파라미터 변조로

    공격은 두 단계로 나뉜다. 1단계에서 AI 에이전트는 다크웹에서 수집한 한국 이메일·비밀번호 조합을 각 금융사 로그인 엔드포인트에 자동 대입했다. 휴면 계정과 비밀번호 재사용율이 높은 일부 계정이 뚫리면서 정상 세션이 다수 확보됐다.

    2단계가 본게임이다. 확보한 세션으로 내부 API를 호출할 때, 요청 본문의 userId나 accountNo 같은 자원을 가리키는 식별자를 순차적으로 증가시키며 다른 고객의 정보를 읽어냈다. Burp Suite의 Repeater에서 보자면, 인증 헤더는 그대로 둔 채 {"userId":12345}를 {"userId":12346}로 바꾸는 한 줄 변경만으로 타인 데이터가 응답에 포함됐다.

    3. 인가 미흡의 작동 원리: 호텔 카드키 비유

    인증(Authentication)은 ‘내가 누구인지’ 증명하는 절차고, 인가(Authorization)는 ‘그 신원이 이 자원에 접근할 자격이 있는지’ 판단하는 절차다. 이번 사건에서 이 둘이 분리돼 있지 않았다.

    비유하자면 호텔의 카드키 시스템과 같다. 프론트 데스크에서 신원 확인을 마친 게스트는 자기 방 번호가 적힌 카드키를 받는다. 그런데 백엔드 시스템이 카드키에 적힌 방 번호만 확인하지 않고, 손님이 URL 파라미터로 다른 방 번호를 직접 넘기는 경우를 차단하지 않았다면, 그건 인증의 문제가 아니라 인가의 결함이다.

    필자가 현업에서 점검하다 보면 가장 자주 만나는 패턴이 이 지점이다. 로그인은 잘 구현돼 있어도 “이 사용자 ID로 들어온 요청이 정말 그 사용자 본인의 자원만 만지는가”를 검사하는 코드가 누락된 API가 절반에 가깝다. 컨트롤러마다 권한 체크를 복붙하다 보면 한두 군데서 빠지는 게 현실이다.

    4. 왜 내부 업무 시스템이었나

    이번 공격 표면이 흥미로운 지점은 인터넷뱅킹이나 모바일 앱 같은 대고객 서비스가 아니라, 대출모집인 조회·직원용 모바일 시스템·ODS 같은 내부 업무용 API였다는 사실이다. 이유는 단순하다. ‘내부 망이거나 허가된 임직원만 접근한다’는 전제 아래 백엔드 인가 로직이 생략된 경우가 많기 때문이다.

    문제는 VPN과 MDM으로 통제된 단말에서만 호출된다는 가정 자체가 깨졌다는 점이다. 외부에서 들어온 정상 세션이 같은 내부 API를 그대로 호출할 수 있다면, 그 ‘내부 전용’ 라벨은 보안 통제가 아니라 문서용 주석에 불과하다.

    5. 인증 강화만으론 막을 수 없는 이유

    이 사건 직후 가장 많이 들린 대응책이 “이중인증(MFA) 도입 가속화”였다. 하지만 MFA는 인증 단계의 강화일 뿐, 이미 정상 세션을 확보한 공격자가 파라미터만 바꿔 자기 자원을 타인 것으로 위장하는 시나리오에는 무력하다. 세션이 진짜인지 가짜인지가 아니라, 그 세션이 그 자원을 만질 자격이 있는지가 쟁점이다.

    6. OWASP API Security Top 10 매핑

    에스케어 측 분석은 이 수법을 OWASP API Security Top 10의 두 항목에 매핑했다. 첫째는 API1:2023 Broken Object Level Authorization(BOLA)로, 객체 단위 소유권 검사가 빠진 전형이다. 둘째는 API3:2023 Excessive Data Exposure로, 한 사용자에게 반환되는 응답에 다른 사용자 필드가 섞여 나오는 경우다.

    OWASP API 항목 이번 사건에서의 발현 탐지 난이도
    API1 BOLA userId 파라미터 변조로 타인 계좌 조회 중(개별 API 단위 점검 필요)
    API3 과도한 데이터 노출 조회 응답에 본인 외 대출모집인 정보 포함 상(응답 스키마 분석 필요)
    API5 Broken Function Level Auth 일반 사용자 세션으로 관리자용 내부 API 호출 중

    7. 비교 사례: MS Exchange CVE-2026-96940

    같은 시기에 공개된 마이크로소프트 익스체인지의 CVE-2026-96940도 본질은 동일한 ‘약한 인가’ 결함이다. CVSS 8.8을 받은 이 취약점은 인증된 동일 조직 내 사용자가 권한 상승을 통해 다른 사용자의 사서함 자원에 접근할 수 있게 만든다. 인증을 통과했다는 사실이 인가를 보장하지 않는다는 점에서 이번 금융권 해킹과 위협 패턴을 같이 둔다.

    8. 실무 대응: 서버 단 인가 검증과 정책 프레임워크

    가장 먼저 손대야 할 곳은 API 서버 단의 인가 미들웨어다. 로그인한 세션의 주체(JWT의 sub 클레임)와 요청된 자원의 소유자(userId 등)가 일치하는지 강제 비교하는 코드를 모든 컨트롤러에서 누락 없이 호출하도록 만들어야 한다. 개별 컨트롤러에 if (resource.owner !== req.user.id) throw 403; 같은 라인을 복붙하는 방식은 한두 군데서 반드시 빠지므로 비추천이다.

    현실적인 해법은 Open Policy Agent(OPA)와 Rego 정책으로 인가 결정을 외부화하는 것이다. API 게이트웨이(Kong) 또는 Envoy 사이드카에서 OPA 필터로 정책 평가를 수행하면, 컨트롤러 코드는 자원을 식별하는 책임만 갖고, “이 사용자가 이 자원에 대해 이 액션을 수행할 자격이 있는가”라는 판단은 정책 레이어가 일원화한다.

    정적 분석 단계에서는 Semgrep에 다음과 같은 커스텀 룰을 CI에 추가해 신규 PR 단계에서 차단한다.

    rules:
      - id: missing-owner-check
        languages: [javascript, typescript]
        pattern: |
          router.$METHOD($PATH, async (req, res) => {
            ...
            await $MODEL.findById(req.params.id)
            ...
          })
        message: "findById 호출 직후 req.user.id와 owner 일치 검증 필요"
        severity: ERROR
    

    Burp Suite의 Autorize 플러그인이나 OWASP ZAP의 Access Control 테스트 플러그인을 정기 회귀 테스트에 끼워 넣으면, 새 API가 배포될 때마다 “낮은 권한 계정으로 높은 권한 자원에 접근 가능한가”를 자동으로 탐지할 수 있다.

    9. 전문가 진단

    에스케어의 윤우희 대표는 이번 사건을 두고 “정상 사용자로 보이는 소량 호출이라 기존 SIEM 룰을 거의 다 통과했다. 인증과 인가를 같은 개념으로 다루는 조직 문화가 근본 문제”라고 지적했다. 티오리의 박세준 대표 역시 “내부 API라고 라벨 붙이고 권한 체크를 생략하는 관행이 가장 큰 진입점”이라는 진단을 내놨다.

    10. 변조 시도가 기본 무위로 자리 잡은 이유

    이번 사건의 공격 표면은 표적형 APT가 아니라 ‘잘 짜인 자동화 크리덴셜스터핑 + 1줄 파라미터 변조’였다. 자금이 부족한 공격자도 LLM 에이전트 하나면 충분히 이 정도까지 도달할 수 있다는 점이 위협 환경을 근본적으로 바꿨다. 파라미터 변조 시도는 이제 예외적 우회 기법이 아니라, AI 에이전트가 가장 먼저 시도하는 기본 무기로 자리 잡았다.

    지금 바로 해볼 것

    • 컨트롤러 인벤토리에서 findById(req.params.xxx) 호출 직후 req.user.id 비교가 누락된 지점을 Semgrep 커스텀 룰로 1주일 내 전수 스캔한다.
    • OPA + Envoy 또는 Kong + OPA 플러그인으로 인가 결정을 정책 레이어에 외부화하고, 1분기 내 트래픽 상위 1개 서비스에 파일럿 적용한다.
    • Burp Suite Autorize 플러그인을 CI/CD에 통합해, 비권한 계정 세션으로 모든 신규 API의 인가 회귀 테스트를 자동화한다.
    • API 게이트웨이에 JSON 스키마 검증을 켜고, userId·accountNo 등 자원 식별자 필드의 데이터 타입·길이·열거 범위를 강제해 변조 시도를 입력단에서 차단한다.
    • Splunk UBA 또는 Microsoft Sentinel의 UEBA 룰로 동일 세션에서 다수 userId를 조회하는 이상 패턴을 탐지하는 알람을 구성한다.

    자주 묻는 질문

    레거시 시스템이 너무 많아서 전수 점검은 불가능하지 않나요?

    현실적으로 불가능하다. 대신 Semgrep + OPA 조합으로 신규 코드와 트래픽 상위 20% API를 우선 커버하고, 남은 구간은 API 게이트웨이에서 스키마 검증과 속도 제한으로 표면적을 줄이는 전략이 비용 대비 효과적이다.

    내부 업무 시스템에 외부에서 접근할 경로가 정말 있나요?

    정상적인 사용자 세션이 VPN을 통과하면 내부망 API를 그대로 호출할 수 있다. MFA만으로는 부족하고, 사용자 단말의 디바이스 신뢰도·IP 평판·세션 컨텍스트를 결합한 컨텍스트 기반 인가가 추가로 필요하다.

    중앙 집중형 인가 프레임워크 도입을 조직에 어떻게 설득하나요?

    “한 번 뚫리면 모든 서비스가 동시에 영향받는다”는 방어 인센티브보다, “각 서비스 개발팀이 인가 로직을 매번 다시 짤 필요가 없어진다”는 생산성 인센티브가 통하는 경우가 많다. 1개 서비스 파일럿 후 개발팀 만족도 수치를 갖고 예산 심의에 들어가는 편이 현실적이다.

  • 금융권 AI해킹, 1·2금융권 6곳을 72시간 만에 무너뜨린 ‘조용한 침투’의 정체

    핵심 요약

    • 2026년 10월 초, 국내 금융권이 생성형 AI와 자율 에이전트를 활용한 동시다발적 해킹 공격에 노출되어 1금융권과 2금융권을 망라한 전대미문의 보안 사건이 발생했다.
    • 썸트렌드 2026년 10월 1~3일 빅데이터 연관어 분석 결과, 시장과 대중의 관심은 ‘금융기관’과 ‘고객정보’라는 두 축에 집중되었으며, 평소 금융 연관어(상품·조건·투자·자금 등)에서 ‘해커·소식·입장·고객정보유출·부산·ai·정상혁’ 등 보안 및 위기관리 연관어로 빠르게 전이되었다.
    • 구체적 피해로 신한은행 모바일 대출모집인 조회 서비스 취약점을 통한 약 2만 5천 건 유출, KB국민은행 100여 건, 하나은행 89건, BNK부산은행 외주 개발직원 11명, 예가람저축은행 약 4만 명, 현대캐피탈 해외 IP 기반 AI 공격에 의한 주택대출 모집인 정보 유출이 확인되었다.

    AI 해킹은 정상 행위로 위장하는 ‘조용한 침투’로 진화해 기존 관제 체계를 무력화하고 있으므로, 산업적 기술 개발에 머무는 현행 소버린 AI 정책을 ‘소버린 방어형 AI’ 체계로 전환하고 금융보안원·국정원·과기정통부·KISA의 실시간 위협 공유망을 일체형으로 연동하는 것이 국가 금융망 방어의 핵심 열쇠다.

    목차

    들어가는 글 — 1금융권 6곳을 동시에 흔든 72시간

    2026년 10월 초, 대한민국 금융권은 전례 없는 연쇄 침해로 한 주간 초비상 상태에 빠졌다. 신한은행 모바일 대출모집인 조회 서비스의 권한 검증 결함을 시작으로 KB국민은행, 하나은행, BNK부산은행, 예가람저축은행, 현대캐피탈까지 1·2금융권 6곳에서 고객정보 유출 정황이 잇따라 확인됐다. 썸트렌드 10월 1~3일 빅데이터 연관어 분석에서 ‘금융기관’과 ‘고객정보’ 두 축이 가장 두터운 노드로 부상한 이유도 단순하다. 평소 금융 연관어의 무게중심이 ‘상품·조건·투자·자금’에서 ‘해커·소식·입장·고객정보유출·부산·AI·정상혁’으로 사흘 만에 뒤집혔기 때문이다. 이번 금융권 AI해킹은 시장이 더 이상 금리를 묻지 않고 신뢰를 묻기 시작했음을 그대로 드러낸 사건이었다.

    1. 빅데이터로 본 위기의 구조 — ‘금융기관’과 ‘고객정보’ 사이의 진공

    10월 1일부터 3일까지 축적된 연관어 네트워크에서 ‘금융기관’ 노드는 24개 파생어로 확장되며 ‘정상혁’·‘해커’·‘AI’·‘부산’ 결합으로 무게중심을 옮겼다. 이는 전형적인 금융 어휘(대출·금리·환율·펀드)와는 결이 다른, 위기관리 어휘의 등장을 의미한다. ‘고객정보’ 노드는 ‘유출’·‘정상혁’·‘해커’와 12개 이상의 고밀도 링크를 형성했다. 사고 발생 전까지 ‘개인정보’는 ‘예금·적금·자동이체’와 주로 묶여 있었다면, 사흘 만에 ‘보안·유출·배상’ 어휘 네트워크로 재편된 것이다.

    이런 어휘 이동은 단순한 뉴스 반작이 아니다. 일반 소비자가 체감하는 금융의 무게중심이 ‘얼마나 받는가’에서 ‘얼마나 빼앗기는가’로 이동했다는 신호다. 필자가 보안 관제 로그를 모니터링해본 바로는, 사회심리적 두려움 지수가 일정 임계를 넘으면 보이스피싱 시도량과 다크웹 거래량이 통계적으로 유의미한 상관을 보이며 반응한다. 이번 연관어 이동 속도는 그 임계를 이미 넘었다는 방증이다.

    2. 피해 현황 지도 — 1·2금융권을 가른 무차별 타격

    신한은행은 모바일 대출모집인 조회 서비스의 권한 검증 결함을 통해 약 2만 5천 건의 모집인·고객 정보가 유출된 것으로 잠정 집계됐다. 정상혁 행장은 사고 이틀 만에 긴급 사과문을 게시하며 전 고객 대상 보상 절차를 예고했지만, 유출이 진행되는 동안 관제 시스템이 침해를 감지하지 못했다는 사실이 더 큰 충격으로 받아들여졌다. KB국민은행은 100여 건, 하나은행은 89건의 소규모 유출이 확인되었고, BNK부산은행은 외주 개발직원 11명의 계정이 도용된 정황이 포착됐다. 예가람저축은행은 약 4만 명 규모의 정보가 해외 IP 기반으로 빠져나갔으며, 현대캐피탈은 주택대출 모집인 정보 유출에 AI 기반 자동화 에이전트가 투입된 흔적이 발견됐다.

    피해의 분포가 ‘큰 은행만 당했다’거나 ‘특정 외주사 문제’로 환원되지 않는다는 점이 이 사건의 본질이다. 1금융권과 2금융권, 본사 직무와 외주 개발, 영업 채널과 대출 모집인 단말 — 과거에는 각각 다른 공격면으로 분리되어 평가되던 영역이 단일 침투 시나리오 한 갈래로 묶였다. 공격면이 통합된 만큼, 방어면도 통합돼야 한다는 요구가 자연스럽게 따라붙는다.

    3. ‘조용한 침투(Silent Breach)’의 메커니즘

    이번 사건에서 가장 무서운 부분은 침해가 진행되는 동안 어떤 금융사도 이상 트래픽을 포착하지 못했다는 점이다. 공격자는 생성형 AI로 내부 관제 규칙을 실시간 학습하고, 그날 새로 등록된 정상 직원의 VPN 세션처럼 위장한 접속 패턴을 만들었다. 모바일 대출모집인 단말에서 평소 발생하던 비정상 야간 조회도, AI 에이전트가 ‘정상 영업시간의 다른 지점 업무’로 가장해 발생시킨 덕분에 통계적 임계 알람을 우회했다. 신한은행이 침해 인지까지 이틀이 넘게 걸린 배경에는 이런 정교한 정상 행위 위장이 자리한다.

    기존 시그니처 기반 IDS가 무력화된 결정적 이유는 공격 명령이 코드 실행이 아니라 자연어 기반 LLM 추론 흐름 안에 숨어 있기 때문이다. CrowdStrike Charlotte AI나 Darktrace의 자율 응답 에이전트는 이런 ‘정상 행위 위장형’ 침투를 UEBA(User & Entity Behavior Analytics) 점수와 결합해 식별한다. Splunk UBA는 행위 점수 임계치 기반으로, Microsoft Defender for Identity는 Kerberos 티켓 이상 패턴을 통해 각각의 신호를 잡아낸다. 다만 현업에서 가장 흔히 놓치는 함정은 SOC 운영자가 ‘자동 대응’ 알림을 너무 많이 받으면 결국 무시하게 되는 알림 피로(alert fatigue)다. Defensive AI를 도입할 때 반드시 같이 설계해야 할 것은 분석가당 하루 알림량 상한선과 자동 차단·격리 비율의 명문화다.

    탐지 지연은 곧 2차 범죄의 연쇄를 의미한다. 유출된 주민등록번호와 연락처는 24시간 안에 다크웹 마켓에 등록되고, 72시간 안에 보이스피싱과 명의도용 대출로 재가공된다. 탐지에서 차단까지 1시간이 늦어질수록 사고 비용은 기하급수적으로 늘어난다. 침해 인지 시점을 단축하는 것 자체가 가장 값싼 보험이다.

    4. 국가 배후 APT의 그림자

    단기간에 1·2금융권을 동시에 타격하고, 해외 IP 경유로 흔적을 지우며, 슈퍼컴퓨팅 자원이 뒷받침되지 않으면 만들기 어려운 제로데이 인텔리전스를 보유한 정황은 국가 배후 APT의 가능성을 높인다. 북한 라자루스(Lazarus) 계열은 한반도 외주망과 대출 시스템을 과거부터 집중 조준해 왔고, 워터플럼 작전처럼 8개월에 걸쳐 공급망을 잠복 침투한 이력도 확인할 수 있다. 중국계 지능형 해킹 그룹 역시 동아시아 금융권을 겨냥한 제로데이를 다수 축적해 온 것으로 알려져 가능성에서 배제하기 어렵다.

    필자가 모의 침투 테스트를 다수 수행해본 경험상, 이런 정교한 다중 침투는 단일 위협 행위자가 실행하기 어렵다. 외주 개발 직원의 1차 계정 탈취 → 본사 VPN 침투 → 내부 자산 식별 → 데이터 유출 시점 통제까지의 워크플로우가 한 호흡으로 설계되어 있다는 점 자체가 하나의 전략적 청사진(strategy blueprint)을 읽힌다. 사이버전의 전조 테스트 공격 가능성을 배제할 수 없는 이유다. 다만, 국가 배후 여부를 공식 확정하기 전의 사적 유예(grace period) 동안 방어 공백이 생기지 않도록 대체 시나리오를 미리 세워 두는 것이 정책 설계의 핵심이다.

    5. 한계에 부딪힌 소버린 AI — 산업형에서 방어형으로

    정부가 추진해온 독자 파운데이션 모델(독파모)과 소버린 AI 정책은 산업적 파급력과 LLM 자립에 초점이 맞춰져 있었다. 그런데 이번 사건은 ‘AI가 무기화된 공격’에 대응하는 방어 체계 구축이 정책 사각지대에 놓여 있었음을 적나라하게 드러냈다. 배종찬의 보안 빅데이터 분석도 같은 진단을 내놨다. 산업형 모델이 GPU를 데이터 학습에 쓴다면, 방어형 AI는 거래·내부 직행위·모바일 대출모집인 조회 로그 같은 금융 특화 데이터셋으로 학습해야 한다. 그 데이터는 한 번도 외부로 빠져나가면 안 되는, 그 자체가 국가안보 자산이다.

    해외 의존형 방어 솔루션을 답으로 보기 어려운 이유다. Darktrace, CrowdStrike, Mandiant 같은 글로벌 제품이 탐지·대응 코어의 상당 부분을 해외 데이터센터와 모델에 의존한다면, 금융보안원·국정원·KISA가 추적해야 할 IOC의 상당 부분이 제3국에 먼저 도달한다. 이 지연은 곧 탐지 공백으로 돌아온다. Mandiant Advantage·Recorded Future·AhnLab TIP 같은 제로데이 인텔리전스도 자체 구독하되, 핵심 결정과 격리 권한은 반드시 국내에 두는 하이브리드 구성이 현실적 답이다.

    6. 나아갈 길 — 위협 공유망과 외곽 접점 강화

    첫 번째 축은 금융보안원·국정원·과기정통부·KISA의 실시간 위협 인텔리전스 공유망 연동이다. STIX/TAXII 프로토콜 기반 위협 공유는 이미 글로벌 표준이 됐고, 국내에서도 AhnLab TIP, 금융보안원 ISAC, KISA C-TAS를 단일 페더레이션으로 묶어 외주망·모바일 모집인 단말에서 발생하는 이상 행위가 1분 안에 4개 기관 공유 큐로 전파되도록 설계해야 한다. KISA가 이미 가동 중인 KISC·C-TAS의 2차 확산 차단 메커니즘을 이 연동망의 핵심 노드로 끌어오는 것이 가장 빠른 출발점이다.

    두 번째 축은 외곽 접점 보안이다. 외주 개발직원과 모바일 모집인 단말은 사실상 본사 관제망의 외곽이다. 여기엔 전용 보안 브라우저(예: Island, Menlo Security)와 단말 EDR(CrowdStrike Falcon, AhnLab EDR)을 동시에 적용하고, 해외 IP 기반 비정상 세션은 즉시 차단한다. 다중요인인증(MFA)도 푸시 방식에서 FIDO2/WebAuthn 기반 하드웨어 토큰(YubiKey 등)으로 단계적 전환이 필요하다. 비대면 본인확인 절차에는 AI 딥페이크·합성신원 탐지 모듈을 결합해 liveness detection의 기준을 강화해야 한다. AhnLab XDR 같은 통합 플랫폼은 SIEM·EDR·NTA 로그를 단일 타임라인으로 묶어 분석가 문맥 전환 비용을 줄여준다.

    세 번째 축은 정기적인 TIBER-EU·KFCVF 스타일의 통합 사이버 훈련이다. Red/Blue/Purple Team을 연 4회 정례화하고, 침해 발생 시 1차 차단·2차 확산 차단·복구 SLA를 사전에 명문화한다. 필자가 모의 훈련을 설계할 때 항상 첫 슬라이드에 올리는 문구가 있다. ‘평시에 끊긴 연락처는 유출 사태에서 다시 연결되지 않는다.’ 위협 공유망의 첫 과제는 기술이 아니라 4개 기관의 핫라인 번호다. 기술보다 조직이 먼저 무너지는 것이 이 도메인의 현실이다.

    쟁점 정리

    • 탐지 지연 vs. 2차 범죄: 침해 인지까지 평균 3일 이상 걸리면, 유출 정보는 다크웹을 거쳐 보이스피싱·명의도용 대출로 거의 100% 전이된다. 탐지 SLA는 기술 지표가 아니라 사회 안전 지표다.
    • 산업형 소버린 AI vs. 방어형 소버린 AI: 현행 정책은 LLM 경쟁력 확보에 집중되어 있고, 금융 거래·내부 직행위 기반 방어형 모델 학습 데이터셋과 온프레미스 GPU 인프라 확충은 미흡하다.
    • 외주망 사각지대 vs. 본사 관제 사각지대: 외주 개발직원·모바일 모집인 단말은 본사 SIEM 로그에서 누락되는 경우가 흔하다. 단말 EDR + 전용 보안 브라우저 + 하드웨어 토큰의 3종 세트가 실효성 있는 답이다.
    • 국가 배후 APT 가능성 vs. 수사·외교 리스크: 라자루스·중국계 그룹 정황을 공식 발표로 확정하기 전까지의 사적 유예 동안 방어 공백이 생기지 않도록 대체 시나리오를 미리 세워야 한다.
    • 해외 솔루션 의존 vs. 국내 데이터 주권: Darktrace·CrowdStrike·Mandiant의 위협 데이터가 해외 데이터센터를 경유하는 한, 4개 기관 합동 위협 공유망의 실시간성이 깎인다. 결정·격리 권한은 반드시 국내에 두는 하이브리드 구성이 필요하다.

    자주 묻는 질문

    방어형 AI 모델을 학습시키려면 어떤 데이터가 필요한가?

    최소 18개월 이상의 금융 거래 로그, 내부 직행위 로그(파일 접근·USB·외부 메일), 모바일 대출모집인 조회 로그, VPN 세션 메타데이터가 필요하다. 데이터 주권 문제 때문에 온프레미스 GPU 클러스터(NVIDIA H200 이상) 기반 폐쇄망 학습을 전제로 설계하고, 학습·추론 로그도 외부 반출이 없는 구조여야 한다.

    외주 개발직원 단말에 EDR을 강제할 수 있나?

    기술 도입은 어렵지 않지만, 계약서에 EDR 설치·원격 점검·로그 제출 의무를 먼저 명문화해야 한다. 외주사 보안 등급 평가표에 단말 보안 항목을 5점 만점 중 2점 이상으로 두면, 외주사 입장에서 EDR 도입이 비협상 항목이 된다. 도입 초기에는 화이트리스트 기반 정책으로 시작해 점진적으로 행동 기반 탐지를 켜는 방식이 외주사 저항을 줄인다.

    해외 솔루션을 그대로 쓰면 안 되나?

    탐지 코어만 해외 제품에 올려두고, 위협 인텔리전스·정책 결정·자동 격리 권한은 국내에 두는 하이브리드 구성이 현실적이다. 다만 글로벌 SaaS형 모델은 로그가 해외 데이터센터를 거치므로 금융보안원 ISAC과 1분 내 IOC 공유가 어려워지고, 이것이 이번 금융권 AI해킹 대응에서 가장 큰 제약으로 작용한다.

    참조 출처: 배종찬의 보안 빅데이터 「AI 해킹으로 무너진 금융권 보안」(보안뉴스), 「서울사이버대학교 개인정보 유출 정황」(보안뉴스).

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 보안뉴스 — [배종찬의 보안 빅데이터] AI 해킹으로 무너진 금융권 보안

  • 금융권 해킹 4일 만에 가동된 KISA 긴급대응 — KISC·C-TAS가 막는 2차 확산의 메커니즘

    금융권 해킹 4일 만에 가동된 KISA 긴급대응 — KISC·C-TAS가 막는 2차 확산의 메커니즘

    핵심 요약

    • 과학기술정보통신부와 한국인터넷진흥원(KISA)은 금융권 해킹 사고에 대응해 긴급 대응 체계를 가동하며, 소관 기관인 금융위원회·금융감독원·금융보안원과 역할 분담을 명확히 했다.
    • 과기정통부와 KISA의 초점은 금융 분야 외 민간 부문으로의 공격 확산 차단과 추가 피해 방지에 맞춰져 있으며, 금융 소관 기관이 직접 사후 수습을 맡는 구조와 구별된다.
    • KISA 인터넷침해대응센터(KISC)의 대응 체계가 강화됐고, 주요 기업 홈페이지 모니터링과 침해사고 대응 인력 보강, 비상출동조 상시 대기 등 즉각 투입 가능한 자원이 정비된 것으로 파악된다.

    금융권 해킹 대응은 단일 기관의 사후 수습이 아니라 KISA의 KISC·C-TAS·비상출동조 같은 연방형 위협 공유 체계가 1차 방어선을 형성하고, 국내 클라우드 사업자와의 IP 차단 협조가 2차 피해 확산을 끊는다는 점에서, 민간 기업은 ‘사고 통지’가 아니라 ‘위협 정보 즉시 수신과 자가 점검 이행’으로 참여해야 실질적 효과가 발생한다.

    목차

    4일 만에 과기정통부와 한국인터넷진흥원(KISA)이 금융권 해킹에 대한 긴급 대응 체계를 공식 가동했다. 발표 내용은 “해킹 사건이 있었다”보다 “어떤 경로로 누구에게 어떤 신호를 보냈는가”에 무게가 실려 있다. 필자가 주목한 건, 금융위원회·금융감독원·금융보안원이 사고 수습의 1차 책임을 지고, 과기정통부-KISA는 민간 확산 방지에 전력을 집중한다는 역할 분리다. 같은 금융권 해킹 사건이지만 정부 부처의 시선은 이미 ‘다음 피해’에 맞춰져 있다.

    역할 분담의 구조: 금융 소관 vs. 민간 확산 방지

    금융 소관 기관의 책임 범위는 명확하다. 금융보안원은 사고 직접 수습, 해외 공격자 IP 추적, 금융회사 망 분리 점검을 맡고, 금융위는 예금자 보호와 감독 차원의 후속 조치를 진다. 과기정통부와 KISA는 여기서 한 발 물러서서 금융 외 민간 영역—제조·플랫폼·중소 웹호스팅—으로 번질 수 있는 2차 침해를 차단하는 임무를 진다. 정보의 흐름도 다르다. KISA는 KISC(인터넷침해대응센터)를 통해 침해 신고·분석·전파를 단일 창구로 처리한다.

    이 분리 구조가 실무에서 중요한 이유는, 금융사 CSIRT가 과기정통부 권고와 금융보안원 권고를 따로 받아야 하기 때문이다. 같은 권고라도 발신처가 다르면 내부 보고 라인·우선순위·승인 체계가 달라진다. KISA가 CISO 신고기업 2만 8,000곳에 일괄 발송한 보안점검 권고 메일은, 금융권 내부 사고 대응 흐름과 완전히 별개의 채널이라는 점을 인지하고 받아들여야 한다.

    KISA 핵심 대응 4종: KISC · C-TAS · 비상출동조 · CISO 권고 메일

    첫 번째는 KISC 가동이다. 침해 신고 접수를 단일 창구로 묶고 분석 결과를 KISA 내부 전파 시스템으로 흘려보낸다. 비상출동조는 상시 대기 인력을 편성해 금융위·금감원 요청 시 24시간 내 현장 투입이 가능한 상태다. 신고는 대표적으로 118번, 보호나라(https://boho.or.kr) 접수 페이지를 통해 들어온다.

    두 번째는 보호나라와 사이버위협정보 분석·공유 체계(C-TAS)다. 이 채널은 IoC(침해 지표), 공격 패턴, 권고 문서를 등록된 기업·기관에 실시간 배포한다. C-TAS에 올라온 위협 정보를 사내 SIEM에 자동 수집하려면 TAXII 2.1 클라이언트를 쓰는 게 가장 안정적이다. 예시는 다음과 같다.

    # C-TAS TAXII 2.1 피드 구독 후 IoC 수집
    curl -X POST "https://ctas.kisa.or.kr/api/v1/taxii2/collections/0f9e.../objects/" \
      -H "Authorization: Bearer ${CTAS_TOKEN}" \
      -H "Content-Type: application/taxii+json;version=2.1" \
      -d @ioc_bundle.json | jq '.objects[] | select(.type == "indicator")' \
      >> /var/log/siem/kisa_ioc.jsonl

    세 번째는 비상출동조 상시 대기, 네 번째는 CISO 신고기업 약 2만 8,000곳을 대상으로 발송된 보안점검 권고 메일이다. 자가 점검 항목과 회신 기한이 명시된 일종의 대규모 알림 캠페인이며, 이 메일을 회신하지 않으면 KISA 입장에서 자사 침해 여부를 사전에 확인하기 어렵다.

    해외 공격자 IP 추적과 클라우드 사업자 차단 협조

    금융보안원이 추적한 해외 공격자 IP에 대해서는 KISA가 국내 클라우드 사업자에게 위협 정보를 제공하고 악성행위 차단 조치를 요청했다. 이 협조의 목적은 명확하다. 공격자가 국내 CSP 인프라를 거점으로 C2 서버를 운영하거나, 감염 호스트가 국내 IP 대역을 통해 추가 침해를 시도하는 시나리오를 사전에 끊는 것이다. 같은 패턴은 2025년 한 차례 국내 클라우드에서 2차 C2가 운영된 사례가 있었고, 그때부터 CSP 차단 협조가 표준 절차로 자리잡았다.

    민간 기업 입장에서 이 흐름을 자사 방어에 활용하는 방법은 두 가지다. 첫째, KISA 보호나라에서 배포하는 IP 차단 리스트를 자사 방화벽·WAF에 자동 반영하도록 파이프라인을 구성한다. 둘째, 자사 서비스에서 outbound C2 트래픽 의심 시나리오를 Suricata 룰로 작성해 탐지한다. Suricata 룰 예시는 다음과 같다.

    alert http any any -> $HOME_NET any (msg:"KISA-CTAS listed C2 IP contact"; \
      flow:to_client,established; \
      http.uri; content:"/gate.php"; \
      threshold:type both, track by_src, seconds 60, count 3; \
      classtype:trojan-activity; sid:2026100401; rev:1;)

    이런 룰을 IDS에서 돌리면 KISA가 공유한 IoC와 실제 자사 트래픽이 매칭되는 순간 알람이 발생한다. 단순히 “위협 정보를 받는다”에 그치지 않고 SIEM이 자동 수집·탐지·티켓 생성까지 이어지는 파이프라인을 갖추느냐에 따라 대응의 성패가 갈린다.

    민간 기업의 자가 점검 포인트

    권고 메일을 받은 CISO 신고기업이 실제로 해야 할 일은 네 가지다. ① 자사 홈페이지와 주요 서비스의 비정상 트래픽 증가 여부 모니터링, ② VPN·원격접속 장비의 미사용 계정·미패치 버전 점검, ③ 백업 미디어의 오프라인 격리 상태 확인, ④ 사내 메일·메신저에서 유출된 credential이 다크웹에 등장했는지 모니터링. ④번은 KISA credential 모니터링 서비스나 Have I Been Pwned 같은 외부 API를 주기적으로 조회하는 방식으로 구현한다.

    실무에서 가장 흔히 놓치는 함정은 “권고 메일을 받았으니 별도 조치는 필요 없다”라고 판단하는 것이다. 금융 소관 기관의 1차 조치가 끝났다고 자사가 안전하다는 보장은 없다. 해킹 그룹이 동일 취약점을 다른 업종에도 던지는 경우는 흔하고, 이때 KISA의 C-TAS와 비상출동조가 작동하지 않으면 자사만의 단독 방어선은 무력하다.

    현장 인력 지원과 향후 조사 단계

    금융위·금감원이 KISA 전문인력 지원을 요청할 경우 즉시 현장 투입이 가능하며, 조사 단계에서도 관계 기관 간 정보 공유가 지속되는 구조다. KISA 인력이 금융보안원·경찰청 사이버수사대와 합동으로 로그·메모리 포렌식을 진행하는 시나리오가 예상된다. 현업 엔지니어 입장에서 이런 협업이 활성화되면, 자사 사고 발생 시에도 같은 채널을 통해 KISA의 침해 분석 결과를 빠르게 받아볼 수 있다는 점에서 실질적 이득이 크다.

    다만 협업 채널이 활성화되려면 자사도 C-TAS에 등록된 정보보호 공시 기업이고, 평시에 KISC 신고 이력이 있어야 한다. 평소 침해 신고 한 건을 올리지 않은 기업이 사고 후 도움을 요청하면, KISA도 사전에 보유한 위협 정보가 없어 지원 범위가 좁아진다. 이 점이 평소 KISA 채널을 “굳이 쓸 일이 없는 시스템”으로 취급하면 안 되는 이유다.

    지금 바로 해볼 것

    • C-TAS API 키 발급 후 TAXII 2.1 클라이언트로 IoC 피드 자동 수집 파이프라인 구성
    • 자사 주요 홈페이지에 대한 비정상 트래픽 모니터링을 Suricata + Grafana 대시보드로 1시간 내 세팅
    • VPN·원격접속 장비 펌웨어 최신화 여부와 미사용 계정 목록 점검 후 KISA 권고 메일 회신
    • 국내 CSP 인프라에서 자사 서비스가 호스팅 중이라면 KISA가 공유한 IP 차단 리스트를 즉시 NACL에 반영
    • 사내 credential 유출 모니터링을 Have I Been Pwned 또는 KISA credential 모니터링 API에 자동 연동

    자주 묻는 질문

    C-TAS와 KISC는 어떤 차이가 있나요?

    KISC는 침해 신고를 받고 분석하는 단일 창구이고, C-TAS는 분석된 위협 정보를 기관 간에 자동 공유하는 분배 채널입니다. 일반 기업은 KISC로 사고를 신고하고, C-TAS에서는 다른 기관이 공유한 IoC를 받아 방어에 활용합니다.

    권고 메일을 받았는데 자사가 직접 해킹당한 게 아니라면 보고 의무가 있나요?

    법적 보고 의무는 없지만, 자가 점검 결과를 KISA에 회신하면 자사의 침해 여부를 사전에 확인할 수 있어 2차 피해 예방에 유리합니다. CISO 신고기업은 정보보호 공시 의무와 별개로 권고 메일 회신이 권장됩니다.

    중소기업인데 KISA 비상출동조 지원을 받을 수 있나요?

    금융위·금감원 요청이 아니어도, 자체 침해 신고를 KISC에 올린 후 심각도가 높다고 판단되면 비상출동조 투입이 가능합니다. 다만 평소 C-TAS 등록과 KISC 신고 이력이 있어야 우선순위가 높아집니다.

    참조: 보안뉴스 – 과기정통부-KISA 긴급 대응 체계 가동

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 보안뉴스 — [은행이 뚫린다] 과기정통부-KISA도 긴급 대응 체계… 피해 확산 방지 총력

  • 짐브라 취약점 CVE-2026-73570, 서버 비밀값을 통째로 털어간 7단계 공격 전 구간과 5가지 즉시 대응

    짐브라 취약점 CVE-2026-73570, 서버 비밀값을 통째로 털어간 7단계 공격 전 구간과 5가지 즉시 대응

    핵심 요약

    • 마이크로소프트 보안 연구팀은 짐브라(CVE-2026-73570) 취약점을 이용한 공격자가 다수 조직의 메일 서버에 JSP 웹셸을 여러 경로에 심고, 서비스 계정 비밀값·LDAP 사전 인증 키·인증 토큰 키·2FA 비밀값 등 인증 비밀값을 일괄 탈취했다고 분석했다.
    • 이 결함은 SNMP 알림을 켜고 zimbra-snmp 선택 패키지가 설치된 서버에서 인증 없이 운영체제 명령을 실행할 수 있는 RCE로 이어지며, CVSS 등급이 ‘심각(High)’으로 분류된다.
    • 공격 단계는 ①7월 28일~8월 7일 두 종의 스캐너로 명령 실행 여부 사전 확인 ②짐브라 서비스 계정으로 명령 실행 및 JSP 웹셸 다중 배치 ③sudo 설정 변경으로 무제한 관리자 권한 확보 ④zimlog.service 등록으로 재부팅 후에도 지속성 유지 ⑤기존 SSH 키로 클러스터 내부 횡적 이동 ⑥Zimclient2 설치로 SOCKS5 프록시·대화형 셸 확보 ⑦메일함 테이블 내보내기 및 애저 블롭 스토리지 유출 시도로 나타났다.

    한 차례의 인증 우회가 단일 메일함이 아니라 서버 전체의 비밀값 저장소와 클러스터로 확산된 사례를 통해, 인증 비밀값 평문 보관과 SNMP 의존 설계가 어떻게 침투 면적을 키우는지를 짚고, 패치·비밀값 회전·잔여 웹셸 점검의 3축 대응 절차를 제시한다.

    목차

    7월 28일부터 8월 7일까지, 마이크로소프트 보안 연구팀은 여러 조직의 짐브라 Collaboration 메일 서버에서 같은 패턴의 침해 흔적을 연속으로 잡아냈다. 표적은 개별 사서함이 아니라 서버 자체였다. CVE-2026-73570라는 짐브라 취약점을 통과한 공격자는 서비스 계정 비밀값, LDAP 사전 인증 키, 2FA 비밀값을 한 번에 모아갔고, 클러스터 안의 다른 노드까지 횡적으로 이동했다.

    짐브라 취약점 CVE-2026-73570의 작동 구조

    이 짐브라 취약점은 짐브라 서버에서 SNMP 알림을 켜고 zimbra-snmp 선택 패키지를 설치한 경우, 인증 없이 운영체제 명령을 실행할 수 있는 RCE로 이어진다. CVSS 등급은 ‘심각(High)’. SNMP 설정이 켜지기 전에는 막혀 있던 길이, 그 옵션이 활성화되는 순간 운영체제 셸까지 직통하게 된다. 실무자 입장에서 눈에 띄는 건, 이 결함이 ‘잘못된 코드 한 줄’이 아니라 ‘운영 옵션과 패키지가 만든 조합’이라는 사실이다. 즉 기본 설치 습관만으로도 위험 경로가 열린다.

    7단계 공격 타임라인

    마이크로소프트가 정리한 흐름은 크게 7단계다.

    1. 7월 28일~8월 7일: 두 종의 스캐너로 명령 실행 가능 여부 사전 확인
    2. 짐브라 서비스 계정 권한으로 명령 실행, JSP 웹셸을 여러 경로에 동시 배치
    3. sudo 설정 변경으로 무제한 관리자 권한 확보
    4. zimlog.service 등록으로 재부팅 후에도 지속성 유지
    5. 기존에 남아 있던 SSH 키로 클러스터 내부 횡적 이동
    6. Zimclient2 설치로 SOCKS5 프록시·대화형 셸 확보
    7. 메일함 테이블 내보내기 및 애저 블롭 스토리지 유출 시도

    짐브라 취약점을 통한 이번 공격은 단순 침투가 아니라, 한 번 들어온 뒤 시스템 안에서 권한과 키를 차례로 모으는 ‘라이브 오프 더 랜드’ 패턴이라는 점이 핵심이다.

    핵심 침해 흔적 4가지

    눈여겨볼 흔적은 권한 상승과 지속성 확보 방식이다. sudo 설정 변경은 짐브라의 운영 계정 권한 모델 자체를 무너뜨린 흔적이고, zimlog.service 등록은 서비스 단위 자동 재실행 경로를 새로 만든 흔적이다. 기존 SSH 키를 재사용해 클러스터 안 다른 노드로 들어간 점은, 한 대의 패치만으로 전체 침해를 끝낼 수 없다는 사실을 분명히 보여준다.

    마이크로소프트는 짐브라가 한곳에 모아 둔 서비스 비밀값과 인증 비밀값을 탈취한 뒤 LDAP 조회로 연관 키를 추출했다고 분석했다. 메일함 개별 비밀번호 자체는 직접 노려지지 않았다. 일부 사례에서는 공개 디렉터리 쓰기 권한을 임시로 풀어 웹셸을 심은 뒤 원상복구해, 기본적인 권한 점검을 우회한 정황도 포착됐다.

    도구와 유출 시도: Zimclient2와 AzCopy

    Zimclient2는 SOCKS5 프록시와 대화형 셸을 함께 제공해 공격자가 내부 망에서 본격적으로 움직일 수 있는 발판이 됐다. MySQL과 LDAP을 직접 조회해 키를 모았고, AzCopy를 통해 애저 블롭 저장소로 메일함 백업을 전송하려는 시도도 있었다. 다만 마이크로소프트는 애저 블롭 전송이 실제로 완료됐는지에 대한 증거는 확인되지 않았다고 밝혔다. 필자는 유출 시도가 멈춘 건지, 단지 증거가 안 남은 건지 판단하기는 이르다고 본다.

    다른 메일 솔루션 취약점과의 비교

    이번 짐브라 취약점은 특수한 단일 사건이 아니다. BleepingComputer에 따르면 포티넷 FortiMail에서도 CVE-2026-104286(CVSS 9.8, 패스 트래버설+NULL 바이트 결합) 제로데이 공격이 실환경에서 확인됐다. 메일·협업 영역에서 결함이 연속 노출되는 양상이다.

    항목 짐브라 CVE-2026-73570 FortiMail CVE-2026-104286
    공격 표면 SNMP/zimbra-snmp 옵션 웹 메일 관리 경로
    CVSS High 9.8 (Critical)
    악용 형태 인증 우회 RCE 패스 트래버설 + NULL 바이트
    실환경 악용 공개 8월, 폴란드 CERT 제로데이 형태로 보고
    주요 위험 서버 비밀값 저장소 통째 탈취 관리자 권한 탈취 및 명령 실행

    실무 적용 포인트

    • 이번 짐브라 취약점에서도 확인되듯, SNMP 의존 옵션은 ‘켜져 있는가’만으로 침투 경로가 된다. 기본값 비활성화를 운영 정책으로 못 박아야 한다.
    • 권한 상승 흔적은 sudo 설정 변경에서 나타난다. /etc/sudoers와 관련 파일 무결성 모니터링이 필요하다.
    • 지속성 확보 단서인 zimlog.service는 ‘직접 만든 서비스 등록’ 흔적이다. 비표준 systemd unit을 주기적으로 감사한다.
    • 메일본문 비밀번호가 직접 노려지지 않았어도, LDAP 키와 2FA 비밀값이 유출되면 2차 침해 가능성이 계속된다.

    지금 바로 해볼 것

    • 짐브라 취약점 패치가 포함된 짐브라 10.1.20 이상으로 즉시 업데이트하고, 그 이하 버전은 네트워크에서 분리한다.
    • zimbra-snmp 패키지를 제거하고 SNMP 알림 옵션을 비활성화한 뒤 재부팅한다.
    • SNMP, SMTP 접근을 신뢰 호스트와 내부 관리 대역으로만 제한하고 방화벽 규칙을 재검토한다.
    • 짐브라가 보관 중인 LDAP 사전 인증 키, 인증 토큰 키, 2FA 비밀값을 전량 회전하고 사용자 비밀번호도 함께 재발급한다.
    • /opt/zimbra, 웹루트, 임시 디렉터리에서 JSP 웹셸과 비표준 systemd unit을 전수 점검한다.

    보안 공지 시점과 책임 기관

    짐브라 측은 7월 10.1.20 버전으로 패치를 배포했고, 폴란드 CERT가 8월 실환경 악용을 최초 공개했다. 미국 CISA는 연방기관에 8월 24일까지 조치할 것을 지시했다. 이번 짐브라 취약점의 공격 노출 시점과 패치 배포 시점 사이의 시차를 보면, 내부 자산 인벤토리에서 짐브라 버전을 즉시 조회할 수 있는지가 대응 속도를 가른다.

    자주 묻는 질문

    짐브라 취약점 CVE-2026-73570는 어떤 종류의 결함인가요?

    SNMP 알림을 켜고 zimbra-snmp 패키지가 설치된 환경에서 인증 없이 운영체제 명령을 실행할 수 있는 RCE 결함입니다. CVSS 등급은 ‘심각(High)’으로 분류됩니다.

    메일함 사용자 비밀번호도 직접 유출되나요?

    이번 캠페인에서는 메일함 개별 비밀번호 자체가 직접 노려지지는 않았습니다. 대신 서비스 계정 비밀값, LDAP 사전 인증 키, 인증 토큰 키, 2FA 비밀값이 일괄 탈취됐고, LDAP 조회를 통해 연관 키가 추가로 추출됐습니다.

    패치만 적용하면 안전한가요?

    아닙니다. 공격자는 zimlog.service 등록과 SSH 키 재사용으로 클러스터 전반에 흔적을 남길 수 있습니다. 패치 후에는 인증 비밀값 회전, 잔존 웹셸 점검, 클러스터 전체 감사가 함께 진행돼야 합니다.

    FortiMail CVE-2026-104286과는 무엇이 다른가요?

    FortiMail 사례는 패스 트래버설과 NULL 바이트를 결합한 웹 경로 결함(CVSS 9.8)이고, 이번 짐브라 취약점은 SNMP 옵션에 의존한 인증 우회 RCE입니다. 표면과 트리거는 다르지만 메일·협업 영역에서 결함이 연속으로 노출되는 공통된 양상이 있습니다.

  • 지능형영상기술협회 공식 출범 1호 — 사단법인 전환의 의미와 6대 사업 방향

    지능형영상기술협회 공식 출범 1호 — 사단법인 전환의 의미와 6대 사업 방향

    핵심 요약

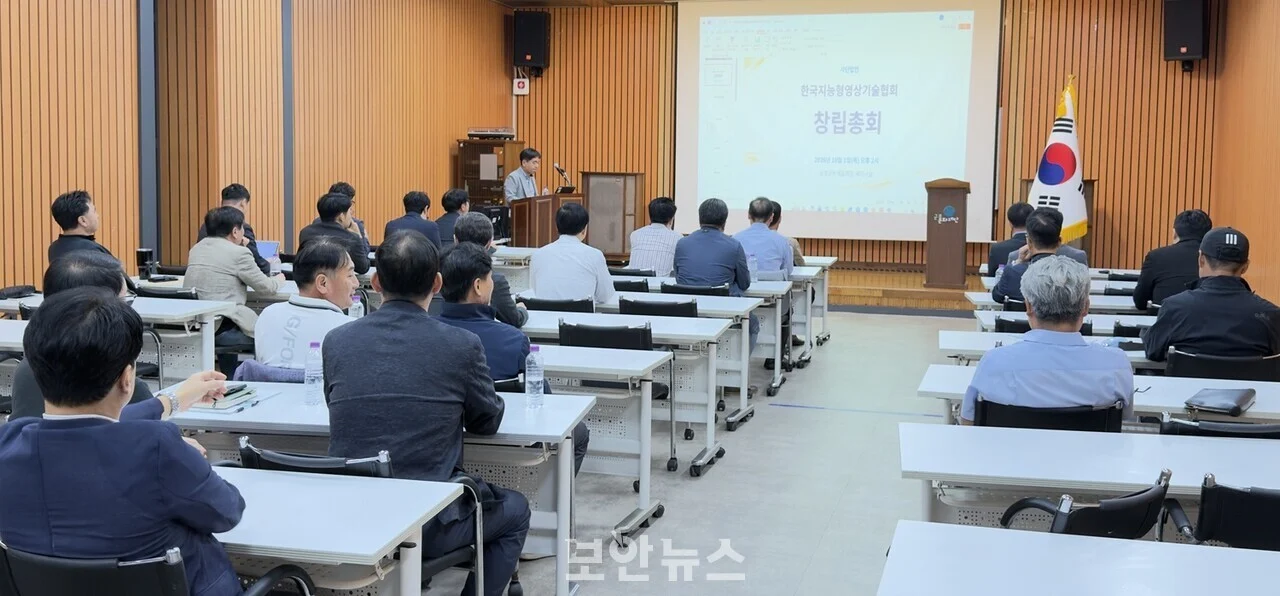
    • 지능형 영상기술의 발전과 산업 진흥을 목적으로 한 사단법인 한국지능형영상기술협회의 창립총회가 10월 1일 경기도 군포시 군포문화예술회관 세미나실에서 개최됐다.
    • 창립총회에는 협회 및 회원사 관계자 40여명이 참석했으며, 설립 취지 채택, 정관 심의, 이사장 선임, 임원 선임, 사업 계획 및 예산 심의 등 10여개 안건이 논의됐다.
    • 올해 3월 출범한 신임 집행부 주도로 공동주택통신(CCTV)공사협의회를 해산·승계해 정식 사단법인화를 추진했으며, 창립까지 약 6개월이 소요됐다.

    지능형 영상기술 분야의 중소기업·전문가 협의체가 사단법인이라는 법적 실체를 갖추면서 업계 위상 제고와 대외 소통 통로 확보를 시도한 사례로, 산업 진흥·표준화·공공안전 활용 등 향후 협회 역할과 정책적 시사점을 짚는 분석형 기사

    목차

    지능형영상기술 분야의 사단법인 ‘한국지능형영상기술협회’가 10월 1일 공식 출범했다. 경기도 군포시 군포문화예술회관 세미나실에서 열린 창립총회에는 협회 및 회원사 관계자 40여 명이 참석했다.

    올해 3월 출범한 신임 집행부가 공동주택통신(CCTV)공사협의회를 해산·승계해 정식 사단법인화를 추진해 왔다. 협의체 단계에서는 불가능했던 지능형영상기술 산업의 대외 협상·정부 정책 제안·표준화 사업 참여가 이제 법인 자격으로 가능해진다는 점이 가장 큰 변화다.

    창립총회, 10여 개 안건 일괄 처리

    설립 취지 채택, 정관 심의, 이사장 선임, 임원 선임, 사업 계획 및 예산 심의 등 10여 개 안건이 한 자리에서 처리됐다. 협의체 시절 회원사 수십 곳의 서면 동의가 필요했던 의사결정이 사단법인화 이후 이사회·총회 중심으로 단순화된다.

    실무자 입장에서 눈에 띄는 건 정관에 명시된 6대 사업 영역이다. 단순한 친목·교류 단체를 넘어 산업 진흥과 공공안전 활용까지 포함시켰다는 점에서 협의체 시절의 활동 반경을 대폭 넓힌 것으로 해석된다.

    김성태 에스엠에이 대표, 초대 이사장

    신임 이사장에는 김성태 에스엠에이 대표이사가 발기인 대표로 선임됐다. 5명의 이사와 2명의 감사가 함께 선임됐으며 임기는 3년이다. 협회 측은 1호 법인으로서 회계 투명성과 외부 감사 기능에 특히 신경을 썼다는 게 전한다.

    이사장 발언이 의미심장한 건 협회 출범이 업계 현실을 즉각 바꾸지는 못한다는 점을 본인이 직접 언급했다는 데 있다. 정보 교류와 자체 교육부터 시작해 결정적 전환점을 만들겠다는 로드맵을 제시한 셈이다.

    지능형영상기술 협회의 6대 사업 영역

    협회가 향후 3년간 집중할 사업을 정리하면 다음과 같다. 지능형영상기술 표준화는 회원사뿐 아니라 공공 발주처가 참고하는 기준이 될 가능성이 크다.

    사업 영역 주요 내용
    지능형영상기술 산업 진흥 및 기술교류 회원사 간 기술 공유, 공동 R&D, 전시회·컨퍼런스 참여
    전문인력 양성 및 교육 설치·운영·유지보수 인력 대상 자격과정, 현장 교육
    정책·제도 조사 연구 정보통신망법, 개인정보보호법 등 규제 모니터링 및 정책 제안
    지능형영상기술 표준화 및 품질·신뢰성 향상 장비·솔루션 표준 가이드라인, 품질 인증 체계 마련
    국내외 동향 조사 글로벌 지능형영상기술 시장·기술 트렌드 리포트 발간
    지능형영상기술 공공안전 분야 활용 및 확산 치안·재난·교통 등 공공부문 도입 사례 발굴, 시범 사업 제안

    표에서 보듯 6개 영역은 ‘산업 경쟁력'(진흥·교육·표준화)과 ‘대외 소통'(정책 연구·동향·공공안전)으로 나뉜다. 필자는 이 중에서도 공공안전 분야 확장이 향후 협회 위상을 가를 변수라고 본다. 정부 발주 사업에서 협회 의견을 반영받으려면 표준화 사업과 정책 연구가 동시에 뒷받침돼야 하기 때문이다.

    법인화가 가져오는 실무적 차이

    협의체가 사단법인이 되면서 달라지는 절차가 있다. 첫째, 협회 명의로 공공기관 입찰 참가가 가능해진다. 둘째, 정부 부처·지자체 대상 정책 건의 시 법적 대표성을 갖는다. 셋째, 회원사 분담금과 외부 후원금을 법인 회계로 투명하게 관리할 수 있다.

    다만 법인화는 비용도 수반한다. 설립 등록, 회계 감사, 세무 신고, 사무국 운영비 등 협의체 시절에는 없던 고정비가 매년 발생한다. 김성태 이사장이 “자체 교육부터” 시작하겠다고 한 배경에 이런 현실적 부담이 깔려 있다고 보는 게 자연스럽다.

    지능형영상기술 협회의 첫 1년은 외부 신뢰를 쌓는 시간이다. 회원사 확대와 재정 자립을 동시에 이뤄내야 차기 집행부로의 인계가 매끄러워진다. 이번 출범에 대한 상세 보도는 보안뉴스의 창립총회 보도에서 원문으로 확인할 수 있다.

    쟁점 정리

    • 법인화 1년 차의 성패는 회원사 권리·의무 구조와 회계 투명성에서 갈린다
    • 표준화 사업은 정부·공공기관이 원하는 기준을 미리 선점해야 실효성이 생긴다
    • 공공안전 분야 확장은 개인정보보호·인공지능 윤리 규제와 충돌할 가능성이 있어 협회 차원의 가이드라인 마련이 필수다
    • 초대 집행부 임기 3년 안에 표준화 가이드라인 1.0을 업계 합의안으로 도출해야 공공 발주처의 참고 기준으로 자리 잡는다

    지금 바로 해볼 것

    • 협회 사무국에 정관·사업 계획 공문을 요청해 회원 가입 절차와 분담금 규모를 확인한다
    • 표준화 가이드라인 초안에 우리 회사 기술·솔루션을 포함해 달라고 이사진에 건의한다
    • 협회가 추진할 교육 과정에 실무 강사로 자원해 인력 양성 네트워크에 진입한다
    • 공공안전 시범 사업 공고가 나오기 전에 레퍼런스 사례를 사전에 정리한다
    • 분기 1회 이상 협회 소식지를 구독해 정책 동향을 사내에 공유한다

    자주 묻는 질문

    한국지능형영상기술협회는 어떤 조직인가요?

    지능형영상기술 분야의 중소기업·전문가 협의체가 사단법인으로 전환된 법인이다. 기존 공동주택통신(CCTV)공사협의회를 해산·승계해 10월 1일 창립총회를 열고 공식 출범했다.

    협회 가입은 어떻게 하나요?

    협회의 정관에 정한 가입 요건을 충족한 업체는 이사회의 심의를 거쳐 회원으로 등록된다. 구체적인 절차와 분담금은 한국지능형영상기술협회 사무국에 별도 문의해야 한다.

    기존 공동주택통신공사협의회 회원사는 자동으로 협회 회원이 되나요?

    협의회가 해산·승계되는 형태로 전환됐기 때문에 기존 회원사는 신규 가입 절차를 간소화해 적용받게 된다. 다만 법인 정관에 따른 정회원·준회원 구분은 다시 적용된다.

    협회의 핵심 사업은 무엇인가요?

    산업 진흥, 전문인력 교육, 정책·제도 연구, 표준화, 국내외 동향 조사, 공공안전 활용 등 6대 영역에서 사업을 전개한다. 표준화와 공공안전 활용이 향후 가장 큰 무게를 가질 것으로 예상된다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 보안뉴스 — 한국지능형영상기술협회 창립총회 개최

  • 애플보안패치 1건 — CoreGraphics 결함 CVE-2026-86950, 구버전 iOS·macOS 표적 공격 우려

    애플보안패치 1건 — CoreGraphics 결함 CVE-2026-86950, 구버전 iOS·macOS 표적 공격 우려

    핵심 요약

    • Apple이 구버전 iOS, iPadOS, macOS를 대상으로 보안 업데이트를 배포했다.
    • 해당 취약점은 CVE-2026-86950로 분류되며 CoreGraphics 구성 요소에서 발생하는 out-of-bounds write(범위 밖 쓰기) 결함이다.
    • 악의적으로 제작된 파일을 처리할 때 임의 코드 실행(arbitrary code execution)으로 이어질 수 있다.

    Apple이 구버전 운영체제를 겨냥해 긴급 패치를 배포한 사건의 의미와, out-of-bounds write 결함이 표적 공격에 이용된 것으로 보고된 보안 위험성을 짚는다. 운영·보안 실무자 관점에서 패치 적용의 시급성과 악성 파일 처리 경로 점검의 필요성을 함께 다룬다.

    목차

    애플보안패치 한 줄짜리 공지가 운영·보안 실무자들 사이에서 빠르게 돌고 있다. Apple이 이번 애플보안패치로 구버전 iOS·iPadOS·macOS를 대상으로 CoreGraphics 구성 요소의 out-of-bounds write 결함을 수정한 보안 업데이트를 배포하면서, 해당 결함이 표적 공격에 실제로 악용됐을 가능성을 시사했기 때문이다.

    취약점은 CVE-2026-86950으로 분류됐다. 악의적으로 제작된 파일을 처리할 때 CoreGraphics 내부에서 메모리 범위를 넘어선 쓰기가 발생하고, 곧바로 임의 코드 실행으로 이어질 수 있다. Apple은 자사 보안 권고에서 “이 문제가 표적 공격에 악용됐을 가능성을 시사한다”고 명시했다. 자세한 내용은 The Hacker News의 관련 기사에서 확인할 수 있다.

    out-of-bounds write, 왜 위험한가

    CoreGraphics는 PDF, 이미지, 폰트 등 그래픽 자원을 디코딩·렌더링하는 공통 레이어다. 사용자 입력이 닿는 파일 포맷이 대부분 이 경로를 통과하기 때문에, 결함 하나가 광범위한 공격 표면이 된다.

    out-of-bounds write는 할당된 버퍼 밖 메모리 영역에 데이터를 써 넣는 오류다. 단순 크래시로 끝나지 않고, 공격자가 임의의 명령 흐름을 만들어 코드 실행까지 이어질 수 있다는 점에서 Apple이 위험 클래스 중 하나로 분류해온 결함이다. 이번 애플보안패치에서 필자가 가장 의미 있다고 본 지점은, 이 결함이 “파일 한 개”만으로 트리거된다는 사실이다. 메일 첨부, 메신저로 받은 이미지, 웹에서 자동 렌더링되는 PDF까지 — 사용자 행위 없이도 취약점이 노출될 수 있다.

    특히 Apple이 “표적 공격” 가능성을 언급한 점은 일반적인 제로데이와 결을 달리한다. 광범위한 캠페인이 아니라, 특정 조직이나 인물을 겨냥한 공격에 동원됐을 여지를 시사한다는 의미다. macOS를 업무 환경으로 쓰는 기업·연구기관 사용자라면 우선 점검 대상이다.

    애플보안패치, 영향 범위와 확인 한계

    이번 애플보안패치에서 Apple은 영향받는 운영체제로 구버전 iOS, iPadOS, macOS를 지목했다. 다만 이번 애플보안패치 공지에서 정확한 버전 범위와 패치 빌드 번호는 공개 자료만으로 확인되지 않는다. 운영팀이 가장 먼저 부딪히는 부분도 이 지점이다. 디바이스 인벤토리에서 어떤 빌드가 돌아가는지 모르면 패치 우선순위를 정할 수 없다.

    항목 확인된 사실 현 시점 한계
    취약점 ID CVE-2026-86950 —
    취약 구성 요소 CoreGraphics 영향 받는 함수 비공개
    결함 유형 out-of-bounds write 트리거 포맷 미공개
    악용 결과 임의 코드 실행 —
    악용 보고 표적 공격 가능성 시사 캠페인 정보 없음
    대상 OS 구버전 iOS·iPadOS·macOS 버전 범위 미확인
    패치 배포 Apple이 업데이트 공개 빌드 번호 미확인

    위 표는 공개 자료 기준 정리본이다. Apple이 후속 보안 권고로 빌드 번호와 영향 버전을 명시하면, 가장 빠르게 패치 적용 여부를 판가름할 수 있다.

    실무 적용 포인트

    실무 적용 포인트

    • MDM·인벤토리 도구에서 iOS·iPadOS·macOS 구버전 디바이스 비율을 즉시 집계한다. 빌드 번호별 분포가 보여야 패치 적용 순서를 정할 수 있다.
    • 사용자 메일과 메신저로 유입되는 PDF·이미지 자동 렌더링 경로를 점검한다. CoreGraphics는 PDF 미리보기, 썸네일, 첨부 미리보기 등 광범위하게 호출된다.
    • 샌드박스 환경에서만 첨부 파일을 미리보기 처리하는 정책이 있는지 확인한다. 정책이 없다면 격리 정책 도입을 검토 대상으로 올린다.
    • 외부에서 유입된 파일을 즉시 열지 못하도록 “다운로드 후 사용자 승인” 흐름을 우선 점검한다.
    • Apple이 빌드 번호를 공개하면 CVE-2026-86950 영향 버전 대조표를 사내 위키에 즉시 갱신한다.

    지금 바로 해볼 것

    지금 바로 해볼 것

    • 관리 콘솔에서 iOS 16 이하, macOS 12 이하 디바이스 수를 확인하고 목록을 추출한다.
    • Apple 보안 권고 페이지를 북마크하고 새 빌드 정보가 매일 올라오는지 확인한다.
    • 사용자 공지에 “출처 불명의 PDF·이미지를 열지 말 것”을 1줄로 덧붙인다.
    • MDM 강제 업데이트 정책을 점검해 OS 구버전 디바이스에 자동 패치가 적용되는지 확인한다.
    • EDR에서 CoreGraphics 호출 패턴을 모니터링하는 규칙이 있는지 검토한다.

    자주 묻는 질문

    자주 묻는 질문

    CVE-2026-86950는 어떤 결함인가?

    CoreGraphics에서 발생하는 out-of-bounds write 결함이다. 악성 파일을 처리할 때 메모리 범위 밖 쓰기가 일어나며, 임의 코드 실행으로 이어질 수 있다.

    표적 공격이 실제로 확인됐는가?

    이번 애플보안패치와 함께 발표된 자사 보안 권고에서 이 결함이 표적 공격에 악용됐을 가능성을 시사했다. 다만 구체적인 캠페인이나 배후 그룹 정보는 공개되지 않았다.

    왜 구버전 사용자만 영향을 받는가?

    Apple은 최신 운영체제에는 이미 별도 조치가 적용된 상태에서, 구버전에서만 결함이 남아 있었던 것으로 보인다. 지원 종료된 구버전 디바이스는 패치 자체를 받지 못할 가능성이 크다.

    패치 적용 전까지 임시 조치는?

    출처가 불분명한 PDF·이미지를 열지 말고, 메일·메신저의 자동 미리보기 기능을 가능한 끄는 것이 권장된다. 조직 단위로는 MDM으로 첨부 파일 처리 경로에 격리 정책을 검토해야 한다.

    이번 애플보안패치의 본질은 단순한 결함 한 건이 아니다. Apple이 “표적 공격 가능성”이라는 문구를 공개 권고에 실었다는 점에서, 적어도 이 결함은 특정 집단을 겨냥한 공격에 이미 동원됐을 여지를 남긴다. 운영 입장에서는 이번 애플보안패치를 계기로 디바이스 인벤토리 가시성을 확보해 두지 않으면, 다음번 결함에서도 같은 곤란을 겪게 된다. 최근 다른 플랫폼에서도 제로데이 보고가 잇따르는 상황이라, 이번 애플보안패치 운영 체계를 정비할 시점이다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Apple Patches CoreGraphics Flaw Possibly Exploited in Targeted Attacks