[태그:] PEEP 백도어

  • 가짜 채용 사기 30,000대 감염 — 컨테이저스 인터뷰 캠페인이 개발자를 노린 진짜 이유

    가짜 채용 사기 30,000대 감염 — 컨테이저스 인터뷰 캠페인이 개발자를 노린 진짜 이유

    핵심 요약

    • 합동 사이버보안 권고에 따르면 컨테이저스 인터뷰(Contagious Interview) 캠페인이 100개국 이상에서 최소 30,000대의 디바이스를 감염시킨 것으로 집계됐다.
    • 7,000개 이상의 암호화폐 지갑에서 자금 또는 계정 자격증명이 유출되어 약 1,071만 달러(USD 10.71M) 규모의 피해가 보고됨
    • 1차 표적으로는 웹 디자이너, 엔지니어, 암호화폐 전문가 등 개인 단위의 프리랜서·전문가군이 지목됨

    가짜 채용 인터뷰 양식으로 대표되는 북한발 표적형 위협이 개발자와 암호화폐 사용자에게 미치는 영향을 위협 인텔리전스 관점에서 정리하고, 실무자가 즉시 도입 가능한 탐지·대응 절차를 함께 제시

    목차

    가짜 채용 사기 형식의 ‘컨테이저스 인터뷰’ 캠페인이 3만 대의 노트북과 7,000개의 암호화폐 지갑을 한 번에 집어삼켰다. 합동 사이버보안 권고에서 그 피해 규모가 그대로 드러났다. 100개국 이상, 최소 1,071만 달러 규모다.

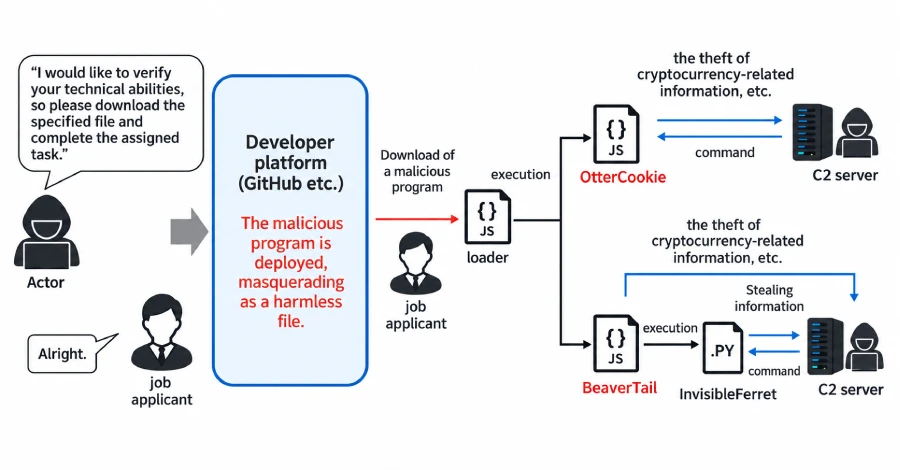
    2024년 중반부터 시작된 이 작전은 ‘WaterPlum’으로 분류됐다. 웹 디자이너, 블록체인 엔지니어, 프리랜서 개발자가 1차 표적이었고, 면접 단계에서 코딩 테스트를 핑계로 악성 npm 패키지를 설치하게 만들었다. 그 뒤 브라우저 확장 프로그램으로 위장한 PEEP 백도어가 시드 문구와 세션 쿠키를 빼돌렸다.

    필자가 이 사건에서 가장 의미 있다고 보는 건 가짜채용사기의 ‘산업화’다. 한 명만 감염돼도 지갑 시드, GitHub 토큰, 클라우드 키가 한 번에 빠져나간다. 개발자는 작은 조직의 외부 접점이기 때문이다.

    가짜채용사기의 표적, 왜 개발자였나

    공격자 입장에서 개발자는 금광이다. 메인 계정 권한, 빌드 파이프라인 접근, 사내 저장소 키를 쥐고 있을 가능성이 높다. 원격 면접이 늘면서 ‘화면 공유’, ‘테스트 명목 파일 다운로드’, ‘브라우저 확장 설치’ 같은 평소엔 의심할 만한 행위가 채용 맥락에선 자연스러워졌다.

    실제 침해 흐름은 이렇다. 가짜채용사기 메시지로 면접을 잡고, ‘기술 평가’ 저장소를 건네받는다. 의존성 중 하나가 PEEP 백도어다. 설치 즉시 메타마스크 시드, 깃허브 토큰, 클라우드 자격증명이 외부 C2로 송출된다.

    단계 행위 유출 정보
    1. 접근 링크드인·텔레그램으로 가짜채용사기 접촉 —
    2. 침투 코딩 테스트 저장소 전달, npm 패키지 설치 유도 실행 권한
    3. 수집 브라우저 확장 형태 PEEP 백도어 가동 세션 쿠키, 지갑 시드
    4. 탈취 자격증명 회전, 클라우드 키 유출 GitHub·AWS 토큰

    실무 적용 포인트

    실무 적용 포인트

    면접 도구와 자산이 같은 기기에 머무르는 순간 가짜채용사기의 1차 타깃이 된다. 두 가지를 분리하는 게 첫 번째 관문이다.

    • 면접용 단말기를 별도로 둔다. 회사 자산이나 메인 월렛이 있는 기기에서 코딩 테스트를 받지 않는다. 깨끗한 가상머신이나 폐기 가능한 계정에서만 진행한다.
    • 외부 저장소는 격리 환경에서 클론한다. npm install 전엔 정적 분석과 SBOM 점검을 거친다. 익숙한 패키지명이라도 변조 가능성이 있다.

    지금 바로 해볼 것

    • 면접용 깃허브 계정과 본업 계정을 분리하고, 면접이 끝나면 토큰을 전부 폐기한다.
    • 메인 암호화폐 지갑의 시드 문구를 오프라인 종이 백업으로 옮기고, 일상 거래용 핫 월렛과 분리 보관한다.
    • GitHub, AWS, Vercel 등 주요 계정에 하드웨어 보안키 기반 다중요인 인증을 걸고 30일 단위로 액세스 키를 회전한다.
    • 면접관이 ‘녹화’나 ‘화면 공유’를 요구하면 그 자리에서 의심을 갖고, 채용 담당자에게 별도 채널로 사실 여부를 확인한다.
    • npm 의존성 설치 시 npm audit과 --ignore-scripts 옵션을 기본값으로 사용한다.

    가짜채용사기는 끝이 없다

    가짜채용사기의 무서운 점은 ‘끝’이 없다는 거다. 시드 문구 한 번이 노출되면 공격자는 같은 시드에서 파생된 지갑 주소까지 추적한다. 메타마스크 확장 프로그램에 흘러든 시드는 트랜잭션 서명 키 그 자체이기 때문이다.

    필자가 보기에 이번 캠페인이 보여주는 진짜 시사점은 보안 책임의 경계가 개인 단말기로 옮겨왔다는 사실이다. 조직이 아무리 SSO와 EDR을 깔아도, 개발자 노트북 한 대에 시드 문구가 적힌 메모장이 있으면 통째로 뚫린다.

    자주 묻는 질문

    가짜채용사기는 어떤 채널로 접촉해 오나요?

    링크드인 DM과 텔레그램 메신저가 가장 흔하다. 최근엔 텔레그램 기반 ‘기술 평가’ DM이 급격히 늘었다. The Hacker News의 1차 보도도 이 채널 확장을 짚었다.

    면접 단계에서 의심 신호는 무엇인가요?

    코딩 테스트 저장소를 마지막 순간에 보내고, npm install 직후 결과를 요구하는 흐름이 대표적이다. 시급이 비정상적으로 높거나, 연락 채널을 텔레그램으로만 제한하는 경우도 위험 신호다.

    이미 npm 패키지를 설치했다면 어떻게 하나요?

    즉시 인터넷을 끊고, 메인 지갑 자금을 새 시드의 콜드 월렛으로 이동시킨다. 그다음 별도 기기에서 세션 쿠키를 무효화하고, 모든 클라우드 키를 재발급한다.

    하드웨어 월렛이면 안전한가요?

    시드 문구가 PC로 들어온 적 없다면 상대적으로 안전하다. 다만 PEEP 백도어 같은 브라우저 측 채널은 트랜잭션 서명 자체를 가로챌 수 있으므로, 서명 직전 금액과 수신 주소를 기기 디스플레이에서 반드시 확인해야 한다.

    가짜채용사기를 막는 채용 단계별 보안

    가짜채용사기를 차단하려면 채용 단계별로 보안 게이트를 명문화해야 한다. ‘면접 = 신뢰 구간’이라는 전제를 깨는 게 출발점이다.

    채용 단계 기존 개선안
    1차 컨택 이메일·메신저 자유 소통 회사 도메인 메일만 사용, 텔레그램 거부 정책
    기술 평가 후보자 개인 저장소 활용 사내 샌드박스에서만 평가, 저장소 화이트리스트
    최종 면접 화면 공유 자유 면접관 기기에서만 시연, 녹화 정책 사전 고지
    입사 후 SSO 발급 즉시 90일 권한 최소화, 정기 키 회전

    100개국 30,000대, 1,071만 달러. 가짜채용사기는 더 이상 ‘개인 조심’만으로 막을 수 있는 사안이 아니다. 채용 단계에 보안을 심고, 면접과 자산이 같은 기기에 머무르지 않도록 끊는 게 1차 방어선이다.

    기술 흐름을 더 깊게 들여다보고 싶다면 워터플럼 8개월 공격 흐름과 PEEP 백도어 작동 원리를 함께 읽어보길 권한다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Contagious Interview Campaign Compromises 30,000 Devices, Steals $10.71M in Crypto
  • PEEP 백도어 5가지 위험 — 브라우저 확장 프로그램으로 위장한 공격의 작동 원리

    PEEP 백도어 5가지 위험 — 브라우저 확장 프로그램으로 위장한 공격의 작동 원리

    핵심 요약

    • 보안 기업 소크레이더가 크롬과 엣지 확장 프로그램 형태를 위장한 공격 도구를 ‘PEEP’으로 명명하고 분석 결과를 공개했다.
    • PEEP은 사용자 계정 정보와 세션 쿠키를 탈취하는 데 그치지 않고, 감염 PC에서 명령을 실행하는 기능까지 갖추고 있다.
    • 해당 도구는 초기 침투용이 아니라, 이미 관리자 권한 또는 명령 실행 권한을 확보한 공격자가 시스템에 발판을 마련한 뒤 자리를 굳히기 위한 후속(Post-exploitation) 도구로 분류된다.

    analysis

    목차

    PEEP 백도어가 크롬과 엣지 확장 프로그램으로 둔갑해 사용자 모르게 브라우저를 장악하는 방식이 공개됐다. 보안 기업 소크레이더가 이 도구를 분석해 명명한 PEEP 백도어는 단순한 정보 탈취용 악성코드가 아니다. 이미 시스템 권한을 확보한 공격자가 브라우저를 발판으로 삼는 후속 도구라는 점에서 위협 수준이 다르다.

    필자가 이 사건에서 가장 의미 있다고 본 부분은 ‘설치 단계’다. 일반 사용자는 자기가 확장 프로그램을 설치했다는 사실조차 인지하지 못할 가능성이 높기 때문이다.

    1. PEEP 백도어의 정체 — 소크레이더가 명명한 도구, 무엇을 하는가

    소크레이더는 PEEP 백도어를 ‘이미 권한을 가진 공격자가 시스템에 더 깊이 뿌리내리기 위한 도구’로 분류했다. 초기 침투용 악성코드와 달리, PEEP 백도어는 한 번 관리자 권한이 확보된 PC에서 동작하며 브라우저를 감시·명령 실행 플랫폼으로 전환한다.

    크롬 웹스토어와 마이크로소프트 애드인 마켓을 완전히 우회한다는 점이 핵심이다. 공격자는 사용자의 PC에 직접 확장 파일을 내려받아 등록하며, 브라우저가 평소 표시하는 ‘이 확장을 추가하시겠습니까?’ 팝업도 뜨지 않는다.

    2. 무결성 값 위조 — 정상 설치처럼 보이게 만드는 기술

    크로미엄 기반 브라우저는 확장 설정 파일(preferences)의 변조 여부를 확인하기 위해 해시 기반 무결성 값을 저장한다. PEEP 백도어는 이 값을 정상 값으로 위조해 검사 단계 자체를 무력화한다. 결과적으로 브라우저는 ‘정상적인 방식으로 설치된 확장’으로 판단하고 아무 경고도 띄우지 않는다.

    이 패턴은 소크레이더 분석을 소개한 보안뉴스 원문에서 설명한 그대로다. 정상적인 템플릿 메커니즘을 역이용해 백도어를 심는 시도는 과거에도 반복됐다. Magento 환경의 StyleSmuggler 제로데이가 그 예다 — StyleSmuggler 제로데이 분석 기사처럼 정상 우회 경로를 악용해 백도어를 심는 공격은 웹·브라우저 영역에서 계속 진화하고 있다.

    3. PEEP 백도어가 빼가는 것 — 계정에서 PC 제어까지

    수집 가능한 정보의 범위가 넓다. 기본적으로 사용자가 로그인한 웹사이트의 세션 쿠키와 계정 정보가 대상이다. 여기서 더 나아가 감염 PC에서 임의 명령을 실행하는 기능까지 갖추고 있어, 사실상 브라우저가 원격 제어 콘솔로 변한다고 봐도 과언이 아니다.

    실무자 입장에서 눈에 띄는 건 ‘거주(persistence)’ 기능이다. 한 번 심어진 PEEP 백도어는 브라우저가 다시 시작돼도 살아남으며, 공격자에게 안정적인 진입 통로를 제공한다.

    4. 왜 초기 침투 도구가 아닌가 — 공격 단계상 위치의 의미

    PEEP 백도어는 처음 PC에 침투할 때 쓰는 1차 도구가 아니다. 피싱이나 취약점 공격으로 이미 관리자 권한을 잡은 공격자가 ‘다음 단계’로 활용하는 도구다. 즉, PEEP 백도어만 단독으로 발견됐다면 그 PC에는 이미 더 큰 문제가 있었다고 봐야 한다.

    다만 이 단계의 도구들이 정교해질수록, 기업 입장에서 평소 확장 프로그램 목록을 점검하는 일상의 중요성이 커진다. 초기 침투를 막지 못했더라도, PEEP 백도어와 같은 2차 도구를 빨리 발견하면 피해 확산을 줄일 수 있다.

    5. 쟁점 — 웹스토어 정책과 무결성 검증의 한계

    이 사건이 시사하는 구조적 문제는 두 가지다. 첫째, 공식 스토어를 우회한 확장은 사실상 검은 시장과 다크웹에서만 거래되며 일반 사용자가 사전에 알 방법이 없다. 둘째, 무결성 검증 체계 자체가 ‘정상 파일을 정상으로 보이게 만드는’ 공격을 구분하지 못한다.

    단순히 사용자 경각심만으로 해결되는 문제가 아니라는 점에서, 브라우저 벤더의 정책 재설계가 필요해 보인다. 확장 설치 시 단순 팝업을 넘어 파일 해시와 출처를 강제 검증하는 방식이 도입되지 않으면 PEEP 백도어와 유사한 공격은 계속 등장할 가능성이 높다.

    쟁점 정리

    • 공식 스토어 우회 설치는 사용자 인지 영역 밖에서 일어난다
    • 무결성 값 위조는 브라우저 보안 모델의 구조적 한계를 드러낸다
    • PEEP 백도어는 단독 도구가 아닌 ‘거주’ 단계 도구이므로 발견 시 더 큰 침투가 있었음을 전제해야 한다
    • 확장 프로그램 점검은 EDR 도입 기업에서도 형식적으로 끝나는 경우가 많다

    지금 바로 해볼 것

    • 크롬(chrome://extensions)과 엣지(edge://extensions)에 등록된 확장 목록을 지금 열어 출처가 불분명한 항목을 제거한다
    • 그룹 정책(GPO) 또는 관리 콘솔로 비공식 확장 설치를 차단하는 정책을 적용한다
    • EDR 솔루션에서 브라우저 프로세스(Chrome.exe, msedge.exe)의 자식 프로세스 실행을 모니터링하도록 룰을 점검한다
    • 관리자 권한 계정의 평소 사용을 줄이고 일상 업무는 표준 사용자 권한으로 전환한다
    • 주기적으로 브라우저 업데이트를 적용해 무결성 검증 체계 자체의 개선분을 받는다

    자주 묻는 질문

    PEEP 백도어는 일반 사용자도 감염될 수 있나요?

    단독으로는 어렵습니다. PEEP 백도어는 이미 관리자 권한을 가진 공격자가 심는 도구이므로, 별도의 1차 침투(피싱, 취약점 공격 등)가 먼저 일어났을 가능성이 높습니다.

    크롬 웹스토어에서 받은 확장도 안전한가요?

    웹스토어를 거친 확장은 비교적 검증을 받지만 100% 안전하지는 않습니다. 가능하면 출처가 명확한 제작사의 확장만 설치하고, 설치 후에도 권한을 주기적으로 확인하는 것이 좋습니다.

    어떤 증상이 나타나면 PEEP 백도어를 의심해야 하나요?

    특정 확장 프로그램이 종료해도 다시 나타나는 경우, 브라우저가 비정상적으로 느려지거나 알 수 없는 프로세스가 자식 프로세스를 생성하는 로그가 보인다면 PEEP 백도어 포함 2차 침투 단계를 의심해야 합니다.

    기업에서는 어떤 정책이 가장 효과적인가요?

    비공식 확장 설치를 차단하는 그룹 정책과 브라우저 프로세스의 이상 행위를 탐지하는 EDR 룰 조합이 가장 실효성이 높습니다. 단일 통제만으로는 우회 시도가 빠르기 때문입니다.