[카테고리:] 핫 테크 이슈

  • eSSD 주문 축소에 삼성·SK, 미국 고객사 공급 확대

    eSSD 주문 축소에 삼성·SK, 미국 고객사 공급 확대

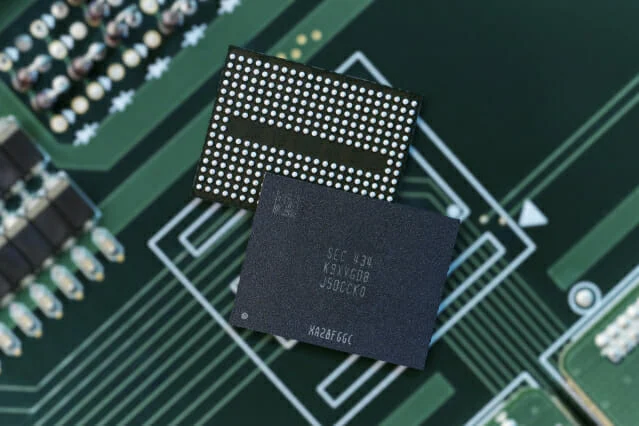
    2026년 11월 12일, 삼성전자와 SK하이닉스 등 메모리 기업들이 중국 고객사와 논의 중이던 기업용 SSD(eSSD) 물량 일부를 미국 고객사에 추가 배정하기로 한 것으로 파악됐다. 중국발 eSSD 주문 축소의 영향이 저장메모리 시장 전체로 확산되기보다 미국향 공급 비중 확대 형태로 나타날 수 있다.

    중국 AI 기업은 왜 eSSD 주문을 줄였나

    알리바바·바이두·텐센트 등 중국 주요 AI 기업들이 eSSD 주문 규모를 예상보다 줄이기로 했으며, 메모리 기업들도 이를 인지한 상황이다.

    주문 축소의 배경은 고성능 AI 반도체와 HBM에 대한 미국 수출 규제 강화로 해석된다. 미국 정부는 엔비디아·AMD 등 주요 기업의 고성능 AI 반도체가 중국으로 수출되는 것을 사실상 금지해 왔고, AI 반도체를 보조하는 HBM도 규제 대상이다.

    중국 기업들은 해외 법인을 통한 반입이나 제품 분해 같은 방법으로 규제 우회를 시도했으나, 우회 경로가 막히면서 투자 계획에 차질이 생기는 것으로 나타났다. 함께 탑재되는 메모리 필요량도 줄면서 계획했던 eSSD 구매 물량을 조정하게 된 것으로 보인다.

    삼성전자·SK하이닉스의 미국향 공급 방향

    삼성전자와 SK하이닉스가 중국 고객사에 배정할 예정이던 eSSD 일부를 미국 고객사에 추가로 배정하는 방향으로 공급 계획을 조정한 것으로 관측됐다. 줄어든 중국향 물량은 곧바로 미국 데이터센터 기업에 흡수될 예정이다.

    이미지를 처리하고 AI 모델을 학습하는 데이터센터의 데이터 처리량이 늘면서 고용량·고효율 eSSD 공급난이 이어지고 있다. eSSD는 주로 데이터센터에 탑재되는 낸드 기반 메모리 모듈이며, 데이터를 저장하는 보조기억장치다. 삼성전자의 QLC 9세대 V낸드 기술처럼 대용량 저장에 적합한 제품군이 이 공급난의 대응 대상이다.

    관련업계에 따르면, 중국향 eSSD 공급 계획 조정은 확인됐지만 물량은 미국 CSP(클라우드서비스제공자) 쪽으로 넘어갈 중이다. 중국 고객사의 구체적인 축소 물량과 비율, 두 메모리 기업이 추가로 배정할 정확한 물량과 고객명은 아직 공개되지 않았다.

    전체 SSD 수요 위축으로 해석하기 어려운 이유

    이번 eSSD 주문 축소가 전체 낸드·SSD 수요에 큰 영향을 미치지는 않을 것이라는 전언이 나왔다. 미국 등 글로벌 시장에서 낸드 공급난이 지속되고 있으며, 중국 수요 감소분을 미국 데이터센터가 흡수할 수 있는 구조다.

    미국 데이터센터용 메모리 수요는 여전히 견조해, 내년 및 내후년까지 공급 부족이 지속될 가능성이 높다. 따라서 이번 조정은 저장메모리 총수요가 줄어든 결과라기보다 수출 규제로 달라진 지역별 수요와 공급 물량을 메모리 기업이 재배정한 사건에 가깝다.

    자세한 보도 내용은 지디넷코리아의 원문 기사에서 확인할 수 있다.
    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 中, AI칩 수급난에 eSSD ‘주문 축소’…삼성·SK, 美 공급 비중 늘린다

    교차 확인한 자료:

  • AI 민원 폭주, 영국 공공기관 업무 압박하다

    AI 민원 폭주, 영국 공공기관 업무 압박하다

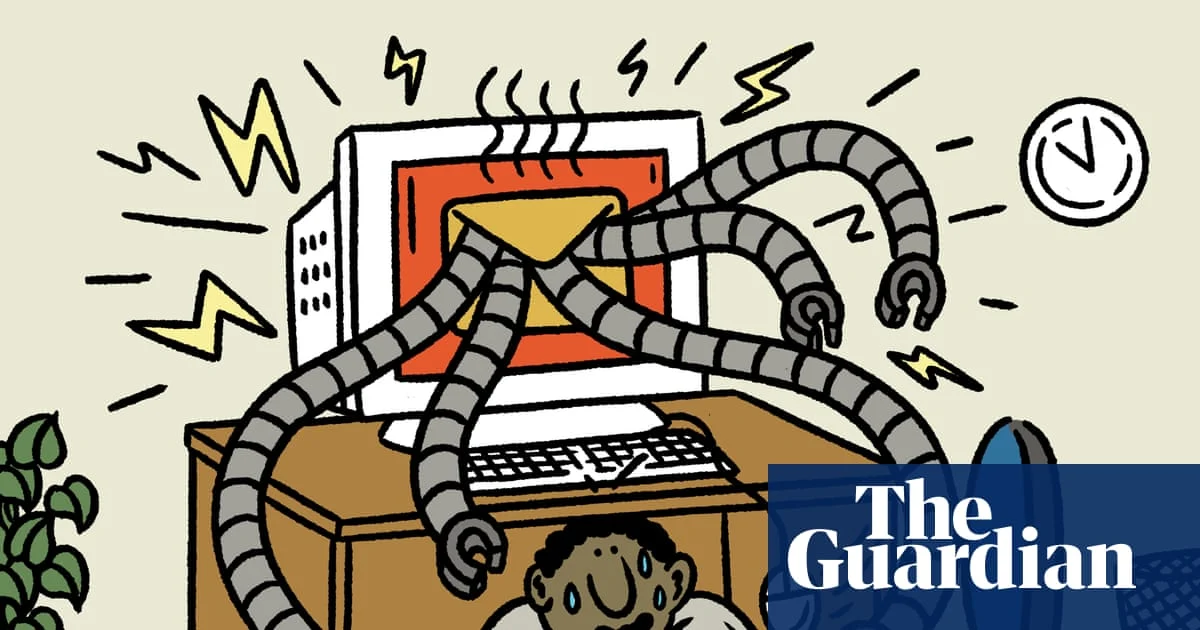
    영국의 기업, 지방자치단체, 법원, 학교와 공공기관은 AI로 생성된 민원, 서한, 법률 도전이 급증하면서 업무 부담이 커지고 있다. 노동당 의원의 사무실을 근무하는 홀리 윅킨스는 받는 이메일의 절반이 AI로 작성된 형태라고 말했다. 이러한 현상을 ‘AI 민원 폭주’라고 부르며, 문서 생성 속도와 처리 속도의 격차가 공공기관의 업무량 문제로 이어지고 있다.

    AI 민원 폭주가 늘린 업무량

    재작년까지만 해도 민원을 작성하거나 지방 계획 이의를 신청하려면 주제 조사, 서식 작성과 전문 지식이 필요했다. ChatGPT와 Claude, Copilot, Gemini 같은 생성형 AI를 쉽게 사용할 수 있게 되면서 일반인도 무료 법률 자문이나 행정을 상시 도구처럼 활용하기 시작했다. 만들어지는 문서는 몇 초면 충분하지만, 직원들은 이를 읽고 사실과 요구를 검증한 뒤 답변하는 데 긴 시간을 투입한다.

    영국 정보감독국인 Information Commissioner’s Office는 2025년 다수의 공공기관이 정보공개 요청을 더 많이 받았다고 밝혔다. AI가 작성한 요청은 매우 길고 반복적인 경향이 있으며, 무관한 의견과 잘못된 방향으로 향한 요구를 포함해 실제 요청 내용을 파악하기 어렵다고 설명했다. AI가 널리 쓰이기 전 지방자치단체가 받는 고충은 평균 약 2쪽이었지만, 현재는 대부분 10배 길어졌다고 Deborah Evans가 말했다. 현재 알고 있는 가장 긴 문서는 약 200쪽에 이른다.

    공공기관에서 집중되는 고충 유형

    지방자치단체로 들어오는 민원은 성인 사회돌봄, 쓰레기 수거 누락, 주차 통행 위반, 계획 신청 이의와 주차 티켓 이의제기처럼 다양하다. Enfield 의회 의원 Alessandro Georgiou은 주민들의 의회 결정에 대한 이의 신청이 늘면서 특히 주차 이의제기가 크게 증가했다고 말했다. 지방자치단체 변호사 조직 Lawyers in Local Government를 대표하는 Deborah Evans는 모든 산업에서 매우 유사한 문제가 나타나고 있다고 말했다.

    Berlin의 Hertie School 디지털 거버넌스 센터, Cooperative AI Foundation과 GovAI 연구자들은 AI 생성 요청으로 공공기관을 bombardment하는 현상을 ‘agentic flooding’이라고 불렀다. 급격히 늘어난 고충은 추가 예산이 제공되지 않는 지방자치단체의 기존 인력과 업무 시간을 소모한다.

    AI 법률 문서가 만드는 정확성 위험

    AI는 민원을 법률 주장처럼 처리하면서 법령과 판례를 제시할 수 있지만, 해당 기관의 관할 범위와 맞지 않는 판례를 적용하거나 사실을 지어내는 문제가 있다. 캐나다처럼 다른 지역의 판례가 근거로 제시될 수도 있다. 일부 기업 주인은 AI가 사용자를 지나치게 지지하고 검증해 법적 대응에 대한 과도한 확신을 줄 수 있다고 우려했다. 한 기술 스타트업 창업자는 해고된 전 직원이 고용심판에서 해고 처분을 다툼과 관련해 AI처럼 보이는 문서를 제출했다고 말했다.

    영국 정부 자료에 따르면 4월부터 6월까지 고용심판에서 시작된 단독 사건은 전년 동기 대비 28% 증가해 14,000건에 이르렀다. 같은 기간 종료된 사건 수는 감소해 6월 말 미결 단독 사건은 70,000건으로 집계됐다. 이미 긴 적체 상태인 가운데 해당 창업자는 심판 hearing까지/legal fee 약 £30,000을 사용할 것으로 예상했다. 다만 공개된 정보만으로는 모든 사건에서 AI가 법적 전략을 설계했는지는 확인할 수 없다.

    AI 요청을 처리할 때 확인되는 책임

    Information Commissioner’s Office는 AI가 작성한 것처럼 보이는 요청도 오류를 포함할 수 있지만 사람이 직접 처리하고 답변할 책임이 있다고 cautioned했다. 다만 모든 AI 요청을 동일하게 분류할 수 있는지, 어떤 요청이 자동 처리될 수 있는지와 같은 구체적인 기준은 원문에 제시되지 않았다.

    Information Commissioner’s Office는 AI가 작성한 것처럼 보이는 요청도 오류를 포함할 수 있지만 사람이 직접 처리하고 답변할 책임이 있다고 cautioned했다. 다만 모든 AI 요청을 동일하게 분류할 수 있는지, 어떤 요청이 자동 처리될 수 있는지와 같은 구체적인 기준은 원문에 제시되지 않았다. AI 민원 폭주는 법률 정확성과 답변 책임까지 처리 부담을 키운다.

    영국 공공기관이 AI로 만든 민원과 법률 대응 서신에 파묻히는 현상은 The Guardian의 AI clog 보도에서 확인할 수 있다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: The Guardian Tech — ‘AI clog’: UK public bodies battle onslaught of chatbot-generated complaints

  • 가짜 채용 면접으로 시작된 Binance 63억 달러 해킹

    가짜 채용 면접으로 시작된 Binance 63억 달러 해킹

    Binance에서 가짜 채용 면접으로 시작된 다단계 공격이 63억 달러 규모의 암호화폐 탈취로 이어졌다. 공격자는 엔지니어의 컴퓨터를 장악한 뒤 내부 AI 도구와 다른 엔지니어 노트북까지 제어해 지갑에 있는 암호화폐를 빼돌린 것으로 전해졌다.

    합법적인 구인 플랫폼에서 시작한 가짜 채용 면접

    Binance에 따르면 한 엔지니어는 합법적인 채용 플랫폼을 통해 연락을 받았으며, 가짜 회사 대표가 진행하는 채용 면접에 초대됐다. 공격자는 개인 사진이 포함된 소셜 미디어 계정을 공유하는 등 더 정교하고 기만적인 방법으로 신뢰를 구축했다.

    두 번째 면접에서 해당 엔지니어는 과제인 것처럼 꾸며진 악성코드를 다운로드하라는 지시를 받았다. Obfuscation techniques는 보안 탐지 회피를 적용한 기법으로, 탐지 엔진이 악성코드의 특징적인 형태를 알아보는 것을 어렵게 만드는 처리 방식이다. 이 과정은 외부 서비스 공격보다 사람의 신뢰와 소프트웨어 실행을 차례로 이용하는 social engineering의 전형적인 형태다.

    감염된 컴퓨터에서 다른 엔지니어 노트북으로

    악성코드가 실행된 뒤 공격자는 감염된 엔지니어의 컴퓨터와 장악된 내부 AI 도구를 함께 활용해 다른 두 엔지니어의 노트북 제어권을 얻었다. 내부 AI 도구가 관여한 경로는 내부 권한과 이미 신뢰된 도구를 공격에 재활용했다는 점이다. 구체적인 내부 권한 구조와 개별 공격자의 신원은 공개되지 않았다.

    공격자는 장악된 장치에서 암호화폐 지갑을 비우는 다음 단계를 실행했다. 따라서 외부 경계의 차단만으로 공격을 막기보다 내부 도구의 권한과 소프트웨어 실행 통제를 함께 관리해야 하는 문제가 드러났다.

    고객 인출 중단과 손실 회복

    해킹 이후 Binance는 전 세계 고객의 인출을 중단해 암호화폐를 플랫폼 밖으로 옮길 수 없게 했다. 고객과 파트너 및 암호화폐업계에 불편을 준 데 대해 사과하며, 복구를 위해 필요한 자금의 100% 이상을 별도로 확보했다고 밝혔다.

    Binance는 토요일 기준 영향받은 토큰 자산의 98%를 재충원했다고 밝혔다. 회사는 이에 더해 범죄기관과 협력해 영향을 받은 자산을 추적하고 동결하는 대응을 진행했다. 미국 범죄기관 가운데 FBI와 Secret Service가 탈취된 암호화폐를 추적하는 데 참여했다.

    북한 책임 주장과 북한 측 반박

    FBI와 Secret Service를 포함한 미국 범죄기관 및 여러 사이버 분석자들은 이번 해킹이 과거 사례처럼 북한이 조율한 공격의 징후를 보였다고 assessments했다. Binance는 이틀 뒤 공개한 글에서 FBI의 최신 정보에 따라 조선민주주의인민공화국이 이번 사건에 책임이 있다고 밝혔다.

    북한은 이 주장에 반박했다. 김여정은 혐의를 부인하며, 미국의 국가 이미지를 훼손하기 위한 또 다른 음흉한 시도라고 주장했다.

    현재 FBI 측의 책임 판단과 북한 측의 공식 부인은 서로 상반된 상태다. Binance는 이전 BBC 질의에 대해서는 북한 연관 여부에 답하지 않았으나 이후 FBI의 발표를 인용했다. FBI와 Secret Service의 협조가 자산 추적과 동결을 지원하고 있는 것과 공격 주체의 최종 법적 판단이 확정됐다는 것은 별개의 문제다.

    공격 이후 확정된 보안 조치

    Binance는 공격 이후 보안 위협을 탐지하는 AI 도구 투자를 확대하고, 외부 사이버 전문가를 투입해 사건 전체를 검토하기로 밝혔다. 회사는 보안 연구 기금 설립을 검토하고, 주요 AI 기업 및 보안 기업과 함께 집중 과제를 추진하겠다고 밝혔다. 앞서 다뤄진 Binance 해킹의 추가 침투 지점과 보안 쟁점도 참고할 수 있다.

    Binance는 FBI 및 Secret Service의 자산 추적과 동결이 계속되고 있으며, 보안 위협 탐지 AI 투자를 확대하고 외부 전문가를 투입해 전면 보안 검토를 진행할 예정이라고 밝혔다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: BBC Tech — Binance says fake job interviews used as part of $6.3bn crypto hack

  • 학교 AI 차단 정책에 구글이 검색까지 묶었다…독점 논쟁과 선택권 쟁점

    학교 AI 차단 정책에 구글이 검색까지 묶었다…독점 논쟁과 선택권 쟁점

    구글의 학교 AI 차단 정책은 미국 초중고교의 생성형 인공지능 이용을 관리자가 통제하도록 설계됐다. 그러나 생성형 인공지능을 허용하지 않은 학교에서는 학생 계정의 일반적인 구글 검색까지 비활성화될 수 있어, 교육기관의 선택권과 검색서비스 종속 문제가 함께 부상했다.

    학교 선택권은 넓혔지만 검색도 함께 막혔다

    구글은 전미 교육과 관련이 있는가?

    구글은 3일 현지 시각 공식 블로그를 통해 미국 유치원생부터 고등학생까지를 아우르는 K-12 학생 계정에서 학교 관리자가 명시적으로 허용하기 전까지 제미나이, 제미나이 노트북, 구글 클래스룸 내 제미나이와 구글 검색을 기본적으로 비활성화한다고 밝혔다. 제미나이는 구글의 인공지능 모델이고, 제미나이 노트북은 학습용 자료 분석 도구이며, 구글 클래스룸은 교사가 온라인으로 학생 과제 등을 관리하는 플랫폼이다.

    구글은 교실에서 인공지능을 통제하고 관리자가 접근 방식을 관리할 수 있도록 통제권을 제공해야 한다는 논리로 조처를 설명했다. 이 조처는 생성형 인공지능을 허용한 학교의 구글 클래스룸에서 제미나이 챗봇 기능을 기본적으로 활성화한 뒤 학교와 학부모의 반발을 받아 나온 것이다.

    학생들이 인공지능을 언제 어떻게 사용할지는 학교가 결정할 수 있어야 한다는 논리와 맞물린다. 뉴욕시는 능력 보호를 위해 초중학교 학생의 생성형 인공지능 사용을 1년간 제한했고, 로스앤젤레스 교육 당국도 학교 지급 기기를 통한 생성형 인공지능 사용을 1년간 금지했다. 구글이 학교와 교사, 정책 입안자의 의견을 들은 뒤 결정을 내렸다는 점도 배경으로 꼽힌다.

    AI 금지가 검색 차단으로 이어지는 기술적 이유

    학교 AI 차단의 핵심 문제는 구글 검색에 생성형 인공지능 기능이 깊이 통합돼 있다는 점이다. 현재 구글 검색에는 검색 결과를 요약하는 인공지능 오버뷰와 인공지능과 대화하며 정보를 찾는 인공지능 모드가 포함돼 있으며, 검색을 이용하려면 인공지능 기능을 받아들여야 한다.

    크리스 필립스 구글 교육사업 부사장은 “검색과 인공지능은 깊이 통합돼 있다”고 설명했다. 그는 학교가 인공지능 사용을 금지하면 학생들은 검색 서비스에 접근할 수 없다고 말했다. 즉, 학교가 제미나이를 차단하는 선택만으로 학생들의 일반 웹 탐색까지 제한될 수 있다는 의미다.

    구글은 자사 서비스를 개선해 인공지능 오버뷰와 인공지능 모드가 학생에게 정답을 바로 제시하기보다 문제를 단계적으로 풀도록 안내하는 학습 기능을 제공할 예정이라고 밝혔다. 그러나 구글 검색에 포함된 인공지능 기능을 별도로 제거할 수 없다는 방침은 유지했다.

    독점력과 교육 통제권의 충돌

    이 정책은 학교의 선택권을 키웠다는 논리와 AI를 사실상 강요한다는 비판 사이에서 두고 볼 만하다. 리나 칸 전 미국 연방거래위원회(FTC) 위원장은 자신의 엑스(X·옛 트위터)에 “구글은 검색시장에서의 독점적 지위를 이용해 학교들이 인공지능을 도입하도록 강요하고 있다”며 “규제받지 않는 독점 기업이 필수 서비스를 통제하도록 허용하는 것이 얼마나 위험한지 보여준다”고 지적했다*>.

    아동 권익 단체 페어플레이의 조시 골린 사무총장도 구글이 자사 인공지능 제품 사용을 학교에 밀어붙이려는 시도는 역효과를 낼 가능성이 크다고 말했다. 구글이 검색과 인공지능을 하나의 묶음으로 제공하면서 학교의 선택 범위도 함께 제한한다는 논리는 독점 규제의 관점에서 주목을 받는다.

    논란이 커지자 구글이 엑스를 통해 결정이 학교의 선택권을 확대하는 조치라고 해명한. 실제 통제권을 학교 관리자에게 넘겼다는 점과 검색서비스 이용 여부까지 학교의 선택에 묶었다는 점 사이에는 분명한 긴장이 존재한다. 한겨레의 관련 보도를 보면 이 조처가 교육계에 미칠 논쟁의 범위도 확인할 수 있다.

    학교가 새 도입 기준을 세워야 할 때

    학교 AI 정책을 다시 설계할 때는 생성형 인공지능 사용 여부와 검색서비스 이용 여부를 분리해서 검토할 필요가 있다. 학습 과정에서 허용할 도구, 교사 검토가 필요한 과제, 독립적 사고를 요구하는 활동의 범위를 구체적으로 정하지 않으면 관리자의 형식적 허용이나 차단으로 정책이 흐려질 수 있다.

    학교 지급 기기와 개인 기기 사이의 차이, 교실 수업과 과제 제출 단계의 차이, 학생의 연령과 인지 능력에 따른 위험도도 구분할 필요가 있다. 뉴욕시와 로스앤젤레스 교육 당국이 적용한 1년 제한은 일시적인 도입 원칙을 설정했다는 점에서 참고할 만하지만, 기간 이후의 재평가 절차까지 포함한 기준이 요구된다.

    서비스 제공 기업 역시 인공지능 기능과 기존 검색을 완전히 같은 묶음으로 취급하지 않아야 한다는 압박이 커질 가능성이 있다.구글이 학습에 적합한 탐색 기능을 개발하는 동안에도 학교가 비활성화할 수 있는 일반 검색 대안을 함께 검토하지 않으면, AI 제한이 학습 접근성 자체를 훼손할 수 있다.

    학교 AI 차단은 학생의 독립적 사고를 보호해야 한다는 요구와 학습에 필요한 정보 접근성을 함께 다뤄야 한다. 구글이 관리자에게 명시적인 통제권을 주는 방향은 의미가 있지만, 선택의 폭이 AI 사용 여부와 검색 이용 여부라는 두 층위에서 함께 제한되는 구조는 교육정책과 독점 규제 모두에서 추가적인 설명을 요구한다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 한겨레 — 구글, AI 거부 학교엔 검색도 차단…미국서 ‘AI 끼워팔기’ 논란

    교차 확인한 자료:

  • 슈퍼마켓 냉장·냉동 장비에 의심스러운 사이버 공격…사이버 취약점이 드러난 연결기기 위험

    슈퍼마켓 냉장·냉동 장비에 의심스러운 사이버 공격…사이버 취약점이 드러난 연결기기 위험

    유럽 여러 슈퍼마켓이 냉장고와 냉동고를 가리키는 의심스러운 사이버 공격에 노출되면서, 인터넷에 연결된 가전과 산업 장비의 보안 취약성이 대규모 논쟁의 중심에 섰다. 이번 사례를 계기로 가습기, 난방기, 세탁기처럼 일상에서 쓰이는 기기와 차량·에너지 기반시설이 같은 위험을 공유하는지 면밀한 질적 안전성 검토가 필요하다는 논의가 이루어지고 있다. 그러나 기기가 온라인에 연결된다는 사실만으로 곧바로 해킹이 가능한 것은 아니며, 대형 제조업체 역시 보안을 위해 상당한 노력을 기울여 왔다.

    냉동고 공격이 드러낸 연결기기 공격 표면

    온라인에 연결되는 스마트 기기는 원격 제어가 가능해 편리성과 운영 효율을 높이는 동시에 악성 행위자의 악용 대상이 될 수 있다. 보안 연구자들은 2015년 삼성 스마트 냉장고의 취약점을 이용해 인터넷 트래픽을 가로챌 수 있음을 시연했으며, 이는 가정용 가전에서도 실제 악용이 가능할 수 있음을 보여준 사례였다. 하지만 11월 유럽 슈퍼마켓을 겨냥한 공격에서 가전제품 자체가 공격 대상으로 확인됐다는 증거는 아직 확인되지 않았다.

    영국 국가사이버안보센터(NCSC)는 국제 파트너와 업계 collaborate 사전에 해당 사건을 파악하고 있지만, 영국 지역에 대한 영향은 인지하지 못한 상태였다. 연구자들은 영국 유통업체와 연결된 냉동 및 건물 제어 인터페이스 800개 이상이 공용 인터넷을 통해 접근 가능한 것으로 확인했다. 공개 접근이 곧바로 해킹 가능성을 의미하지는 않지만, 약한 비밀번호나 소프트웨어 취약점이 악용될 경우 공격 표면으로 남을 수 있다는 점은 경고할 만하다.

    설비 소유와 수리 책임의 경계

    이번 문제의 핵심은 장비의 보안 책임을 어디에 둘 것인지이다. SentinelOne 연구자 Tom Hegel은 수리만을 담당하는 조직이 아니라 해당 장비의 보안을 누가 소유하는지 소매업체가 명확히 밝혀야 한다고 말했다. 연결성이 편리성을 제공하는 동안 보안 역시 속도를 맞춰야 하며, 공격자가 정상적인 제어 기능을 장악하면 해동 같은 합법적 기능조차 방해 도구로 전환될 수 있다고 경고했다. 설정 변경은 컴퓨터 시스템의 중단을 넘어 실제 물리적 재고를 훼손할 수 있다는 평가도 나왔다.

    영국 내 유통업체는 앞서 발생한 사건에 대비해 사이버 복원력을 다루기 위해 정부가 주요 식품 유통업체들과 보안 회의를 진행한 바 있다. British Retail Consortium의 Helen Dickinson은 사이버 사고가 유통업체에게 중요한 우려 사항이며, 기업들이 NCSC와 함께 정보를 공유하고 방어를 강화하고 있다고 강조했다. 2025년 5월 M&S와 Co-op이 랜섬웨어 공격을 당한 뒤 일부 선반에 신선한 배송 물품이 부족해졌고, 고객들은 빈 선반을 두고 불만을 토로했다.

    가정 밖으로 번지는 인프라 위험

    가정 밖에서는 연결 기술이 산업기계와 차량을 원격 관리하는 데 활용되고 있으며, 발전소와 물 공급망의 장비 역시 이동통신 연결을 통해 모니터링된다. 보안 전문가 Ken Munro는 2015년 연구자들이 인터넷 연결 엔터테인먼트 시스템을 통해 Jeep을 원격 해킹한 시연을 언급하며, 해당 사례가 차량 보안 개선을 이끌었다고 말했다. 그는 영국의 유틸리티 기업의 연결 보안은 대체로 양호하지만 세계 표준은 서로 다르다고 평가했다.

    가장 우려스러운 곳은 오래되고 취약한 장비에 의존할 가능성이 있는 자금이 부족한 소규모 유틸리티 기업으로 지목됐다. Zscaler의 사이버 보안 전문가 Olivier Daloy는 적절한 보호가 없다면 자동차 제조에서 전력 및 교통 인프라까지 인터넷에 연결된 모든 공장과 장비가 유사한 위험에 직면할 수 있다고 말했다. 이는 가전제품의 불편이나 정보 유출을 넘어, 제어권 탈취가 물리적 피해로 이어질 가능성을 보여준다.

    보안 기준과 소비자별 대응

    영국 법은 2024년 4월부터 일부 소비자용 스마트 기기의 제조업체가 비밀번호와 보안 업데이트를 포함한 최소 사이버 보안 기준을 이행하도록 요구하고 있다. 전 NCSC 최고경영자 Ciaran Martin은 더 안전한 기기와 제품을 위해 빅테크에 요구할 일이 많다고 지적하면서, 소비자들이 기기를 업데이트하고 가능한 경우 다중 인증(MFA)을 활성화할 것을 권고했다. 다중 인증 활성화에는 몇 초밖에 걸리지 않지만 번거로움이 남아 있다는 그의 말은 보안 편의성이 실제 도입을 가로막는 현실적인 장벽을 보여준다.

    이번 사례를 계기로 연결기기 사이버 보안은 선택적 부가기능이 아니라 설계 단계의 필수 요건으로 다뤄질 필요가 있다. 제조업체는 최소 보안기준을 충족하는 데서 멈추지 않고 장비의 책임 구조와 업데이트 기간, 원격 제어 권한을 명확히 해야 한다. 소매업체는 냉동·건물 제어 인터페이스를 공용 인터넷에서 불필요하게 노출하지 않는지 점검하고, 소비자는 오래된 기기의 업데이트와 인증 설정을 생활 보안 습관으로 정착시켜야 한다. 원문 보도를 통해 공격의 기술적 범위와 책임 소재에 대한 추가 확인이 필요하다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: BBC Tech — If hackers can take control of a supermarket freezer, how vulnerable is other tech?

  • 하이브 개인정보 유출: 공격 표면과 계열사 보안 관리 해부

    하이브 개인정보 유출: 공격 표면과 계열사 보안 관리 해부

    하이브 개인정보 유출로 전·현직 임직원과 협력사 관계자의 개인정보가 노출된 사실이 드러났다. 주민등록번호와 카드번호뿐 아니라 여권번호와 의료정보까지 포함돼 정보보안 관리에 대한 우려가 커졌다.

    두 차례 공격, 확인된 접근 표면

    하이브는 사내 보안 점검 과정에서 전자결재시스템에 연동된 외부 업체의 문서 미리보기 솔루션을 통한 비정상적인 외부 접근을 발견했다. 추가 조사에서는 비용처리시스템에서도 유사한 방식의 접근이 확인됐다. 두 시스템에 보관된 일부 내부 문서와 개인정보가 유출된 것으로 파악됐다.

    개인정보 유출이 발생한 시기는 9월12일 오후 1시16분부터 이튿날 오전 11시14분까지, 10월3일 밤 10시41분부터 5일 오후 3시5분까지 두 차례다. 유출 항목에는 이름, 주민등록번호, 외국인등록번호, 여권번호, 계좌번호, 카드번호, 휴대전화 번호, 이메일 주소, 주소, 의료정보, 생년월일, IP, 사번과 소속 부서명 등이 포함됐다. 개인별 유출 항목은 서로 다르며 전체 피해 인원과 규모는 공개되지 않았다.

    공격에 사용된 구체적인 IP와 접근 경로는 공개되지 않았고, 하이브는 해당 IP와 경로를 차단했다. 한국인터넷진흥원과 개인정보보호위원회에 신고를 마쳤으며, 유출 대상자에게는 개별적으로 사실을 안내하고 있다고 설명했다. 하이브는 사내 시스템의 접근 제어와 보안 모니터링을 강화하고 원인 규명 및 보안 체계 개선을 통해 재발을 막겠다는 내용도 제시했다.

    피해자 구제와 정보 악용 현황

    하이브 개인정보 유출 사고와 관련해 현재까지 유출 정보의 악용을 의심할 만한 사례는 접수되지 않았다고 밝혔다. 피해를 입은 사람은 개인정보보호법에 따라 손해배상이나 법정손해배상을 청구할 수 있고, 개인정보 분쟁조정위원회에 분쟁조정을 신청할 수도 있다. 다만 전체 피해 인원과 규모가 추가로 공개되는지, 관계 기관의 조사에서 접근 방식과 책임 경위가 어떻게 규명되는지가 관건이다.

    이번 사고에서 확인된 외부 연결형 솔루션과 사내 업무시스템이 반복해서 공격 표면으로 지목된 점도 주목할 만하다. 외부 업체의 구성 요소를 사내 시스템이 어디까지 신뢰하고 연결했는지, 비용처리시스템의 유사한 접근이 동일한 원인과 관련됐는지가 검증 대상이다. 하이브 개인정보 유출은 외부 공격 차단에만 머물지 않고 연동 관리와 권한 통제, 이상 징후 감지 체계까지 함께 살펴야 하는 사례로 남는다.

    반복되는 계열사 사고와 남은 과제

    하이브 자회사 위버스컴퍼니는 9월 6일 위버스 이용자 42만 2584건의 개인정보 유출을 밝혔다. 유출 정보에는 내부 식별번호, 결제 수단, 구매·취소 금액과 구매·환불 일시가 포함됐다. 당시 회사는 외부 제보를 통해 보안 취약점을 확인하고 접근 통제를 강화했으며 관련 기관에 신고했다고 설명했다.

    계열사에서는 외부 해킹뿐 아니라 내부 직원의 무단 유출과 과거 개발 오류로 인한 노출도 발생했다. 2021년에는 시스템 개발 오류로 개인정보 137건이 타인에게 노출돼 개인정보보호위원회로부터 과태료 700만원과 시정명령 처분을 받았다. 외부 공격, 내부 유출, 개발 결함이 이어지면서 정보보호 관리체계 전체를 검증할 필요성이 커졌다.

    하이브 개인정보 유출의 최종 피해 규모는 아직 알 수 없다. 앞으로 유출 정보의 악용 사례와 피해 신고, 기관 조사 결과, 계열사 전반의 보안 개선 여부가 함께 공개될지 주목된다. 한겨레의 사고 보도 원문에서 확인 가능한 초기 경로와 조치 이후, 책임 경위와 재발 방지에 대한 검증이 이어질 것이다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 한겨레 — [단독] 하이브도 계좌∙여권∙카드·주민번호에 의료정보까지 털렸다

  • 바이낸스, 클래리티 법안 거래 보류 조항 적용 가능성 분석

    바이낸스, 클래리티 법안 거래 보류 조항 적용 가능성 분석

    신시아 루미스(Cynthia Lummis) 미국 상원의원은 바이낸스가 클래리티 법안(CLARITY Act)의 ‘적용 대상(covered person)’에 포함될 수 있다고 밝혔다. 이는 특정 디지털자산 거래를 일시 보류하는 조항에 관한 견해로, 바이낸스에 대한 조치가 확정됐다는 뜻은 아니다. 바이낸스가 가상자산 서비스 제공자에 해당한다는 해석이 적용 가능성의 근거로 제시됐다.

    ## 적용 대상이라는 범주와 실제 조치의 차이

    루미스 의원실이 공개한 상원 심의용 최종 문안의 제10305조는 ‘특정 가상자산 거래의 일시 보류’를 규정한다. 이 조항의 적용 대상에는 허가받은 결제용 스테이블코인 발행사, 미국 통화감독청(OCC)에 등록한 해외 결제용 스테이블코인 발행사, 디지털자산 서비스 제공자가 포함된다.

    문안은 바이낸스를 이름으로 지목하지 않았다. 따라서 루미스 의원의 발언은 법안이 정한 사업자 범주를 바이낸스에 대입한 해석에 해당한다. 이 조항은 모든 거래소에 동일한 방식으로 적용되는 단일 규제 지위를 정한 규정이 아니다. 이번의 ‘적용 대상’ 용어는 스테이블코인 보상 조항의 ‘적용 대상(covered party)’과 구별된다.

    ## 제10305조가 정한 보류 요건

    거래 보류는 모든 거래를 자동으로 중단시키는 조치가 아니다. 사업자가 해당 거래가 불법행위와 연관됐다고 합리적으로 믿어 보류하거나, 적격한 서면 요청을 받은 경우에 보류할 수 있다.

    적격한 서면 요청은 주 또는 연방 수사기관의 권한 있는 담당자가 발행해야 한다. 요청에는 대상 지갑·주소·계정·거래, 사업자에게 요구하는 조치, 기관 연락처가 포함돼야 한다. 보류 대상은 불법행위와 연계됐다고 합리적으로 의심되는 특정 지갑·주소·계정·거래로 한정된다.

    조치 내용에는 가상자산 거래의 실행·전환·출금을 늦추는 것이 포함될 수 있다. ‘일시 보류’는 사업자가 거래 실행이나 자산 전환, 출금을 일정 기간 늦추는 절차다. 기본 보류 기간은 최대 30일이며, 적격한 서면 요청이 있으면 150일 더 연장할 수 있다.

    ## 책임 보호에는 고객 통지와 기록 관리가 따라붙는다

    사업자가 선의로 보류 조치하고 해당 거래가 법 위반과 연관됐다고 합리적으로 믿었거나 적격한 서면 요청을 받은 경우, 연방·주 민사상 사적 청구에서 보호를 받을 수 있다. 이 보호를 받으려면 영향을 받은 고객에게 보류 사실을 알리기 위해 합리적으로 노력해야 하며, 서면 요청을 받은 경우가 아니라면 관련 수사기관이나 연방거래위원회(FTC)에 가능한 한 빨리 알려야 한다. 고객 통지가 수사를 방해할 수 있다고 판단하거나 수사기관이 요청하지 말라고 한 경우에는 예외가 적용될 수 있다.

    보류 조치에 따른 기록은 3년간 보관해야 하며, 수사기관이나 FTC가 요청하면 제출해야 한다. 문안은 이 조항이 기존 연방법이나 주법에 없는 자산 동결·압류·차단 의무를 새로 부과한다고 해석해서는 안 된다고 명시했다. 기존 법률에 따른 정부 기관 권한이나 적법한 명령의 효력도 제한하지 않는다.

    ## 상원 절차와 남은 실무 쟁점

    클래리티 법안은 가상자산 시장의 연방 규제 체계를 마련하기 위한 법안으로 하원을 통과했다. 미 상원은 한국시간 9월 16일 오전 3시19임 법안 심의 개시를 위한 토론 종결 표결에서 찬성 49표, 반대 50표로 통과시키지 못했다. 이 표결은 법안 자체의 최종 가부를 결정한 표결은 아니다.

    따라서 바이낸스에 적용 가능성이 언급됐다는 사실과 특정 거래가 실제로 보류될 수 있다는 법적 효과는 별개다. 향후 실제 조치 가능성을 판단하려면 제10305조의 사업자 범주에 해당하는지뿐 아니라, 적격한 서면 요청의 존재와 합리적인 불법행위 연관성 판단, 대상 거래의 범위가 확인돼야 한다. 참고로 이 해석은 토큰포스트의 관련 보도를 바탕으로 정리했다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: 토큰포스트 — 루미스, 바이낸스도 클래리티 법안 ‘적용 대상’ 될 수 있다고 봐

  • Binance 해킹, 추가 침투 지점 확인…63억 달러 사고의 보안 쟁점

    Binance 해킹, 추가 침투 지점 확인…63억 달러 사고의 보안 쟁점

    Binance 해킹으로 63억 달러 규모의 디지털 자산이 영향을 받아 역대 최대급 암호화폐 거래소 보안 사건으로 주목받고 있다. 거래사는 당초 엔지니어 노트북 침해가 출발점이라는 입장을 밝히지 않았지만, 추가 침투 지점이 확인됐다는 공개로 초기 설명만으로는 사고 경위를 설명하기 어려워졌다.

    63억 달러 피해, 동결 이후에도 추적은 계속돼야

    Binance은 영향받은 자산의 약 절반을 동결했다고 밝혔다. 그럼에도 공격자가 상당량의 도난 자산을 계속 보유하고 있으며, 회사는 모든 손실을 보상하겠다고 밝혔다. 이는 동결이 공격 확산을 막았는지, 출금 가능한 기반까지 차단됐는지를 의미하지 않으며, 자금이 어디로 이동했는지 추적하는 과정이 남아 있음을 보여준다.

    Tether와 Circle은 이번 사고에 대응해 합계 약 24억 달러 상당의 자산을 동결했다고 밝혔다. World Liberty Financial은 파트너들과 함께 도난 자산을 동결하는 데 협력했다고 밝혔다. Coinbase는 사고의 영향을 받지 않았으며 상황을 모니터링하고 있다고 밝혔다.

    노트북에서 출금 환경까지 이어진 복합 공격

    Binance 공동최고경영자 Richard Teng는 초기 조사가 침해된 엔지니어 노트북에서 공격이 시작됐다고 밝혔다. 해당 노트북을 통해 공격자는 서비스 컨테이너에 접근해 무단 출금 거래를 제출했다고 설명했다.

    그 공격은 한 엔지니어의 권한만 이용한 단순한 일회성 클릭이 아니었다. Teng는 여러 단계를 거친 복잡한 공격 과정이었다고 강조했으며, 현재까지 지갑 개인키 유출 증거는 발견되지 않았다고 밝혔다. Check Point의 Jayant Dave는 최근 Bitget 해킹과 유사한 점에 주목하며, 공격자가 볼트 키 자체가 아니라 이를 사용할 권한을 가진 시스템과 사람을 노릴 수 있다고 분석했다.

    이 구조는 개인키가 안전하다는 사실만으로 운영 환경이 안전하다고 볼 수 없다는 점을 드러낸다. 출금 요청을 생성하고 승인하며 실행하는 경로가 하나의 계정이나 비밀정보에 집중되어 있다면, 해당 권한을 장악한 공격자는 광범위한 손실을 일으킬 수 있다. 기업 내부의 침투 범위를 제한하려면 노트북 단말, 관리자 권한, 서비스 컨테이너와 출금 승인 체계가 하나의 공격 경로로 연결되지 않도록 검증해야 한다.

    TraderTraitor 연관성은 분석과 공식 입장이 갈린다

    Check Point와 TRM Labs는 이번 공격이 북한 연결 해킹 조직인 TraderTraitor의 활동과 연결된다고 분석했다. 보안 업체 Check Point는 이 조직이 업계에서 Lazarus Group으로도 알려져 있으며, 2025년 Bybit 해킹의 책임이 지목돼 온 조직이라고 설명했다. TRM Labs 역시 Bybit 해킹을 포함한 기존의 북한 연결 사건과 여러 요소가 닮았다고 보고했다.

    Chainalysis도 북한과 연계된 조직이 이번 해킹에 연루됐다고 높은 확신을 가지고 평가했다. 해당 업체의 글로벌 정책 책임자인 Ari Redbord는 Binance 해킹을 업계가 이전에 보지 못한 전환점으로 규정했다. 반면 Binance는 가해자가 누구인지 공식적으로 확정하지 않았으며, 법 집행기관과 협력해 범인을 확인하고 법의 심판을 받게 하겠다고 밝혔다.

    출금 중지와 사후 조사가 남긴 과제

    Binance는 보안 환경이 확인될 때까지 출금을 중지했다. 공동최고경영자 Yi He는 안전을 우선한다는 이유로 출금 중지를 결정했다고 설명했다. 출금 정지는 추가 피해를 막는 현재 가능한 방어선이지만, 침투 지점의 진정성 검증과 재발 방지 여부를 증명하는 과정으로 이어져야 한다.

    Binance는 조사가 끝나면 상세한 사후 조사를 공개할 계획을 밝혔다. 그사이에도 새로운 침투 지점이 발견됐다는 점을 밝힌 회사는 사실을 계속 수집하고 있으며, 발견되는 즉시 더 구체적인 내용을 공유하겠다고 설명했다. 거래소 보안 강화의 핵심은 출금 권한의 분산, 운영 환경의 연속적인 이상 징후 감지, 공격 이후 침투 경로의 재확인이다. 63억 달러 해킹은 개인키 노출보다 운영 권한과 실행 환경을 잇는 복합 경로가 얼마나 넓은 피해를 만들 수 있는지 보여주는 사건으로 남는다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: BBC Tech — Crypto giant Binance hit by $6.3bn hack suspected to be largest in history

  • GPU당 2,000달러 구상, 엔비디아 구독과 AI 에이전트 시장

    GPU당 2,000달러 구상, 엔비디아 구독과 AI 에이전트 시장

    엔비디아가 AI 에이전트를 구동하는 소프트웨어를 GPU당 연간 약 2,000달러에 제공하는 구상을 공개하면서, 엔비디아 구독의 새로운 방향성이 제시됐다. 젠슨 황 엔비디아 CEO는 2026년 10월 22일 독일 베를린에서 열린 GTC 행회에서 하드웨어 판매를 넘어 반복 매출을 확보하는 소프트웨어 라이선스 사업의 가능성을 언급했다.

    이 구상의 핵심은 AI 팩토리에서 에이전트를 실행하는 데 필요한 엔비디아 소프트웨어 전체의 운영 비용을 제시한 데 있다. 보안, 접근 권한 관리와 인프라 운영을 하나의 플랫폼에 묶는 전략으로, GPU 판매에 집중해 온 매출 구조를 구독형으로 확장하려는 시도다.

    2,000달러는 확정된 제품 가격이 아니다

    발표된 2,000달러는 확정된 판매 가격이라기보다 라이선스 모델을 설명하기 위해 제시된 예로 보인다. 엔비디아는 적용 시점과 구체적인 소프트웨어 구성, 라이선스 조건을 공개하지 않았다. 기존 제품과 어떻게 구분되는지도 아직 명확하지 않다.

    엔비디아의 기업용 AI 소프트웨어 플랫폼인 AI 엔터프라이즈는 GPU당 연간 4,500달러에 판매되고 있다. 새로 언급된 금액이 범위가 더 좁은 에이전트 전용 패키지인지, 별도의 라이선스 체계인지 확인되지 않아 기존 요금 인하로 해석하기 어렵다.

    반복 매출의 규모와 미확정된 전제

    구독이 본격적으로 도입될 경우 GPU 판매 주기와 무관한 반복 매출을 확보할 수 있다는 점은 엔비디아 구독의 주요 상업적 가치다. 유료 라이선스 대상 GPU가 500만대라면 연간 100억달러, 5년간 유지될 경우 누적 500억달러의 매출로 계산된다.

    다만 이 수치는 실제 매출 전망이 아니다. 엔비디아는 유료 라이선스 대상 GPU 수나 매출 전망을 공개하지 않았으며, 500만대와 5년이라는 조건을 가정한 가상의 시나리오로 이해해야 한다. 따라서 2,000달러라는 발표만으로 시장 규모를 확정하기는 어렵다.

    오픈셸과 센트리가 관리하는 에이전트 보안

    AI 에이전트는 외부 도구와 데이터에 접근하고 여러 작업을 자율적으로 수행할 수 있어, 기업 환경에서 대규모로 운영하려면 실행 범위와 권한을 통제할 수 있는 관리 체계가 필요하다. 엔비디아는 2026년 10월 21일 AI 에이전트의 실행 환경 격리와 접근 범위 제한을 지원하는 오픈셸 레퍼런스 아키텍처를 공개했다.

    오픈셸은 베라 루빈 컴퓨팅 인프라, 베라 CPU와 블루필드-4 데이터처리장치(DPU)를 기반으로 하며, 엔비디아 센트리(Sentry)를 통해 에이전트 활동을 감시한다. 센트리는 설정된 보안 경계를 넘으려는 에이전트를 격리할 수 있다. 모델 자체의 안전장치에 의존하지 않고 인프라 단계에서 통제 기능을 구현한다는 점이 핵심이다.

    외부 기업과의 연동도 시작됐다. 앤트로픽은 클로드 매니지드 에이전트에 오픈셸과 블루필드 하드웨어를 통합해 기업 에이전트의 접근 권한을 관리하는 사업을 추진하고 있으며, 세일즈포스는 슬랙에서 에이전트의 접근 요청을 검토하고 승인 또는 거부하는 관리 기능을 개발했다. 이러한 사례는 보안 관리 계층이 단순한 참조 구조를 넘어 실제 서비스에 적용될 수 있음을 보여준다. AI타임스의 관련 보도에서도 엔비디아의 구독 확장과 생태계 영향이 함께 주목됐다.

    하드웨어에서 풀스택으로, 락인 가능성은 남는다

    젠슨 황 엔비디아 CEO는 언젠가는 사람들이 엔비디아를 더 이상 칩 회사로 분류하지 않을 수도 있다고 말했다. 의료, 자동차, 통신과 생명과학 등 다양한 산업에 반도체뿐 아니라 소프트웨어와 시스템을 포함한 기술 스택을 제공하는 방향을 강조한 발언이다.

    기업이 보안과 관리 체계를 엔비디아 인프라에 구축할수록 다른 플랫폼으로 이전하는 데 필요한 비용과 부담이 커질 수 있다. 반복 매출과 높은 전환 비용은 엔비디아 구독의 장점이면서 동시에 생태계 락인을 가속할 위험으로 남는다. AI 에이전트 시장이 확대될수록 보안 계층의 가치도 커지지만, 도입 시점과 대상 GPU, 포함 소프트웨어, 라이선스 단위 및 조건, AI 엔터프라이즈와의 중복 여부가 명확해져야 실제 사업 계획을 평가할 수 있다.

    참고 원문

    이 기사는 다음 원문을 확인해 작성했습니다: AI타임스 — 엔비디아, GPU당 연간 2000달러 SW 구독제 구상…생태계 ‘락인’ 가속

  • 체리자동차, 가정용 휴머노이드 로봇 ‘모보’ 공개…자동차 기술의 일상화

    체리자동차, 가정용 휴머노이드 로봇 ‘모보’ 공개…자동차 기술의 일상화

    중국 최대 자동차 수출업체 체리자동차가 가정용 휴머노이드 로봇 ‘모보’를 처음 공개했다. 키 90센티미터의 모보는 복약 알림, 영어 교육, 가족 구성원 기억과 돌봄 업무를 수행하며, 자동차 제조 과정에서 축적한 인공지능과 대량생산 역량을 가정용 로봇에 적용하는 시험에 나섰다.

    복약 알림에서 장기 기억까지, 가정용 기능 공개

    아이모가는 모보가 할머니와 대화하며 복약 시간을 알려주고, 아이와 숨바꼭질을 하고 영어와 춤을 보여주는 등 돌봄과 육아 기능을 무대에서 표현했다. 3대가 함께 사는 가정에 로봇이 들어온 상황을 상황극으로 연출해 제품의 활용성을 구체화했다.

    모보는 사람의 얼굴을 구분하고 가족 구성원과 나눈 대화와 생활 정보를 기억해 다음 대화에 활용한다. 음성 명령에 작동하며 20개 이상의 언어를 지원하고, 어린이에게 영어를 가르치거나 동화를 읽어주며 노인에게 복약과 일정을 알린다. 외부로 전송되는 데이터는 기기 내부에서 비식별화와 보안 검사를 거치도록 설계됐다.

    복수 작업과 돌발 상황 대응을 겨냥한 ‘이중 두뇌’

    아이모가 수석부사장 샤펑은 모보가 최대 16개 작업을 병렬 처리하고 작업 중단 상황에 0.2초 이내로 대응할 수 있다고 밝혔다. 시연에서는 회의 알림과 순찰 업무를 수행하던 모보가 예상하지 못한 질문에 답한 뒤 기존 작업을 재개했다.

    아이모가 직원은 모보가 사람의 명령에 단순히 반응하는 데 그치지 않고 주변 환경을 인식해 여러 단계의 작업을 스스로 계획하도록 설계됐다고 설명했다. 장기 작업 계획과 돌발 상황에 대한 즉각적인 대응을 결합한 이중 두뇌 구조가 특징으로 제시됐다.

    자동차 공급망을 로봇 제조에 재활용

    체리차는 자동차와 로봇이 카메라·센서 기반 환경 인식, 인공지능 경로 판단, 음성인식 기술을 공유할 수 있다는 점에 주목했다. 자동차 부품의 공동 구매와 생산 표준화로 제조원가를 낮추고 대량생산 체계를 갖추는 전략을 추진한다.

    로봇 설계 단계부터 자동차 부품과의 공용화를 검토하고, 제품군 사이에서도 부품 규격을 표준화해 공동 구매 규모를 키운다. 장귀이빙 체리차 부사장 겸 아이모가 사장은 대량생산과 수익성 있는 운영을 위해 자동차 제조업의 원가 관리 원칙을 적용해야 한다고 말했다. 기술 조직도 플랫폼 연구와 실제 사용 환경 검증을 나눠 산업화 체계로 개편하고 있다.

    글로벌 사업화 앞에는 가격과 인도 일정 남아

    아이모가의 글로벌 누적 로봇 판매량은 3천대를 넘어섰고, 제품과 서비스는 세계 60개 이상의 국가와 지역에 진출해 100개 이상 분야에 활용되고 있다. 우후시에서 글로벌 로봇 임대 브랜드 시범사업에 들어간 뒤 해외으로 확대할 계획이다.

    모보는 사람과 장애물을 인식해 경로를 조정하고, 사람이 다가오면 속도를 줄이거나 길을 양보한다. 다만 정식 판매가격과 구체적인 인도 일정은 아직 공개되지 않았다. 가정에서 기억과 감정적인 교류를 요구하는 서비스가 실제 삶에 정착할지는 가격, 안전성, 데이터 관리와 함께 검증될 과제로 남았다.

    한국경제의 현장 보도를 통해 체리자동차의 로봇사업 전환과 모보의 초기 기능을 확인할 수 있다.