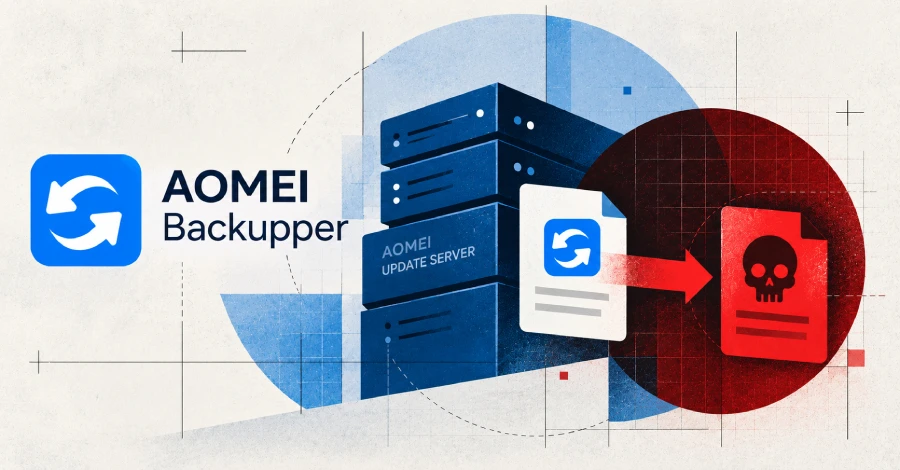
공격자들이 AOMEI Backupper의 공식 업데이트 서버를 장시간 장악한 것은 아니다. 2026년 5월부터 7월까지 몇 분간 서버의 파일을 바꿔, 해당 시간에 업데이트를 확인한 Windows 백업 프로그램이 악성 패키지를 다운로드하고 실행하도록 만들었다. Google Threat Intelligence Group(GTIG), Mandiant, ManageEngine’s Threat Analysis Lab의 분석에 따르면 AOMEI는 서버 문제를 수정했지만, 이미 공격받은 장비에 설치된 백도어를 제거하는 것은 보장하지 않는다. 이 사건은 업데이트 서버 변조가 짧은 침투의 공격 창을 만들고, 서명한 파일만으로 신뢰할 수 없는 소프트웨어 공급망의 구조적 문제를 드러냈다.
정상 업데이트 경로를 악성 전달 채널로 바꾸다
AOMEI Backupper는 백그라운드 서비스가 HTTPS를 통해 AOMEI 서버에 접근해 업데이트와 안내 창을 확인한다. 이 과정은 down_html.ini와 Notifycfg.ini라는 두 파일에 의해 이어진다. down_html.ini는 다운로드할 업데이트 패키지와 검증용 체크섬을 지정하고, Notifycfg.ini는 안내 서비스가 무엇을 표시하고 실행할지 정한다.
문제는 두 파일이 암호학적으로 검증되지 않았다는 점이다. 체크섬은 다운로드 패키지가 정품임을 증명해야 하지만, 공격자가 변경할 수 있는 서명되지 않은 동일한 파일 안에 들어 있었다. 따라서 체크섬이 존재하더라도 업데이트 서버와 메타데이터를 신뢰할 수 있다는 보장이 되지 않았다. 분석 결과, AOMEI Backupper의 취약점이나 별도의 사용자 조작은 이용되지 않았다. 공격자는 서버의 두 텍스트 파일을 몇 분 동안 바꾸는 것만으로 정상 업데이트 절차를 악성 패키지 실행으로 전환했다. 해당 시간에 업데이트를 확인한 프로그램은 패키지를 자신의 폴더로 받은 뒤 알림 설정에 따라 실행했다. 실행 과정은 AOMEI 프로세스의 권한을 따랐다.
5분에서 10분 사이에 발각된 세 번의 공격
GTIG와 Mandiant는 공격자가 서버를 변조한 세 구간을 확인했다. 5월 28일 05:40~05:50 UTC에는 10분간, 7월 16일 08:33~08:39 UTC에는 6분간, 7월 20일 10:35~10:40 UTC에는 5분간 파일이 변경됐다. 변조 구간 안에 업데이트를 조회한 복사본만 영향을 받았고, 그 전후에 조회한 복사본은 정상 파일을 받은 것으로 확인됐다. 이런 특성 때문에 시점 기반의 자동 분석과 파일 스캔을 회피할 수 있다는 분석이 나온다.
공격 대상은 특정 국가나 조직만을 골라서 수행된 것으로 보이지 않는다. GTIG는 그 시각에 업데이트를 조회한 시스템이 우연히 대상이 되는 opportunistic targeting을 묘사했다.자체 텔레메트리로 확인된 피해 조직은 IT 서비스, 통신, 고등교육 분야의 11개국에 걸쳐 있었다. 공개된 국가는 호주, 브라질, 인도, 파키스탄, 포르투갈, 싱가포르, 남아공, 스페인, 스위스, 튀르키예, 미국이다. 전체 피해 규모는 공개되지 않았지만, 실제 수는 확인된 것보다 많을 가능성이 제시됐다. 보고서에는 Backupper의 전체 영향 버전이 명시되지 않았으며, ManageEngine의 Threat Analysis Lab가 분석한 버전은 8.3.0이었다.
Radmin을 활용한 다단계 원격 제어
악성 패키지를 받은 장비에서는 GTIG가 CROSSROAD로 부르는 다운로드 도구가 로컬 Radmin 폴더에 파일을 풀었다. 이후 3시간마다 실행되는 예약 작업을 만들고 자신의 파일은 디스크에서 삭제했다. 번들에는 정품·서명된 Radmin이 포함됐지만, ManageEngine의 분석 장비에서는 활성화되지 않은 상태였다. 리스너나 설정, 새 계정이 만들어지지 않았고, 실제 원격 제어는 별도의 임플란트가 담당했다.
예약 작업이 정품 Radmin 프로그램을 실행하면 같은 위치의 공격자 제작 DLL을 로드하고, 그 DLL이 SHINYROAD 임플란트를 실행한다. SHINYROAD는 원격 셸을 제공하고 명령에 따라 추가 코드를 받아 실행할 수 있다. 통신 대상은 백업 주소가 없는 단일 하드코딩 주소로 확인됐으며, 그 주소를 차단하면 공격자의 제어 통신을 끊을 수 있다. 다만 이 주소 차단이 WebDAV를 통한 인증 정보 유출까지 자동으로 해결한다는 의미는 아니다.
CROSSROAD는 모든 장비에서 동일하게 실행된 것은 아니다. 중국 지역에 있으면 실행을 중단하고, ManageEngine는 특정 보안 에이전트가 설치된 장비에서도 중단하는 점을 확인했다. 조건을 통과한 일부 장비에서는 SHINYROAD 위에 오픈소스 Adaptix C2가 추가 배포됐으며, Nitro PDF 소프트웨어로 위장했다. AOMEI는 같은 업데이트 흐름을 사용하는 원격 데스크톱 도구 AnyViewer를 관련 대상으로 언급했지만, 공개된 탐지 사례는 Backupper를 중심으로 이뤄졌다. GTIG는 공격 그룹을 UNC7017로 추적하며 국가나 알려진 공격자 소속은 공개하지 않았다.
코드 실행 없이 NetNTLMv2를 노출한 경로
7월 20일 변조에는 별도의 프로그램을 실행하지 않아도 되는 방식도 포함됐다. 알림 설정이 공격자 서버의 WebDAV 파일을 가리키는 보이지 않는 1픽셀 창을 열도록 바뀌었다. WebDAV는 원격 파일을 로컬 디스크처럼 접근하는 방식이며, 해당 창을 렌더링하는 과정에서 Windows가 로그인 사용자의 NetNTLMv2 인증 응답을 공격자 주소로 보낼 수 있다. 이 응답은 오프라인 크래킹이나 재사용이 시도될 수 있는 인증 토큰이다. 사용자에게 보이는 흔적이 거의 없고 별도 코드 실행이 없기 때문에, 백도어를 차단한 장비에서도 이미 정보가 노출됐을 가능성이 남는다.
업데이트 무결성 검증의 빈틈
이 공격의 핵심은 서버가 몇 분간만 변조됐다는 점만은 아니다. 공격자가 업데이트 메타데이터를 바꿀 수 있었고, 클라이언트가 그 메타데이터를 암호학적으로 검증하지 못한 상태에서 정상 업데이트 흐름을 그대로 따라갔다. AOMEI 백업 소프트웨어를 설치해 실행 중인 조직은 업데이트 조회 시점, Radmin 설치, 3시간 간격 예약 작업, SHINYROAD 통신, WebDAV 접근과 비정상 NetNTLMv2 트래픽를 함께 살펴봐야 한다. AOMEI의 서버 복구 보고는 공급 측 문제를 완화하는 사실과 장비 내부에 남아 있는 악성 지속 메커니즘을 제거한다는 것을 의미하지 않는다. 공식 업데이트 신뢰 모델에 서명 검증과 독립적인 무결성 기준이 마련되지 않으면, 짧은 업데이트 서버 변조만으로 신뢰된 소프트웨어 배포 경로가 원격 제어와 인증 정보 유출 경로로 바뀌는 효과가 다시 생긴다.
참고 원문
이 기사는 다음 원문을 확인해 작성했습니다: The Hacker News — Attackers Tampered with AOMEI Backupper’s Update Servers for Minutes to Deliver a Backdoor