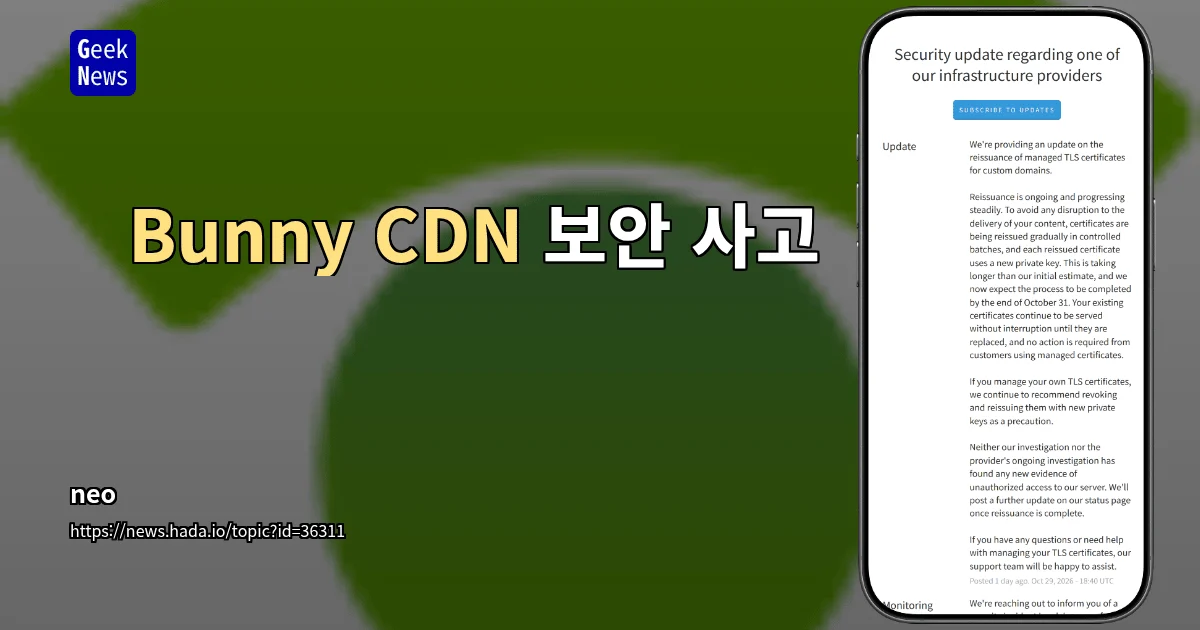
bunny.net은 인프라 공급업체에서 발생한 서드파티 서버 관리 소프트웨어 무단 접근에 대응해 아르메니아 소재 CDN 노드를 격리하고, 노출 가능성에 대비한 TLS 인증서 재발급을 순차적으로 진행했다. 이번 CDN 보안 사고에서는 경고 뒤 20분 이내에 해당 서버로 향하는 트래픽 라우팅을 중단했으며, 서버 데이터 삭제와 접근 권한 철회까지 이어졌다. 양측 조사에서 bunny.net 서버나 데이터에 대한 무단 접근 증거는 나오지 않았지만, 사고가 발생하지 않았다는 결론으로 단정하기 어려운 상태다.
공급망 경계에서 드러난 공격 표면
무단 접근 사실을 알린 곳은 bunny.net의 인프라 공급업체 한 곳이며, 최초 공지 기준 전주에 서드파티 서버 관리 소프트웨어 관련 접근 경고가 전달됐다. 문제가 발생한 서버에서는 아르메니아 소재 CDN 노드 하나가 운영되고 있었다. bunny.net 엔지니어링팀은 경고를 받은 뒤 20분 이내에 트래픽 라우팅을 중단했고, 서버 데이터를 안전하게 삭제한 뒤 다른 시스템에 대한 접근 권한도 철회했다.
CDN 보안 사고의 영향 범위는 서버에 저장된 자산에 따라 달라진다. 해당 노드에 접근이 있었다면 일시적으로 캐시된 CDN 콘텐츠, Pull Zone 설정, 서버에 보관된 TLS 인증서가 노출됐을 수 있다. 다른 고객 데이터와 bunny.net 계정 데이터는 해당 서버에 저장돼 있지 않았고 내부 시스템도 영향을 받지 않은 것으로 확인됐다. bunny.net은 공급업체와 함께 인프라를 면밀히 모니터링하며 조사를 이어가고 있다.
인증서 교체와 고객별 대응 차이
preventative bunny.net은 플랫폼 도메인 b-cdn.net과 bunny.run의 모든 TLS 인증서를 폐기하고 재발급했다. 사용자 지정 도메인의 관리형 인증서도 교체 작업 중이며, 콘텐츠 전송 중단을 막기 위해 통제된 배치 단위로 점진적으로 처리한다. 새 인증서에는 새 개인 키가 적용되고, 교체 전까지 기존 인증서는 중단 없이 제공된다.
작업 일정은 당초 24시간 이내 완료로 예고됐지만, 최신 업데이트에서는 초기 예상보다 시간이 걸려 10월 31일 말까지 마무리될 것으로 제시됐다. 관리형 인증서를 이용하는 고객은 별도 조치가 필요하지 않다. 반대로 TLS 인증서를 직접 관리하는 고객은 예방 차원에서 기존 인증서를 폐기하고 새 개인 키로 재발급할 것을 권고받고 있다.
접근 가능성에 대비한 공급망 보안
이번 대응에서 핵심은 CDN 노드 하나를 단절한 데 그치지 않고, 인증서와 권한이라는 인접 자산까지 회수한 점이다. 조사 결과에 증거가 없다는 사실은 확정적인 침해 부인을 의미하지 않으며, 공급망에서 관리 소프트웨어가 침해되면 저장된 설정과 암호자격 증명이 함께 공격 표면에 놓일 수 있다는 점에 주목할 필요가 있다.
상태 페이지에는 인증서 재발급이 완료될 때 추가 업데이트가 게시될 예정이며, 고객에게 영향을 미치는 새로운 사실이 확인되면 이메일로도 알릴 계획이다. bunny.net 보안 사고를 확인한 운영자는 자체 TLS 인증서 관리 방식을 먼저 점검하고, 직접 관리하는 인증서가 있다면 예전 키를 재사용하지 않은 새 인증서로 교체할 필요가 있다. 사건의 전체 흐름은 Bunny CDN 보안 사고 보도에서 확인할 수 있다.
참고 원문
이 기사는 다음 원문을 확인해 작성했습니다: geeknews — Bunny CDN 보안 사고