핵심 요약
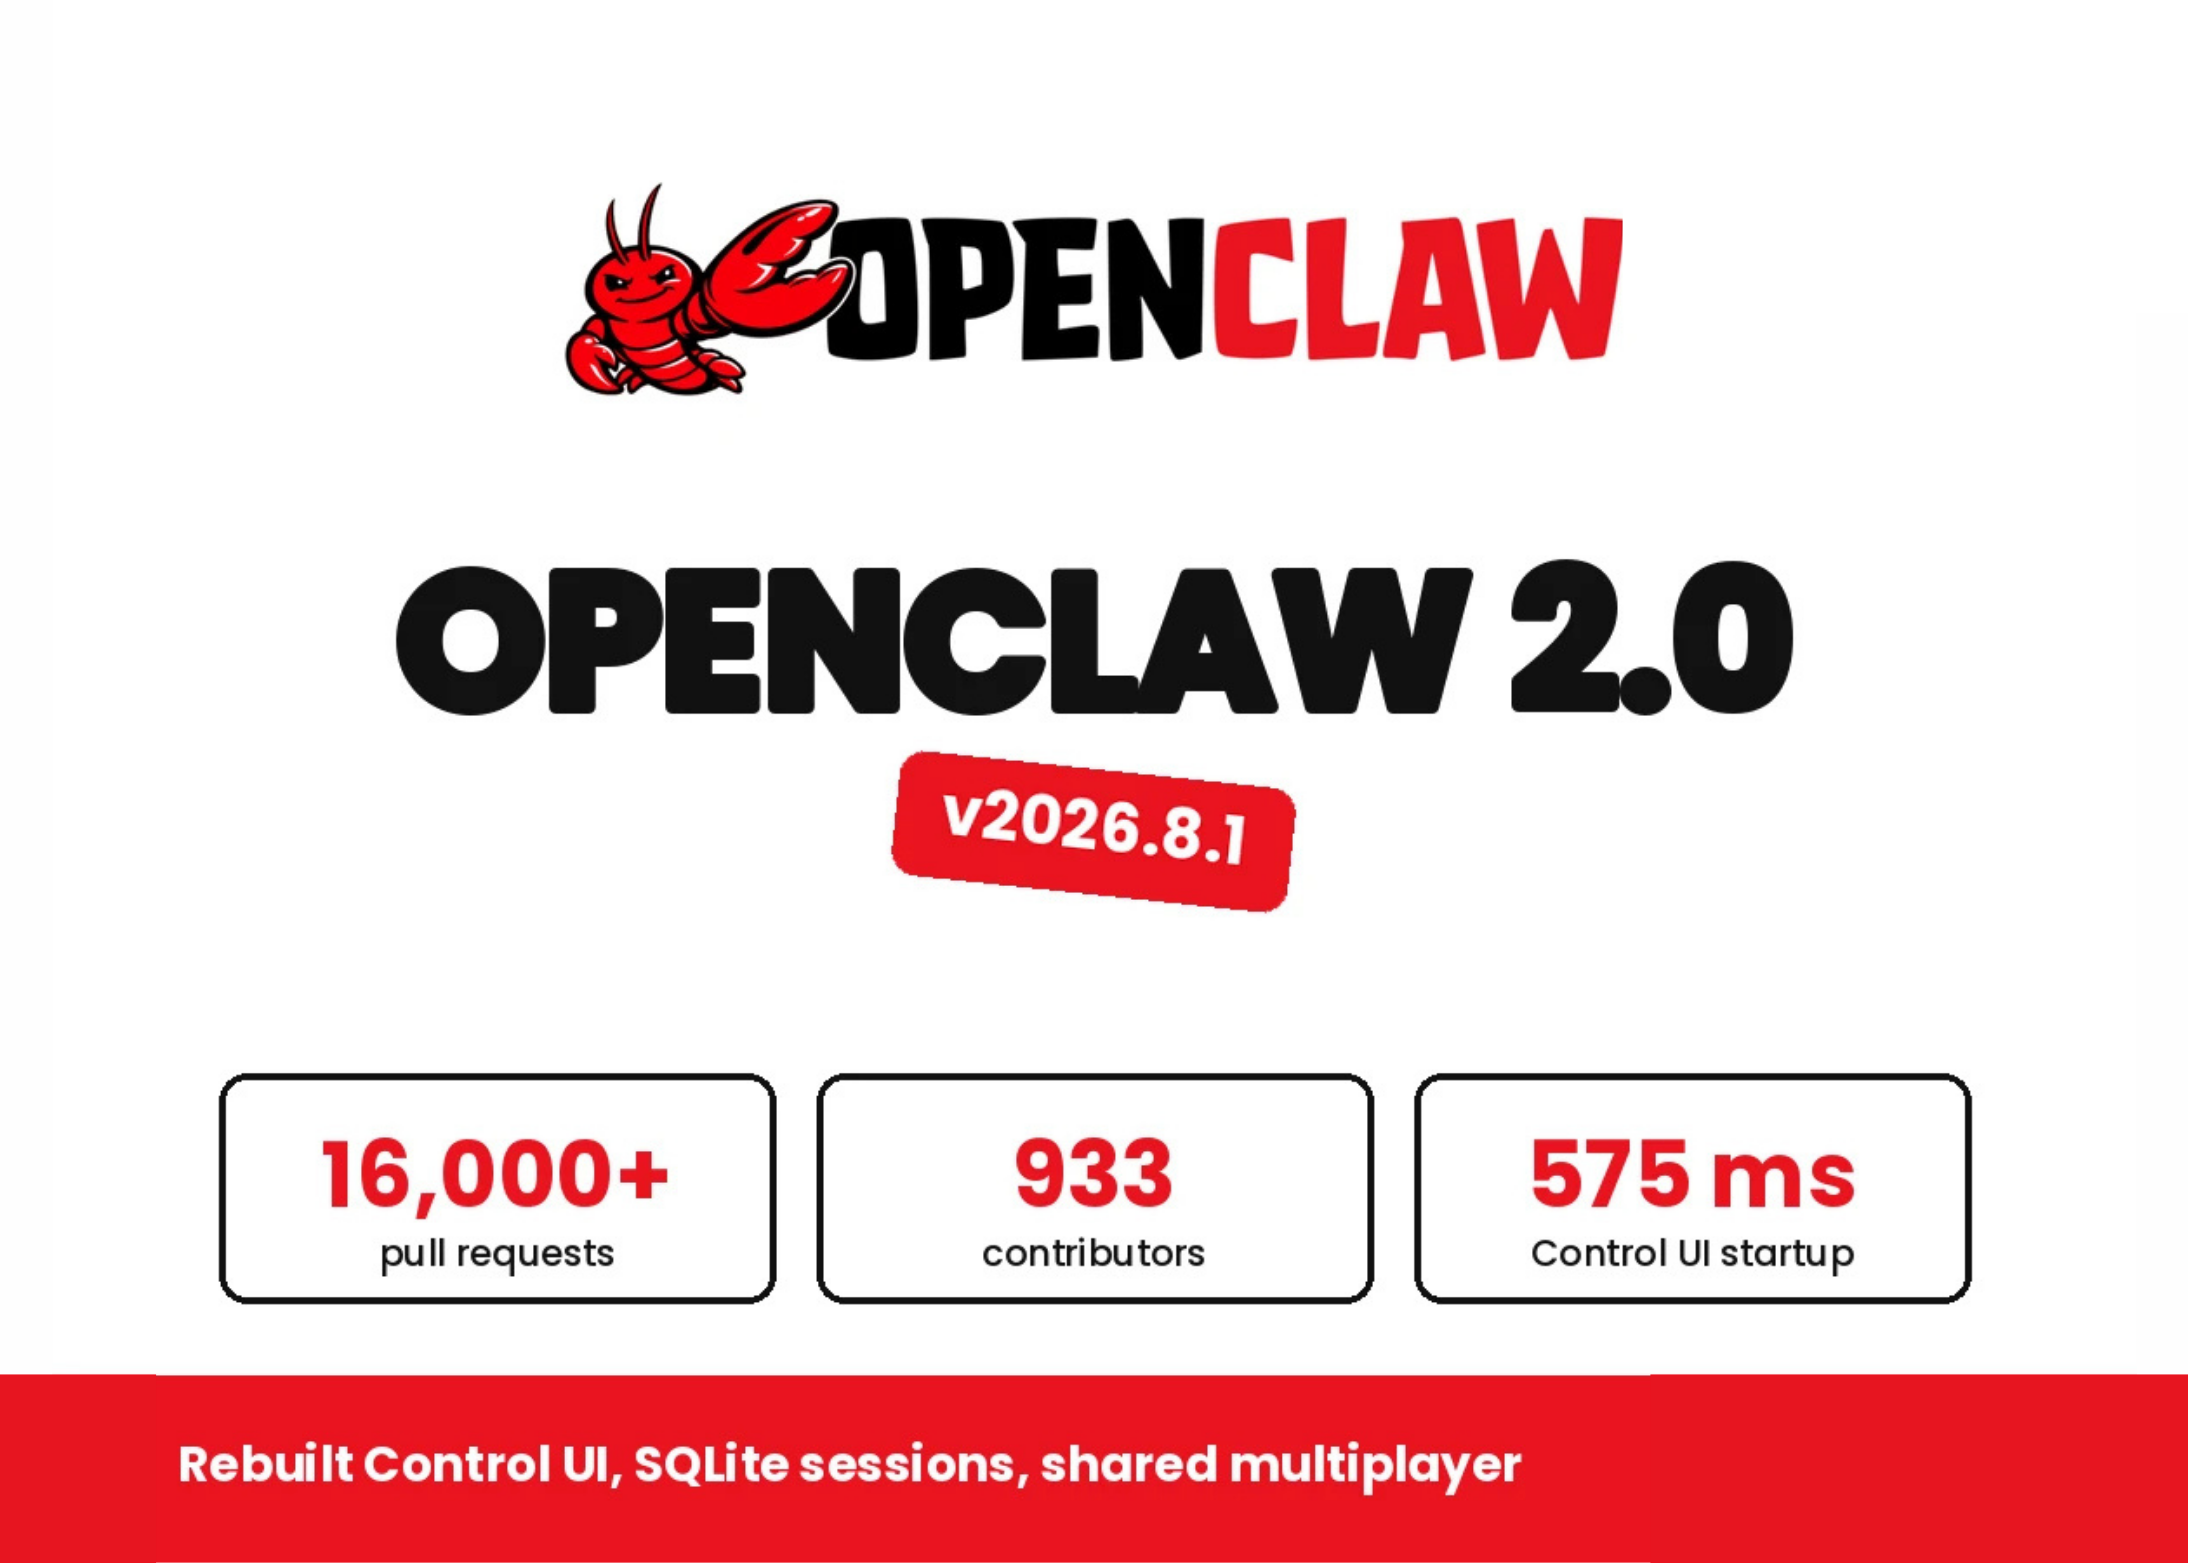
- OpenClaw Foundation은 2026년 8월 v2026.8.1을 정식 출시하고 이를 OpenClaw 2.0으로 명명했다.
- 이번 릴리스에는 933명의 기여자가 참여했고 이 중 569명이 첫 기여자였으며, 누적 16,000건 이상의 풀 리퀘스트가 머지되어 OpenClaw 저장소 전체 머지 PR의 약 절반에 해당한다.
- Guided Model Setup은 OpenAI·Anthropic·Google 등 클라우드 구독, API 키, Ollama·vLLM·LM Studio 등 로컬 모델을 자동 감지·재사용해 신규 사용자의 온보딩 단계를 크게 단축한다.
분석
오픈클로 2.0(v2026.8.1)이 2026년 8월 정식 출시됐다. 933명의 기여자, 이 중 569명의 첫 기여자, 누적 16,000건 이상의 풀 리퀘스트 — 이 숫자만 봐도 이번 릴리스가 단순 기능 추가가 아니라는 느낌이 온다. OpenClaw 저장소 전체 머지 PR의 절반에 가까운 물량이 한 버전에 몰려 있다.
필자는 이번 오픈클로 2.0에서 가장 의미 있는 신호를 멀티 모델 거버넌스의 표준화 가능성으로 본다. Guided Model Setup, 재설계된 Control UI, Shared Cloud Sessions, One Trust Boundary Per Gateway — 이 네 가지는 따로 노는 기능이 아니라 하나의 방향을 가리키고 있다.
Guided Model Setup — 첫 5분이 바뀌었다
신규 사용자가 OpenClaw를 처음 켜면 Guided Model Setup이 OpenAI·Anthropic·Google 같은 클라우드 구독, API 키, Ollama·vLLM·LM Studio 같은 로컬 모델을 자동 감지해 기존 설정을 재사용한다. 마크테크포스트 보도에 따르면 이 온보딩 경로의 의미는 단순한 편의 개선이 아니라 모델 독립 아키텍처를 그대로 살리면서도 진입 장벽을 낮췄다는 점이다.
실무자 입장에서 눈에 띄는 건 API 키 충돌이나 모델 경로 하드코딩 없이도 멀티 프로바이더 환경이 즉시 구성된다는 부분이다. 데이터 계층이 AI 워크로드에 끌려가는 현상은 시맨틱 아키텍처 분석에서도 이미 짚었듯, 도구 선택 폭이 넓어질수록 진입 마찰을 낮추는 설계가 점점 더 중요해진다.
Control UI 콜드 스타트 1.6초 → 575ms
테스트 하네스 기준 콜드 스타트 시간이 약 1.6초에서 575ms로 떨어졌다. 체감상 체인지로그 한 줄 같지만, 라이브 트레이싱이나 디버깅 세션을 자주 여는 운영자에게는 응답성 임계점을 넘긴 변화다. 약 64%의 지연 감소는 라이브 디버깅 흐름을 끊지 않는다는 점에서 별개의 가치를 가진다.
UI 지연은 종종 무시되지만, 에이전트 워크플로우가 길어질수록 작은 지연이 누적 비용이 된다. 오픈클로 2.0은 이 비용을 첫 화면에서부터 줄여놨다.
Shared Cloud Sessions — 협업 기능과 보안 경계는 다르다
오픈클로 2.0은 여러 사용자가 동일 클라우드 세션에서 에이전트 워크플로우를 공동으로 디버깅·실행할 수 있는 Shared Cloud Sessions를 추가했다. 다만 공식 문서는 이 기능을 보안 경계로 간주해서는 안 된다고 명시했다. 같은 화면을 공유하는 도구이지, 같은 권한을 의미하지는 않는다.
이 구분은 단순한 주의사항이 아니다. 팀 차원에서 합의해두지 않으면 사고로 직결된다. 같은 세션을 본다는 사실이 같은 권한을 갖는다는 뜻이 아니라는 점을 별도 문서로 분리해야 한다.
One Trust Boundary Per Gateway
오픈클로 2.0의 가장 핵심적인 설계 원칙이다. 여러 모델 제공자·에이전트·외부 도구를 단일 게이트웨이에서 통합하되, 권한·감사·세션 정책의 단일 출처(single source of truth)를 유지하도록 설계돼 있다. 모델 독립 아키텍처를 유지하면서도 거버넌스 일관성을 확보하려는 시도다.
다중 모델을 단일 거버넌스 하에 운영해야 하는 대규모 팀의 사실상 표준 옵션으로 자리매김할 가능성이 커졌다. 단일 진입점 통제의 무게가 커지는 흐름은 드론 공급망 디커플링 분석에서도 본 패턴이다.
오픈클로 2.0이 남긴 질문
모델 독립 아키텍처를 유지하면서 어떻게 정책 일관성을 보장할 것인가. 플러그인 생태계가 확장될수록 게이트웨이의 책임이 커진다. 오픈클로 2.0은 그 무게를 단일 신뢰 경계라는 이름으로 정의했다. 다음 메이저는 그 경계가 어떻게 감사·로깅·키 관리와 결합되는지를 보여줘야 한다.
지금 바로 해볼 것
- 현재 사용 중인 AI 게이트웨이의 정책 정의 위치를 단일 출처로 정리한다
- 콜드 스타트 지표를 측정해 575ms 기준 체감 차이를 내부 기록으로 남긴다
- Shared Cloud Sessions를 도입하기 전, 팀 단위 권한 매트릭스를 별도 문서로 분리한다
- Ollama·vLLM·LM Studio 중 하나를 Guided Model Setup 경로로 연결해 자동 감지 여부를 검증한다
- 감사 로그 보존 기간과 키 회전 주기를 게이트웨이 정책 문서에 명시한다
실무 적용 포인트
- One Trust Boundary Per Gateway는 정책 일관성의 약속이지 자동 보안을 의미하지 않는다
- Shared Cloud Sessions는 디버깅 협업용으로 한정하고, 프로덕션 권한과 분리해야 한다
- 콜드 스타트 575ms는 테스트 하네스 기준 수치이므로 운영 환경 캐시 정책과 함께 해석해야 한다
- 모델 독립 아키텍처는 공급자 종속 리스크를 줄이지만, 플러그인 격리 수준을 함께 점검해야 한다
자주 묻는 질문
오픈클로 2.0의 메이저 변경점은 무엇인가요?
Guided Model Setup, 575ms로 단축된 Control UI 콜드 스타트, Shared Cloud Sessions, 그리고 One Trust Boundary Per Gateway 원칙이 핵심입니다. 모델 독립 아키텍처는 유지된 채 온보딩과 거버넌스만 강화됐습니다.
Shared Cloud Sessions는 안전한가요?
공식 문서는 협업 세션을 보안 경계로 간주하지 말라고 명시했습니다. 같은 화면을 공유하는 도구일 뿐 같은 권한을 의미하지는 않으며, 도입 전 권한 매트릭스를 분리해야 합니다.
콜드 스타트 575ms는 어떤 의미인가요?
테스트 하네스 기준 콜드 스타트 시간을 약 64% 줄였다는 수치입니다. 라이브 트레이싱과 디버깅 흐름을 끊지 않는 데 초점이 맞춰져 있으며, 운영 환경에서는 캐시 정책에 따라 달라질 수 있습니다.
멀티 모델 거버넌스에서 단일 게이트웨이가 갖는 장점은 무엇인가요?
권한·감사·세션 정책을 단일 출처로 유지할 수 있다는 점입니다. 모델 제공자가 늘어나도 정책 일관성이 유지되며, 감사 로그와 키 관리의 책임 경계가 명확해집니다.
전문가 코멘트(AI)
ML시스템엔지니어
모델 독립 아키텍처 위의 온보딩 마찰 제거는 실용적 진전이지만, 게이트웨이 추상화의 프로덕션 규모 검증과 플러그인 격리가 남은 관문이다
클라우드 구독과 API 키, Ollama·vLLM·LM Studio 같은 로컬 런타임을 자동 감지해 재사용하는 온보딩 설계는 멀티 프로바이더 구성의 진입 마찰을 실질적으로 낮추는 접근으로, 업계의 모델 추상화 트렌드와 부합한다. 모델 교체가 파이프라인 재작성 없이 이뤄진다는 것은 공급자 종속 리스크 완화와 실험 속도 측면에서 실무 가치가 크다. 다만 프로바이더별 tool calling 시맨틱, 컨텍스트 캐싱, 스트리밍 동작 차이를 얼마나 균일하게 흡수하는지가 실제 채택의 관건이며, 이 부분의 호환성 매트릭스 공개가 필요하다. 575ms 콜드 스타트는 테스트 하네스 기준 수치이므로 프로덕션의 캐시 정책과 네트워크 조건에서 재검증이 선행돼야 신뢰할 수 있다. 플러그인 생태계가 확대되면 게이트웨이가 성능·장애·정책의 병목으로 변질될 수 있어 격리 수준과 백프레셔 설계가 다음 버전의 핵심 과제다. 방향성은 옳으나 대규모 워크로드 실증이 아직 부족한 단계다.
정보보안·AI거버넌스전문가
단일 신뢰 경계는 다중 모델 환경의 정책 드리프트를 맞는 올바른 원칙이지만, 중앙 집중화가 만드는 공격 표면과 플러그인 우회 경로 관리가 성패를 가른다
권한·감사·세션 정책의 단일 출처를 게이트웨이에 두는 설계는 모델 제공자가 늘어날수록 발생하기 쉬운 정책 불일치와 감사 사각지대를 구조적으로 줄이는 타당한 원칙이다. 협업 세션을 보안 경계로 취급하지 말라는 구분 역시 화면 공유와 권한 공유를 혼동해 생기는 권한 오염 사고를 예방하는 올바른 태도다. 그러나 모든 키·권한·감사 로그가 단일 게이트웨이에 모이면 그 지점 자체가 최고 가치의 공격 표면이 되므로, KMS·HSM 연동 키 봉인, 최소권한 세분화, 게이트웨이 자체 침해 시나리오의 대응 절차가 전제돼야 한다. 플러그인 생태계가 커질수록 신뢰 경계를 우회하는 서드파티 경로가 늘어나므로 플러그인 서명, 무결성 검증, 실행 격리가 사실상의 표준 요건이 된다. 감사 로그 보존 기간, 키 회전 주기, 세션 정책이 정책 문서 차원에서 일관되게 통합되는 후속 로드맵이 있는지가 신뢰성 판단의 기준이 될 것이다. 보안 원칙의 방향은 옳지만 구현 강도가 아직 선언 수준에 머물러 있다.