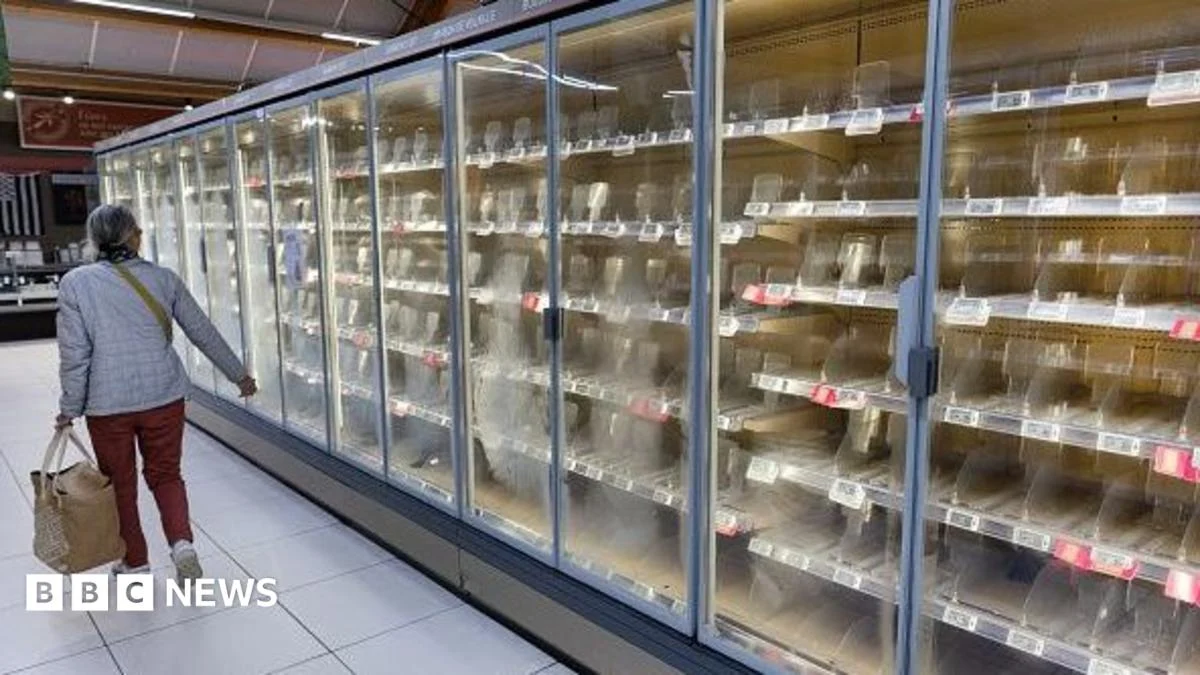
유럽 여러 슈퍼마켓이 냉장고와 냉동고를 가리키는 의심스러운 사이버 공격에 노출되면서, 인터넷에 연결된 가전과 산업 장비의 보안 취약성이 대규모 논쟁의 중심에 섰다. 이번 사례를 계기로 가습기, 난방기, 세탁기처럼 일상에서 쓰이는 기기와 차량·에너지 기반시설이 같은 위험을 공유하는지 면밀한 질적 안전성 검토가 필요하다는 논의가 이루어지고 있다. 그러나 기기가 온라인에 연결된다는 사실만으로 곧바로 해킹이 가능한 것은 아니며, 대형 제조업체 역시 보안을 위해 상당한 노력을 기울여 왔다.
냉동고 공격이 드러낸 연결기기 공격 표면
온라인에 연결되는 스마트 기기는 원격 제어가 가능해 편리성과 운영 효율을 높이는 동시에 악성 행위자의 악용 대상이 될 수 있다. 보안 연구자들은 2015년 삼성 스마트 냉장고의 취약점을 이용해 인터넷 트래픽을 가로챌 수 있음을 시연했으며, 이는 가정용 가전에서도 실제 악용이 가능할 수 있음을 보여준 사례였다. 하지만 11월 유럽 슈퍼마켓을 겨냥한 공격에서 가전제품 자체가 공격 대상으로 확인됐다는 증거는 아직 확인되지 않았다.
영국 국가사이버안보센터(NCSC)는 국제 파트너와 업계 collaborate 사전에 해당 사건을 파악하고 있지만, 영국 지역에 대한 영향은 인지하지 못한 상태였다. 연구자들은 영국 유통업체와 연결된 냉동 및 건물 제어 인터페이스 800개 이상이 공용 인터넷을 통해 접근 가능한 것으로 확인했다. 공개 접근이 곧바로 해킹 가능성을 의미하지는 않지만, 약한 비밀번호나 소프트웨어 취약점이 악용될 경우 공격 표면으로 남을 수 있다는 점은 경고할 만하다.
설비 소유와 수리 책임의 경계
이번 문제의 핵심은 장비의 보안 책임을 어디에 둘 것인지이다. SentinelOne 연구자 Tom Hegel은 수리만을 담당하는 조직이 아니라 해당 장비의 보안을 누가 소유하는지 소매업체가 명확히 밝혀야 한다고 말했다. 연결성이 편리성을 제공하는 동안 보안 역시 속도를 맞춰야 하며, 공격자가 정상적인 제어 기능을 장악하면 해동 같은 합법적 기능조차 방해 도구로 전환될 수 있다고 경고했다. 설정 변경은 컴퓨터 시스템의 중단을 넘어 실제 물리적 재고를 훼손할 수 있다는 평가도 나왔다.
영국 내 유통업체는 앞서 발생한 사건에 대비해 사이버 복원력을 다루기 위해 정부가 주요 식품 유통업체들과 보안 회의를 진행한 바 있다. British Retail Consortium의 Helen Dickinson은 사이버 사고가 유통업체에게 중요한 우려 사항이며, 기업들이 NCSC와 함께 정보를 공유하고 방어를 강화하고 있다고 강조했다. 2025년 5월 M&S와 Co-op이 랜섬웨어 공격을 당한 뒤 일부 선반에 신선한 배송 물품이 부족해졌고, 고객들은 빈 선반을 두고 불만을 토로했다.
가정 밖으로 번지는 인프라 위험
가정 밖에서는 연결 기술이 산업기계와 차량을 원격 관리하는 데 활용되고 있으며, 발전소와 물 공급망의 장비 역시 이동통신 연결을 통해 모니터링된다. 보안 전문가 Ken Munro는 2015년 연구자들이 인터넷 연결 엔터테인먼트 시스템을 통해 Jeep을 원격 해킹한 시연을 언급하며, 해당 사례가 차량 보안 개선을 이끌었다고 말했다. 그는 영국의 유틸리티 기업의 연결 보안은 대체로 양호하지만 세계 표준은 서로 다르다고 평가했다.
가장 우려스러운 곳은 오래되고 취약한 장비에 의존할 가능성이 있는 자금이 부족한 소규모 유틸리티 기업으로 지목됐다. Zscaler의 사이버 보안 전문가 Olivier Daloy는 적절한 보호가 없다면 자동차 제조에서 전력 및 교통 인프라까지 인터넷에 연결된 모든 공장과 장비가 유사한 위험에 직면할 수 있다고 말했다. 이는 가전제품의 불편이나 정보 유출을 넘어, 제어권 탈취가 물리적 피해로 이어질 가능성을 보여준다.
보안 기준과 소비자별 대응
영국 법은 2024년 4월부터 일부 소비자용 스마트 기기의 제조업체가 비밀번호와 보안 업데이트를 포함한 최소 사이버 보안 기준을 이행하도록 요구하고 있다. 전 NCSC 최고경영자 Ciaran Martin은 더 안전한 기기와 제품을 위해 빅테크에 요구할 일이 많다고 지적하면서, 소비자들이 기기를 업데이트하고 가능한 경우 다중 인증(MFA)을 활성화할 것을 권고했다. 다중 인증 활성화에는 몇 초밖에 걸리지 않지만 번거로움이 남아 있다는 그의 말은 보안 편의성이 실제 도입을 가로막는 현실적인 장벽을 보여준다.
이번 사례를 계기로 연결기기 사이버 보안은 선택적 부가기능이 아니라 설계 단계의 필수 요건으로 다뤄질 필요가 있다. 제조업체는 최소 보안기준을 충족하는 데서 멈추지 않고 장비의 책임 구조와 업데이트 기간, 원격 제어 권한을 명확히 해야 한다. 소매업체는 냉동·건물 제어 인터페이스를 공용 인터넷에서 불필요하게 노출하지 않는지 점검하고, 소비자는 오래된 기기의 업데이트와 인증 설정을 생활 보안 습관으로 정착시켜야 한다. 원문 보도를 통해 공격의 기술적 범위와 책임 소재에 대한 추가 확인이 필요하다.
참고 원문
이 기사는 다음 원문을 확인해 작성했습니다: BBC Tech — If hackers can take control of a supermarket freezer, how vulnerable is other tech?