핵심 요약
- 금융권에 이어 국내 대형 교회 두 곳이 사이버 공격에 노출돼 약 100만건의 교인 개인정보와 헌금 내역이 유출된 정황이 확인됐으며, 이번 사건은 종교기관이 사이버 공격의 새로운 1차 표적으로 부상했음을 보여준다.
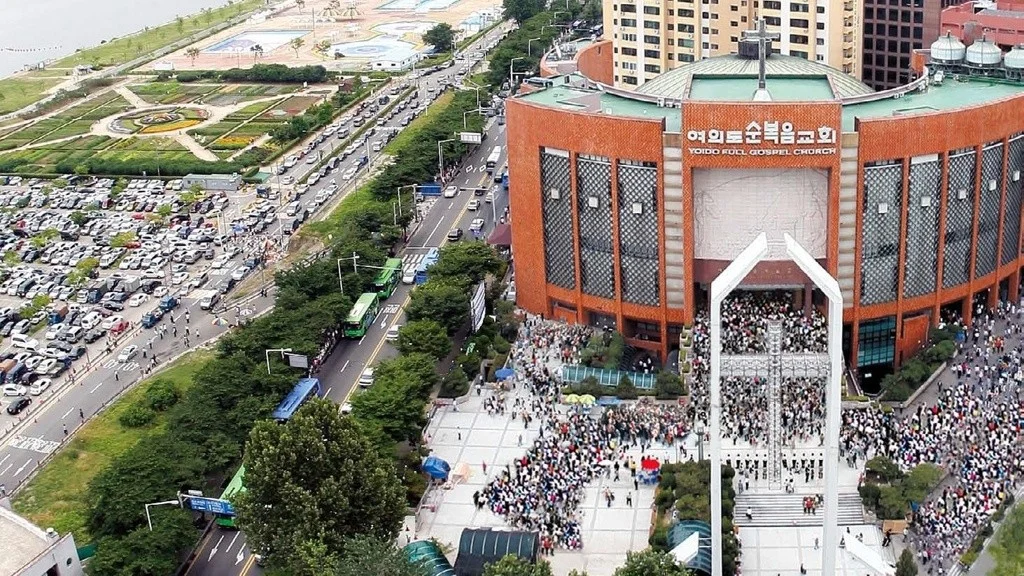
- 오아시스시큐리티가 해킹 의심 IP를 추적하던 중 대량의 데이터가 담긴 해외 공격자 서버를 발견했고, 해당 서버에는 서울 여의도순복음교회와 서초구 사랑의교회 통합정보시스템 및 그룹웨어에서 8월 탈취된 자료가 기록돼 있었다.
- 여의도순복음교회는 웹셸을 통해 서버에 침투해 전사적자원관리(ERP) 데이터베이스 관리자 권한을 확보한 것으로 분석되며, 최근 2년간 업데이트된 교인 정보 96만건, 헌금 관련 기록 33만건, 전자결재 문서 6만8000건 등 총 47.3GB 규모의 자료가 유출됐다.
전통적으로 사이버 공격의 1차 표적이 아니었던 종교·비영리 기관이 ERP·그룹웨어 통합 환경에서 웹셸과 사전 탈취 계정이라는 고전적 침투 경로를 통해 금융·공공기관급 데이터 자산을 보유한 실질적 표적으로 부상했으며, AI 에이전트형 자동화 공격은 이러한 표적 확장에 들어가는 비용을 낮춰 공격 성공률을 높이고 있다.
금융권 해킹이 채 가라앉기도 전에, 이번에는 교회 해킹이 정조준됐다. 8월, 서울 여의도순복음교회와 서초구 사랑의교회 통합정보시스템이 잇따라 뚫렸다. 한국인터넷진흥원(KISA)이 해외 공격자 서버에서 두 교단에서 유출된 것으로 추정되는 자료 47.3GB를 추적해낸 정황이 보안뉴스 보도를 통해 공개됐다. 교인 100만 명에 가까운 개인정보와 헌금·전자결재 문서가 한 번에 빠져나간 것이다. 단순한 정보유출 사고가 아니다. 종교기관이 사이버 공격의 1차 표적으로 부상했다는 신호다.
금융권 다음 무대는 왜 교회인가
국내외 다수의 침해사고 분석 사례에서 공통적으로 확인되듯, 공격자는 항상 인프라에서 가장 방어가 취약한 접점을 먼저 탐색한다. 종교기관은 예배·선교 중심으로 운영되기 때문에 보안 인력과 예산이 공공·금융기관 대비 턱없이 부족한 경우가 많다. 그런데 정작 내부에는 ERP, 그룹웨어, 전자결재, 헌금 관리 시스템, 교인 DB가 한데 묶여 있다. 표면은 비영리지만, 데이터 자산의 밀도는 금융권과 별 차이가 없다. 최근 금융권을 겨냥한 AI 기반 침해 분석에서 본 것처럼, 공격자는 이미 “가성비 좋은 표적”을 중심으로 무대를 옮기는 중이다. 종교기관은 그 다음 후보였다.
여의도순복음교회 침투 경로: 웹셸로 ERP 관리자 권한까지
여의도순복음교회 사안을 보면, 공격자는 웹셸(webshell)로 첫 발을 들여놓았다. 웹셸이란 취약한 웹 애플리케이션에 업로드해 원격 명령을 실행하게 만드는 작은 스크립트로, 흔히 eval, base64_decode, system, passthru 같은 함수가 들어 있다. 본 사고에서도 웹셸을 통해 서버에 침투한 뒤 전사적자원관리(ERP) 데이터베이스 관리자 권한을 확보한 것으로 분석됐다. 결국 최근 2년간 업데이트된 교인 정보 96만 건, 헌금 기록 33만 건, 전자결재 6만 8천 건이 한 번에 반출됐다.
왜 이런 일이 일어났는가. 대부분의 웹셸 침투는 단일 WAF 규칙으로 막기 어렵다. 공격자는 정상 트래픽 사이에 파일 업로드 요청을 섞어 넣고, 한 번 업로드한 뒤에는 명령을 분할해 호출한다. 실무에서 가장 흔히 놓치는 함정은 IIS·Apache 액세스 로그에 남아 있는 200 OK 응답의 파일 크기 변화다. 정상 이미지 파일이 갑자기 0byte로 떨어지거나, .php·.jsp 확장자가 .jpg로 위장된 채 신규 생성되는 패턴을 놓치면 초동 대응이 늦어진다.
개선은 두 축으로 해야 한다. 첫째, Semgrep 같은 정적 분석 도구로 웹 애플리케이션 저장 경로에 eval, base64_decode, system, passthru, assert 호출이 섞여 있지 않은지 PR 단계에서부터 검사한다. 둘째, Wazuh·OSSEC 같은 HIDS의 File Integrity Monitoring(FIM) 기능을 웹루트 전체에 켜두고, 생성·수정 이벤트가 발생하면 즉시 Slack으로 알림을 받게 한다. 보안 관제 및 인프라 보호 체계에서 필수적으로 권장되는 탐지 룰셋은 다음과 같다.
<syscheck>
  <directories check_all="yes" realtime="yes">/var/www/html</directories>
  <ignore>/var/www/html/wp-content/uploads/</ignore>
</syscheck>
이렇게 설정해두면 .php 파일이 업로드되는 즉시 OS 레벨에서 로그가 남고, EDR 단에서 자동 차단으로 연결할 수 있다. 웹셸은 “어제 뚫렸다”가 아니라 “방금 막았다”로 끊어야 하는 위협이다.
사랑의교회 침투 경로: 사전 탈취 계정과 통합 로그인의 함정
사랑의교회는 양상이 다르다. 외부 웹셸이 아니라, 이미 어딘가에서 탈취된 계정 정보가 그룹웨어 서버에 그대로 재사용됐다. 공격자는 그룹웨어에 로그인한 뒤 통합 로그인(SSO) 기능을 악용해 ERP까지 진입 범위를 넓혔다. 담임목사 등 임직원 286명과 교인 8만 9천 명의 이름·주소·전화번호가 유출됐다.
SSO는 사용자 편의를 크게 높이지만, 한 번 인증을 통과하면 뒤쪽 시스템 전체가 같은 신뢰 수준으로 묶인다. 현업 실무에서 자주 목격되는 대표적 실수는 “통합 로그인 앞단에만 MFA를 걸고, 백엔드 ERP API에는 내부 IP라는 이유로 인증을 생략”하는 구성이다. 공격자는 이 한 줄짜리 허용 규칙을 노린다. 인가 누락이 결정적 변수가 됐던 파라미터 변조 분석에서도 같은 결의 함정이 반복적으로 보고됐다. SSO 토큰의 issuer·audience·exp 검증을 백엔드에서 다시 한 번 강제하는 게 핵심이다.
계정 측면의 통제도 함께 가야 한다. 다크웹 모니터링과 침해지표(IoC) 피드를 SIEM에 연동해, 평소와 다른 시간대·지역·User-Agent의 로그인이 감지되면 즉시 세션을 강제 종료하고 비밀번호 재설정 + MFA 재등록을 요구하도록 자동화한다. Splunk SPL로는 아래 룰을 매일 한 번씩 돌려 비정상 패턴을 추려낼 수 있다.
index=auth action=success user=*
| stats values(src_ip) as ips values(user_agent) as ua by user
| where mvcount(ips) > 3 OR mvcount(ua) > 2
AI 에이전트가 공격 문서까지 자동화했다
이번 사건에서 가장 주목할 변화는 AI 활용 정황이다. 오아시스시큐리티가 확보한 공격 과정 문서에는 “하위 에이전트(sub-agent)”라는 표현이 등장하고, 시스템 구조와 계정 정보를 종합한 공격 인수인계 보고서가 수백 개 발견됐다. 공격자가 직접 모든 단계의 메모를 남긴 흔적이다. 금융권 해킹에 사용된 모델과 다른, 별개의 저가형 AI가 동원된 것으로 추정된다.
이건 단순한 “AI로 피싱 문구 잘 쓰기” 수준이 아니다. AI가 시스템 구조를 입력받아 하위 작업으로 분할하고, 실행 결과를 다시 받아 문서화하는 에이전트 루프가 작동했다는 의미다. 명령 수행·파일 탐색·권한 확인·데이터 추출이 자동화되어 있어, 공격 1건당 들어가는 인력과 시간이 극단적으로 줄었다. 사람이 며칠이 걸릴 침투가, AI 에이전트 기준으로는 수 시간 단위로 압축된다.
대응은 행위 기반 탐지로 가야 한다. 짧은 시간에 다수의 명령이 실행되거나, 평소와 다른 경로에서 대량 파일이 압축·외부 전송되는 패턴을 UEBA로 잡고, DLP로 외부 반출 트래픽을 차단한다. Suricata로 EVE 로그를 수집해 아래 룰을 함께 올려두면 효과적이다.
alert http $HOME_NET any -> $EXTERNAL_NET any (msg:"LARGE outbound zip upload"; flow:established,to_server; http.content_type; content:"application/zip"; byte_test:1,>,5242880; sid:2024101501; rev:1;)
5MB 이상 아웃바운드 압축 전송을 한 줄로 잡는 룰이지만, 평소 사무 환경 트래픽 패턴과 결합하면 잡음 없이 비정상 반출을 끌어낼 수 있다.
2차 피해 시나리오: 유출 정보로 무장한 스미싱·피싱
1차 유출은 끝이 아니다. KISA 보호나라는 유출된 교인 명단과 헌금 내역을 미끼로 한 2차 공격 가능성을 경고했다. 보호나라의 피싱 주의 권고에 따르면 “지원금 신청”, “피해보상금 지급”, “유출정보 확인” 같은 키워드를 활용한 악성 URL과 검색 결과 조작 수법이 이미 확인됐다. 실제 문자가 와도 “KISA·금융기관이 전화·문자로 원격제어 앱 설치를 요구하지 않는다”는 사실을 사용자 교육에 포함해야 한다.
악성 앱 감염이 의심될 때는 비행기 모드 전환 → 공인백신 검사 → 공인인증서·보안카드 재발급, 모바일 결제 피해는 통신사 소액결제확인서 발급 → 경찰서 사이버수사대 사건·사고 사실 확인서 발급 순서로 움직이도록 매뉴얼을 사전에 정비해두는 게 핵심이다. 사고 대응 매뉴얼이 없으면, 피해자가 24시간 안에 두세 번의 결제를 승인해 버리는 사례가 실무에서 반복된다.
지금 바로 해볼 것
- Wazuh·OSSEC의 File Integrity Monitoring을 웹루트 전체에 켜고, 신규 .php·.jsp·.aspx 생성 시 Slack 알림을 자동화한다.
- Semgrep 규칙(p/php·p/java·p/python의 eval/base64_decode/system·passthru·assert 탐지)을 CI 파이프라인에 추가해 PR 단계에서 웹셸 의심 코드를 차단한다.
- SSO 백엔드 API 호출에 issuer·audience·exp 검증을 강제하고, 내부 IP 화이트리스트에도 MFA 재인증을 결합한다.
- 다크웹 모니터링·침해지표 피드를 SIEM에 연동하고, 평소와 다른 시간대·지역·User-Agent 로그인 시 세션 강제 종료 + 비밀번호 재설정을 자동화한다.
- Suricata·EDR 룰로 5MB 이상 아웃바운드 전송과 짧은 시간 다수 명령 실행 패턴을 행위 기반으로 탐지하고, DLP로 외부 반출 트래픽을 즉시 차단한다.
표적 확장과 AI 자동화가 만드는 새로운 위협
이번 교회 해킹은 “어디까지가 1차 표적인가”에 대한 기준을 다시 그었다. ERP, 그룹웨어, 결재, 기부금 DB가 묶인 모든 비금융·비공공 기관은 이미 표적 안에 있다. 여기에 AI 에이전트가 더해지면, 공격자는 적은 비용으로 더 많은 곳을 시도하고, 성공률도 끌어올린다. 보안팀이 할 일은 명확하다. 웹셸을 코드 단에서부터 막고, 계정 신뢰를 영구 상태가 아닌 매 요청 검증으로 바꾸고, ERP 백엔드 인가를 다시 한 번 점검하는 일이다. 그 세 가지가 오늘 바로 시작할 수 있는 첫 번째 통제선이다.
자주 묻는 질문
중소규모 종교기관은 보안 예산이 적습니다. Wazuh·Semgrep 같은 도구를 무료로 운영할 수 있나요?
Wazuh는 오픈소스 HIDS로 FIM과 로그 통합 기능을 무료로 제공한다. Semgrep 커뮤니티 버전도 eval·base64_decode 같은 핵심 규칙을 포함한다. 다만 초기 룰 튜닝과 운영 인력이 필요하므로, 탐지 룰 운영만 외부 MSSP에 맡기고 자사는 로그 수집과 정책 관리만 하는 분업 모델이 비용 대비 효과적이다.
레거시 ERP는 API 구조를 바꾸기 어렵습니다. SSO 백엔드 검증을 어디까지 강제할 수 있나요?
레거시 ERP 코드를 직접 수정할 수 없다면, API Gateway 앞단에서 JWT의 issuer·audience·exp를 검증하는 필터를 추가하는 방식이 현실적이다. 인증 필터를 통과한 트래픽만 ERP에 도달하도록 네트워크 경계를 좁히고, 백엔드 호출 로그를 WAF에 남겨 두면 사후 감사 기준으로 활용할 수 있다. 코드 변경 없이도 통제 수준을 끌어올리는 핵심 경로다.
AI 에이전트형 공격은 EDR만으로 막을 수 있나요?
단독으로는 부족하다. EDR은 프로세스 단위 행위를 잡지만, 데이터 반출은 정상 HTTPS 트래픽 속에 섞여 들어오기 때문이다. EDR + UEBA + DLP + 네트워크 행위 분석(NDR)을 동시에 운영해 단일 신호가 아닌 상관관계로 판단해야 한다. 1차 차단은 EDR, 2차 차단은 DLP로 역할을 나눠 두는 것이 실무에서 가장 안정적이다.